Artículo: Mooltipass Mini: Hardware Password Manager for Consumers, Enterprises

Interesante artilugio, pero excesivamente caro….

http://www.securityweek.com/mooltipass-mini-hardware-password-manager-consumers-enterprises

Traducción Google:

Mooltipass Mini es un dispositivo administrador de contraseñas de código abierto que hace que sea fácil para los consumidores y usuarios de la empresa para acceder a sus cuentas en línea y asegurarse de que sus credenciales se almacenan de forma segura.

Mientras que la industria es cada vez más un llamamiento para una mejor alternativa a las contraseñas , este método de autenticación clásica no puede ser reemplazado durante la noche, dejando a muchos usuarios a buscar formas seguras para almacenar la información valiosa. Algunas personas se han dirigido a administradores de contraseñas basadas en software, que son recomendados por muchos expertos en seguridad, pero otros prefieren las soluciones basadas en hardware que podrían ser aún más eficiente.

Después de vender miles de unidades del mismo tamaño Mooltipass dispositivo, el desarrollador con sede en Suiza decidió crear una versión mini.La compañía dijo que sus clientes existentes pidieron un dispositivo más barato que podría ser llevado alrededor con mayor facilidad.SecurityWeek ha revisado la nueva Mooltipass Mini.

El Mooltipass Mini es muy fácil de configurar – instalar una aplicación y un complemento en el navegador web, y conectar el dispositivo al ordenador a través del puerto USB. Cuando el complemento del navegador detecta una página de inicio de sesión, se le solicita al usuario guardar las credenciales introducidas a la Mooltipass. La próxima vez que el sitio web es visitado, el usuario tiene que conectar el Mooltipass al ordenador y las credenciales se inserta automáticamente en la página de inicio de sesión.

Mooltipass Mini

Dado que el producto funciona como un teclado USB estándar que tipos automáticamente las credenciales, que no requiere ningún software especial y puede ser fácilmente utilizados en las máquinas de Windows, Mac y Linux. También funciona con teléfonos inteligentes y tabletas que tienen un puerto USB.

Los nombres de usuario y contraseñas se cifran y almacenan en el dispositivo, con la clave de cifrado almacenada en una tarjeta inteligente especial protegido por PIN. Múltiples tarjetas pueden utilizarse con cada Mooltipass Mini y una tarjeta se pueden sincronizar entre varios dispositivos.

La aplicación proporcionada por el desarrollador permite a los usuarios gestionar credenciales, configurar el dispositivo, actualizar su firmware, y las credenciales de importación o exportación de un archivo o una nube de almacenamiento. Los usuarios pueden almacenar sus propias contraseñas o pueden aprovechar el gestor de credenciales para generar contraseñas seguras.

El dispositivo Mooltipass mini es operado a través de una rueda de desplazamiento con enlaces que tiene un «retorno al menú anterior» función cuando se presiona de largo. La rueda permite a los usuarios introducir el PIN, seleccionar manualmente las credenciales de inicio de sesión que quieren entrar en un sitio web y navegar por el menú del dispositivo. Para mayor seguridad, cada acción realizada en la aplicación instalada por ordenador deberá ser confirmado de forma manual por el usuario desde el dispositivo Mooltipass Mini haciendo clic en la rueda.

En la actualidad, el add-on sólo está disponible para Google Chrome, pero el vendedor ha prometido liberar complementos para Firefox y otros navegadores también. Google tiene la intención de matar a las aplicaciones , pero los desarrolladores Mooltipass han comenzado la migración a un demonio multiplataforma que permitirá que se expanda el apoyo a todas las aplicaciones. El código es de código abierto para que cualquiera pueda contribuir al proyecto.

La compañía dice que el Mooltipass Mini es muy seguro. La clave de cifrado se almacena en la tarjeta inteligente mediante el cifrado AES-256, y la tarjeta se bloquea de forma permanente si se introduce el PIN de forma incorrecta tres veces.

Mooltipass Mini

Por otra parte, las credenciales se transfieren desde el dispositivo al ordenador si inicia la sesión a un sitio web o cuando se utiliza la aplicación de administrador de credenciales, pero la información sólo está presente en la memoria para la cantidad mínima de tiempo.

Los defectos que podrían plagar el producto puede ser fijado por el equipo de desarrollo con un parche para el software instalado por ordenador o una actualización de firmware que se puede implementar fácilmente en el dispositivo. Los errores identificados por SecurityWeek durante su examen de un prototipo de mini Mooltipass se fijaron rápidamente.

El Mooltipass ha sido utilizado por los consumidores y las empresas. El vendedor dice que recibe regularmente pedidos grandes de España y que ya ha producido dos lotes de 50 Mooltipass Mini dispositivos para algunas grandes empresas.

El precio de la de tamaño completo Mooltipass comienza en $ 170 y depende del tipo de carcasa y el número de accesorios. En comparación, el precio al por menor de la Mooltipass Mini será más o menos $ 80-85, pero ahora puede ser adquirida a tasas por reserva anticipada mediante la promesa de al menos $ 50 a través de lacampaña de Kickstarter lanzado el lunes.

La campaña de 2014 Indiegogo para el tamaño completo Mooltipass recaudó más de $ 126,000.El objetivo de la campaña Mooltipass Mini es de 50.000 francos suizos (aproximadamente $ 51.000), pero más de la mitad de la cantidad que ya se ha planteado en los primeros días de la campaña. El dinero será utilizado para financiar la fabricación de un gran lote de productos.
Artículo: Filecoder: Holding your data to ransom. 

Troyanos que encriptan los archivos de usuario y tratar de extorsionar a un rescate de la víctima a cambio de una utilidad de descifrado son nada nuevo: de hecho, han existido desde hace varios años. 

http://www.welivesecurity.com/2013/09/23/filecoder-holding-your-data-to-ransom/

Traducción Google:

Estos «Filecoders», como los llamamos, son una categoría predominante de ransomware, otro tipo común de ransomware es LOCKSCREEN scareware – ransomware que bloquea el escritorio, muestra un mensaje diseñado para parecerse a medida que sale del local de aplicación de la ley y, de nuevo exige un pago con el fin de recuperar el acceso a su computadora.

La razón por la que estamos trayendo esta cuestión de edad es que hemos observado un aumento significativo de la actividad Filecoder en los últimos meses de verano y en esta entrada del blog que esperamos para hacer frente a las muchas preguntas que estamos recibiendo sobre este tema.

ESET detecciones de esta categoría de malware por lo general se marcan como Win32 / Filecoder , Win32 / Gpcode o en algunos casos otros nombres familiares.

Estadística

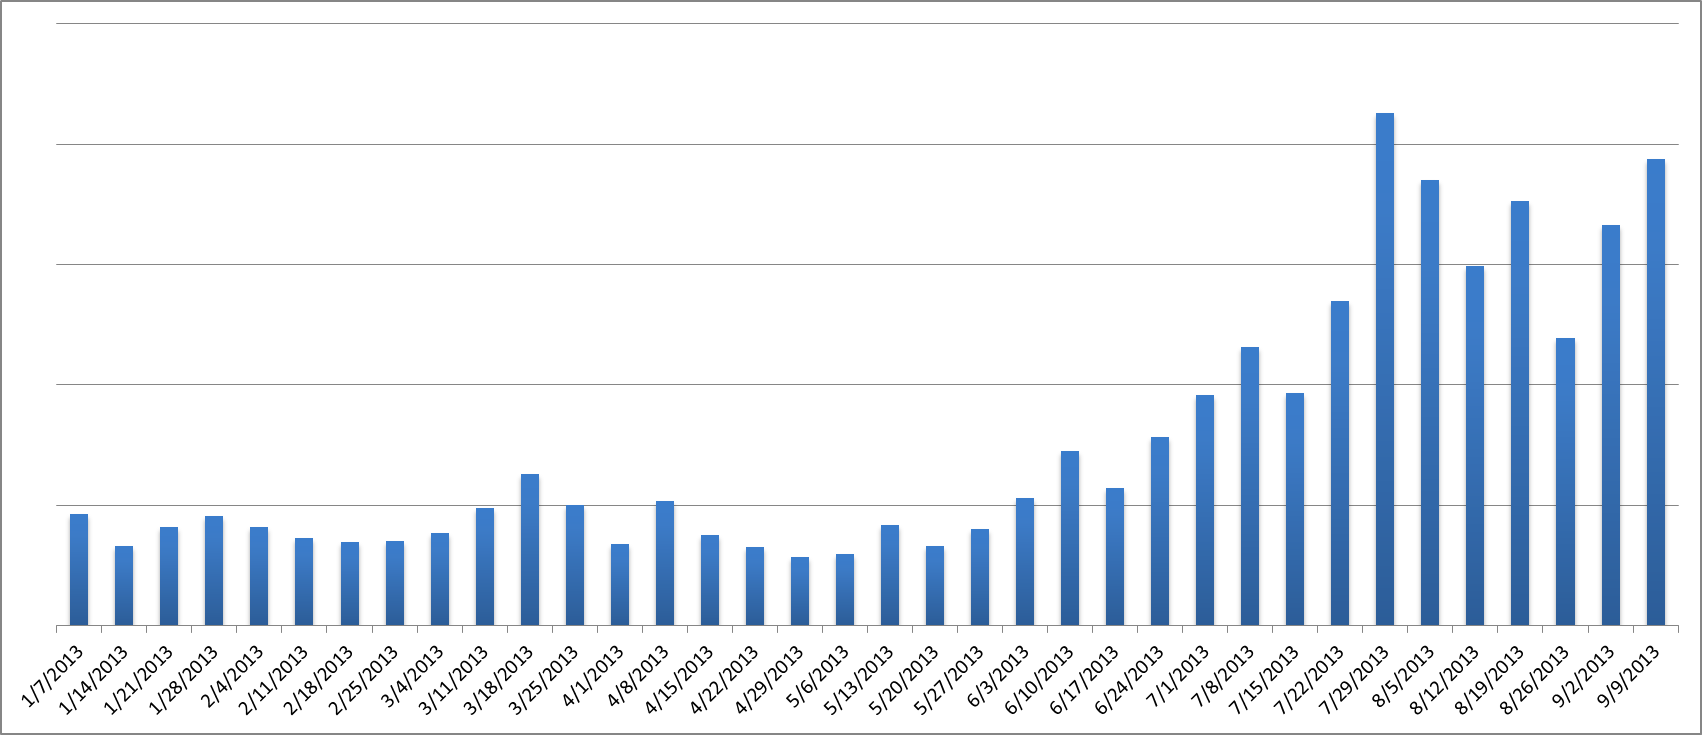
ESET LiveGrid® telemetría nos muestra que el número semanal de detecciones Win32 / Filecoder han aumentado en más del 200% desde julio de 2013, desde el número promedio de enero a junio de 2013.

gráfico de tiempo

El país más afectado por estas familias de malware es Rusia, pero las campañas de difusión son partes en torno a diferentes activos del mundo:

2 country_graph

Los vectores de infección

Como es el caso con otras familias de Troya, los delincuentes utilizando el ransomware Filecoder tener un número de diferentes métodos de conseguir el software malicioso en el sistema de las víctimas:

  • A través de descargas no autorizadas de sitios web con malware

  • A través de adjuntos de correo electrónico

  • Instalación por otro troyano-descargador o puerta trasera (ver 1ª escenario de ejemplo a continuación)

  • La instalación manual por el atacante a través de la infiltración RDP (véase el segundo escenario de ejemplo a continuación)

  • Otros vectores de infección común

En un escenario de infección, hemos visto Win32 / Filecoder.Q (y más tarde también Win32 / Filecoder.AA yWin32 / Filecoder.W ) difundir a través de puertas traseras, como la hiedra venenosa- RAT . En este escenario, las víctimas fueron enviados por la puerta trasera Poison Ivy-a través de correo electrónico y si fueron engañados para ejecutar el software malicioso se pondría en contacto con un servidor C & C y esperar órdenes. El atacante podría entonces enviar el troyano Filecoder a la máquina infectada, que no se guarda como un archivo en el disco duro, pero sólo en la memoria de gestión.

También hemos visto diferentes casos, cuando el atacante logró instalar Filecoder ransomware en el sistema de forma manual a través de credenciales comprometidas Remote Desktop Protocol (RDP) . No tenemos suficiente información en cuanto a cómo la «ruptura» de ocurrido – RDP puertos expuestos, una infección existente con un keylogger, o fuerza bruta una contraseña débil son sólo algunas posibles explicaciones. Lo que es importante, sin embargo, es que, en tal caso, el atacante puede obtener acceso completo a la máquina objetivo como si él estaba sentado detrás del escritorio, la desactivación de cualquier protección antivirus y hacer lo que quieran, incluyendo la instalación de software malicioso.

En algunos de estos casos, también es necesaria la instalación manual debido al hecho de que algunas variantes requieren un poco de «interacción del usuario», por ejemplo, el establecimiento de la contraseña de cifrado.

Las técnicas de cifrado

Como se mencionó en la introducción, este tipo de ransomware es más «peligroso» que la categoría generalizada ‘police’-ransomware, ya que también cifra los archivos de la víctima – por lo general imágenes, documentos, música y archivos. Una amplia gama de técnicas y niveles de sofisticación se ha visto en diferentes variantes en el tiempo:

  • El cifrado se puede implementar en el código troyano, o mediante el uso de herramientas (legítimas) 3ª parte (por ejemplo LockDir archivos protegidos por contraseña, WinRAR, etc.)

  • Algunas variantes cifrar el archivo completo, otros sólo partes de él (por ejemplo, cuando se utiliza más lenta RSA)

  • Varios métodos han sido utilizados para disponer del archivo original: en algunos casos, el archivo limpio se elimina y se pudo recuperar mediante el uso de herramientas de recuperación «Restaurar», otras veces el archivo se eliminan de forma segura (por ejemplo, mediante el uso de Microsoft SysInternalsSDelete ) o simplemente sobrescrito

Se utilizan diferentes métodos de cifrado:

… Y también las claves de cifrado pueden ser:

  • Codificado en binario

  • Introducida manualmente (por línea de comandos oa través de un cuadro de diálogo, cuando el atacante tiene acceso RDP a la máquina infectada)

  • Aleatoriamente generado (utilizando diversas funciones aleatorios) y se envía al atacante

Algunos ejemplos activos

Una familia Filecoder que se ha ido extendiendo a través de RDP y ha mejorado notablemente sus tácticas con el tiempo también utiliza trucos scareware y se presenta como un mensaje de «Porn Anti-Niño Protección Spam» o como pertenecientes a la «ACCDFISA» ( «Departamento de Delitos contra el Ciber Agencia Federal de Seguridad de Internet «) – no existe tal agencia, por supuesto. Un amplio reportaje de diferentes versiones se puede encontrar en el blog de Emsisoft . Aunque esta variante particular, detectado por ESET como Win32 / Filecoder.NAC , ha existido desde hace bastante tiempo, todavía es activo en la naturaleza.

Este troyano también destaca por la cantidad de dinero que pide. Mientras que otros ejemplos de esta categoría de malware por lo general solicitan sumas de alrededor de 100 – 200 €, Win32 / Filecoder.NAC se ha visto extorsionar hasta 3000 €. La alta cantidad es consistente con el hecho de que el atacante lo general se dirige a las empresas que por lo general pueden permitirse el lujo de pagar rescates más altos que los individuos.

Win32 / Filecoder.BH , también conocido como DirtyDecrypt, cuenta con un método interesante de ver el aviso de rescate para el usuario. Durante el ciclo de cifrado del contenido de los archivos de imagen, así como los documentos, se sobrescribe con el aviso seguido por los bytes originales cifrados.

filecoder pantalla

Otra variante reciente, Win32 / Filecoder.BQ, trata de poner las víctimas a presión mediante la visualización de un temporizador de cuenta atrás mostrando cuánto tiempo pasará antes de que se elimina permanentemente la clave de cifrado. Curiosamente, las víctimas se les da la opción de pagar el rescate con bitcoins, junto con los métodos de pago habituales, como ransomware MoneyPak o Ukash. Más detalles acerca de esta variante se pueden encontrar en la Enciclopedia de amenazas de ESET entrada: Win32 / Filecoder.BQ .

Algunas variantes Filecoder incluso se construyen mediante el uso de un especial de constructor deutilidad, de manera similar a la banca constructores de Troya que se venden en foros clandestinos. El constructor permite al atacante para seleccionar qué tipos de archivos a cifrar, el método de encriptación deseada, aparece mensaje de rescate, y así sucesivamente.

Traducción constructor Crypto

Unas pocas palabras de consejo

En algunos casos, cuando el Filecoder utiliza un cifrado débil, o una aplicación defectuosa, o almacena la contraseña de cifrado en algún lugar para ser recuperado, puede ser posible para descifrar los archivos. Desafortunadamente, en la mayoría de los casos, los atacantes han aprendido a evitar estos errores y recuperar los archivos cifrados sin la clave de cifrado es casi imposible.

Si se requiere el acceso remoto a un ordenador, las medidas de seguridad adecuadas deben ser tomadas, RDP no debe estar abierto a la Internet pública y una red privada virtual con autenticación de dos factores deben ser utilizados.

También es una buena idea para proteger con contraseña la configuración de su software anti-malware para evitar su alteración por un atacante.

5 ESS configuración PSW

El consejo de seguridad informática en general acerca de ser cautos y mantener su antivirus y todo el software hasta a la fecha se aplica, por supuesto, pero en este caso, lo más importante: la copia de seguridadregularmente!

Artículo: Security fatigue is preventing us from being safe online

No hay que bajar la guardia ni ser vagos a la hora de proteger la seguridad de nuestros datos: «muchos van a ignorar las señales de advertencia de un posible ataque. Como un individuo comentó: «Me canso de recordar mi nombre de usuario y contraseñas.»

http://www.welivesecurity.com/2016/10/10/security-fatigue-preventing-us-safe-online/

Traducción Google:

La fatiga de la seguridad en los usuarios en línea está «exponerlos al riesgo», según un estudio realizado por elInstituto Nacional de Estándares y Tecnología (NIST) .

En el documento se encontró que las personas se sienten «abrumados» con tener que estar en alerta constante de ataques cibernéticos, así como afectados negativamente por la proliferación de medidas de seguridad en línea para proteger a sí mismos.

Como resultado, muchos van a ignorar las señales de advertencia de un posible ataque. Como un individuo comentó: «Me canso de recordar mi nombre de usuario y contraseñas.»

María Theofanos, co-autor del estudio y científico de la computación en el NIST, dijo: «Hace años, que tenía una contraseña para mantenerse al día con el trabajo. Ahora las personas se les pide que recuerden 25 o 30. No hemos pensado en la seguridad cibernética y la expansión de lo que ha hecho a la gente «.

Comentarios de los encuestados en el estudio ilustran que los usuarios no eran conscientes de lo mucho que estaban en riesgo.

Por ejemplo, «muchos de los entrevistados» dijeron que no creen que su información era lo suficientemente importante como para ser de interés.

Otros declararon que no sabían cualquiera que hubiera experimentado un ataque cibernético.

El documento también revela que muchos sintieron su seguridad en línea estaría protegido por figuras de autoridad, como su banco.

Hay maneras de mejorar el comportamiento de los usuarios y para reducir la llamada fatiga de seguridad, que se describe como «un cansancio o la renuencia a ocuparse de la seguridad informática».

Según los autores del trabajo, esto incluye la reducción del número de decisiones relacionadas con la seguridad que un usuario tiene que hacer, así como la simplificación del proceso para que los usuarios «eligen la acción garantía real».

A principios de este año, el segundo índice de pobreza anual RSA Ciberseguridad afirmó que las organizaciones tienen que hacerse cargo de sus esfuerzos de seguridad cibernética.

«Tenemos que cambiar la forma en que pensamos acerca de la seguridad, para centrarse en algo más que la prevención – para desarrollar una estrategia que hace hincapié en la detección y respuesta», Amit Yoran, presidente de la República de Sudáfrica, comentó en ese momento.

Caso Abierto: «Me ha entrado virus y no sé como…..»

esta fue la respuesta que recibí cuando descolgué el teléfono. Era el empleado de una de las delegaciones del trabajo. Había tenido que llevar el ordenador a la empresa que lleva el mantenimiento informático porque según él «había dejado el ordenador encendido y por la noche se había metido un virus»..… ehhhhh??? es cierto lo que estoy oyendo?? que por haberte dejado el ordenador encendido por la noche te ha entrado un virus??

Yo: Vamos a ver, porque te dejes el ordenador encendido por la noche, no te va a entrar un virus o malware o troyano por arte de magia, a no ser que antes, hayas descargado, abierto o ejecutado un programa contenido en un correo electrónico, página web «sospechosa» que hayas visitado o dispositivo que hayas conectado y copiado algún programa con el «malware» ya insertado. Éste se puede ejecutar a posteriori según la programación que lleve en su código. Has realizado algo de lo que te comento?

Él: No, no, no he hecho nada de eso ¡

Yo: Además el programa antivirus te lo tenía que haber bloqueado. Hay programas de antivirus, como el que estamos utilizando, que cuando te detecta una intrusión, un archivo sospechoso o programa, te salta un alerta que te da a elegir entre continuar o dejarlo en cuarentena e incluso según el grado de «infección» directamente te lo pasa a cuarentena sin ninguna posibilidad de continuar. No le habrás dado a continuar a pesar de que te indicaba que era sospechoso ? No habrás desactivado el antivirus para poderte descargar algo de alguna página «sospechosa» o habrás navegando por alguna página …….

Él: No, hombre no, por favor… ¡¡

Yo: Pues no hay más opciones, o el programa de antivirus lo tienes desactivado o mal configurado o no has seguido las recomendaciones de seguridad que indicamos en su día. El cortafuegos aún así, lo habría bloqueado o por lo menos indicado a no ser también que esté desactivado.

SOLUCIÓN:

Una vez eliminada la infección, sería volver a instalar el antivirus, realizar una configuración más estricta (si la consulta de configuración anterior que tenía ese ordenador no era suficiente) y crear un usuario administrativo, que el único conocedor fuera el administrador del sistema de la empresa (en caso de no haberlo), así evitaríamos que el usuario normal pudiera desconectar el antivirus o alterar su configuración. En caso de tener que realizar una modificación en su configuración se podría realizar a través de una VPN segura con la oficina central.

CONCLUSIONES:

Llegado a este punto la única solución para conocer realmente lo sucedido sería realizar un análisis forense del disco duro, ANTES de haberlo llevado a la empresa de mantenimiento informático, básicamente para saber REALMENTE lo sucedido. Realizando el análisis forense, conseguiríamos recopilar las evidencias de lo sucedido y crear una línea de tiempo donde podríamos dilucidar lo que pasó realmente y poder llegar a una conclusión sobre la posible vía de la «infección».

CASO CERRADO.

Artículo: FastPOS el malware modular, añade el sigilo para acelerarse. 

http://www.scmagazine.com/fastpos-malware-goes-modular-adds-stealth-to-speed/article/527466/

Traducción Google:

Cuando los programas maliciosos en el punto de ventaFastPOS fue descubierto a principios de este año, los investigadores observaron cómo el minorista de datos ladrón furtivo sacrificó para la velocidad. Pero a medida que se acerca la temporada de compras navideñas, iteración más reciente del software malicioso parece haber mejorado sus esfuerzos de evasión mediante el uso de una arquitectura modular.

Trend Micro detalla el programa actualizado, apodado FastPOS.A, en una entrada de blog ayer, citando ejemplos de malware recogidos en septiembre, después de que la empresa de seguridad notó «una conexión de red inusual en uno de los extremos de una empresa con sede en América del Norte.» Mucho como el malware en sí, lo que acelera la transmisión de datos de punto de venta robados, sus desarrolladores actuaron con un sentido de urgencia, el lanzamiento de su más reciente campaña de sólo un mes después de que el desarrollador ha registrado un nuevo dominio de comando y control. 

Desde su aparición en la naturaleza, se ha destacado FastPOS de muchos de sus homólogos en el que está diseñado para exportar inmediatamente los datos de tarjetas robadas para los atacantes, en lugar de enviar periódicamente en intervalos lotes. Además, en lugar de almacenar los datos robados en un archivo local, el malware fugazmente almacena los datos en la memoria temporal, sin dejar rastro de la actividad física. FastPOS utiliza tanto una herramienta rascador RAM para capturar datos de tarjetas de crédito, software espía y keylogger para capturar información de identificación personal, así como la información de pago. 

En la versión nueva y mejorada, el desarrollador ha alterado la arquitectura del software malicioso de manera que cada uno de sus componentes principales – el raspador de RAM (una para sistemas de 32 bits, una para sistemas de 64 bits), el keylogger (de nuevo, una para cada 32 sistemas -bit y 64 bits) y un ejecutable que gestiona el almacenamiento en memoria y la comunicación de C & C – módulos son totalmente independientes.

Ahora, las empresas que gestionan los infectados para detectar uno de estos componentes pueden no necesariamente darse cuenta de que los módulos adicionales continúan recogiendo información de sus redes. «Si encuentra que el servicio de RAM raspador y lo matas, no se dan cuenta de que el keylogger aún se está ejecutando y robar las credenciales», dijo Jon Clay, director de comunicaciones globales de amenazas de Trend Micro, en una entrevista con SCMagazine.com.

El componente keylogger es especialmente difícil para olfatear, informa Trend Micro, debido a que el desarrollador tomó medidas para inyectar su código en la memoria del proceso de explorer.exe – la aplicación de gestión de archivos de Windows Explorer.

FastPOS.A también emplea una manera más innovadora de almacenar datos en la memoria, mediante la colocación de la información robada en procesadores de mensajes – mecanismos que permiten a un solo sentido, las comunicaciones de mensajes cortos entre los procesos locales y de red basados ​​en Windows. Procesadores de mensajes son archivos temporales que residen dentro de la memoria de la máquina antes de que se eliminan en última instancia – una herramienta ideal para los malos actores que buscan subrepticiamente y almacenar datos brevemente sin dejar evidencia.

Según Trend Micro, el uso de procesadores de mensajes fue probablemente un cambio necesario después de que el autor de software malicioso cambió a una arquitectura modular en el que múltiples procesos son simultáneamente y por separado en funcionamiento. «Al ir modular, [el malware] necesitaba un repositorio central donde todos los componentes pueden escribir datos registrados sin necesidad de utilizar un archivo físico», explicó la entrada en el blog.

Mientras procesadores de mensajes son bajos en la memoria y no pueden almacenar grandes cantidades de datos, «la belleza de esto es que [FastPOS es], teniendo que los datos y muy pronto la actualización al servidor C & C, por lo que no se va a quedar en la memoria durante mucho tiempo», dijo Arcilla.

En su blog, Trend Micro teoriza que el desarrollador FastPOS ‘añadió estas modificaciones con la vista puesta en la temporada de compras navideñas, para mejorar el éxito de sus próximas campañas. La compañía confirmó que la campaña de malware se dirige a las empresas pequeñas y medianas empresas en particular.

Artículo: Cybersecurity Awareness Begins – and Ends – with Employees. 

» La seguridad de toda empresa, empieza y termina en los  empleados. Unos empleados concienciados, la mejor primera línea de defensa contra cualquier ataque » 

http://blogs.cisco.com/security/cybersecurity-awareness-begins-and-ends-with-employees

Artículo: Se acerca el ransomware 2.0: avanzado y persistente

Muy interesante la lectura de este artículo de globbsecurity. 

http://globbsecurity.com/ransomware-2-0-avanzado-persistente-39790/

Artículo: Cerber Ransomware Can Now Kill Database Processes

Cerber, una de las familias más prevalentes ransomware de este año, ahora está usando extensiones aleatorias de archivos cifrados y ahora es capaz de matar a los procesos de varios servidores de bases de datos, los investigadores revelan.

http://www.securityweek.com/cerber-ransomware-can-now-kill-database-processes

Traducción Google:

El ransomware Cerber, que fue de contabilidad para una cuarta parte de las detecciones ransomware hace tres meses, adoptó mejoró la generación de claves a principios de agosto, y se estima que ha generado $ 2.3 millones en ingresos anuales . Históricamente, la amenaza ha sido distribuido a través de paquetes de exploits y correos electrónicos no deseados, sino también por otros programas maliciosos.

A principios de septiembre de Cerber fue visto siendo distribuido por Betabot , y la última variante importante del malware surgió poco después. Apodado Cerber 3.0 , se utiliza una nueva extensión para los archivos cifrados (.cerber3)  , así como una nota de rescate modificado y cantidad reducida de rescate. El malware continuó utilizando un archivo de audio de «hablar» a sus víctimas.

BleepingComputer  ahora dice que Cerber ha cambiado a una extensión de cuatro caracteres que se genera aleatoriamente. El nombre del archivo cifrado también está codificada, lo que hace más difícil para los usuarios recuperar sus datos. Además, la nueva variante de malware suelta una nueva nota de rescate, llamadoREADME.hta .

El cambio más importante en Cerber, sin embargo, es la capacidad de la amenaza de matar a muchos procesos de base de datos con el uso de unclose_process en el fichero de configuración.Estos procesos se terminan antes de que el proceso de cifrado se inicia, por lo que los archivos de datos de los procesos ‘se pueden cifrar (el archivo de datos no sería accesible para el cifrado, si los procesos están aún estaban corriendo).

La lista de procesos dirigidos incluye:msftesql.exe, Sqlagent.exe, sqlbrowser.exe, sqlservr.exe, sqlwriter.exe, oracle.exe, ocssd.exe, dbsnmp.exe, synctime.exe, mydesktopqos.exe, agntsvc.exeisqlplussvc .exe, xfssvccon.exe, mydesktopservice.exe, ocautoupds.exe, agntsvc.exeagntsvc.exe, agntsvc.exeencsvc.exe, firefoxconfig.exe, tbirdconfig.exe, ocomm.exe, mysqld.exe, mysqld-nt.exe, mysqld -opt.exe, dbeng50.exe, y sqbcoreservice.exe .

Al igual que las anteriores variantes Cerber, la nueva iteración ransomware envía paquetes UDP a la gama 31.184.234.0/23 con fines estadísticos, dicen los investigadores.

Artículo: Over 500,000 IoT Devices Vulnerable to Mirai Botnet

La problemática de los IoT. 

http://www.securityweek.com/over-500000-iot-devices-vulnerable-mirai-botnet

Artículo: Capítulo 7º- Ciberamenazas más comunes y su prevención. Los «TROYANOS»

Mi intención con los presentes artículos es el de mostrar a los usuarios las ciberamenazas más comunes a las que se enfrenta. A éstos habría que incluir las múltiples variantes que existen y que continuamente estan apareciendo. Además incluiremos su posible «prevención» para intentar minimizar una posible «infección».  Es este séptimo artículo, hablaremos de los «TROYANOS».


TROYANOS: Son programas que están diseñados para permitir al creador acceder de manera remota a un dispositivo. Una vez que se ha accedido al sistema del dispositivo se puede realizar diferentes acciones sin que el usuario se de cuenta ni solicitar su permiso. Esta característica lo hace potencialmente dañino ya que puede pasar inadvertido al usuario durante mucho tiempo.

Operaciones comunes que un troyano puede realizar son:

.- Utilizar el sistema como una parte de una BOTNET (Ver mi artículo anterior)

.- Instalación de otras aplicaciones malignas con diferentes tipos de actuación.

.- Por consiguiente posible robo de información personal, credenciales, contraseñas, etc…

.- E incluso borrado y modificación de aplicaciones legítimas por otras modificadas que previamente se ha podido descargar y modificar. Esto incluye transferencia de datos al C&C.

PREVENCION DE LA AMENAZA:

.- Instalar programas anti-spyware. Pueden detectarlos y eliminarlos fácilmente.

.- Tener activo el «Cortafuegos» del sistema operativo y un antivirus con actualizaciones contínuas.

.- Programas legítimos y mantenimiento de las actualizaciones tanto del SO como de los programas.

.- No ejecutar archivos que vengan como adjuntos en correos electrónicos. Hay que tener precaución ya que este tipo de aplicaciones suelen estar insertadas en cualquier tipo de aplicación de carácter legitimo, ya sean fotografías, aplicaciones legítimas, archivos de audios, etc…