Artículo: Riesgos del phishing: así afecta a los usuarios españoles.

Origen: http://www.zonavirus.com/noticias/2020/riesgos-del-phishing-asi-afecta-a-los-usuarios-espanoles.asp

El phishing sigue siendo uno de los ataques más utilizados para suplantar nuestra identidad, el objetivo de cualquier phishing es hacerse con nuestras credenciales de usuario, ya sea de correo electrónico, redes sociales, o lo que es más grave, de las credenciales bancarias. ¿Quieres conocer todos los riesgos del phishing y cómo afecta a los usuarios españoles?

¿Qué es el phishing y cómo nos ataca?

Uno de los vectores de ataque más utilizados para el phishing es el correo electrónico. ¿Quién de vosotros no ha recibido alguna vez un email de una entidad bancaria (de la que somos clientes, o de la que no somos clientes) avisándonos que debemos acceder inmediatamente? Todos estos correos electrónicos de phishing están a la orden del día, y donde más se centran los cibercriminales son en las credenciales bancarias, para acceder a nuestra cuenta del banco y empezar a realizarse a sí mismos transferencias. La infografía realizada por los especialistas de estafa.info brinda ejemplos que ayudan a identificar correos fraudulentos.

Para ver la infografía completa, haga click sobre el siguiente enlace:

https://www.estafa.info/phishing/

Otros servicios donde los cibercriminales se centran especialmente con los ataques de phishing, son en los sistemas de pago. En esta ocasión, los cibercriminales no intentan quedarse con nuestras credenciales, sino con los datos completos de nuestra tarjeta de débito/crédito, incluyendo el CVV2 de la parte trasera de la tarjeta. En los comercios donde no está implementado el conocido 3D Secure (en Mastercard se llama “SecureCode” y en Visa se llama “Verified by Visa”), simplemente con los datos de la tarjeta ya podrían realizar compras, sin ningún tipo de autenticación adicional como SMS de verificación al propietario de la tarjeta u otros métodos. El objetivo de 3D Secure es disminuir las estafas en las tiendas online, y proporcionar una seguridad mayor a los usuarios.

En España las pérdidas causadas por los cibercriminales ascienden a 14.000 millones de euros anuales, con un total de 120.000 ataques a portales globales de Internet, y donde un 20,05% de los usuarios son atacados vía phishing.

Así funciona el phishing

El correo electrónico es el vector de ataque más utilizado en el phishing. El ciberdelincuente lo que hace es enviar miles emails fraudulentos a miles de direcciones de correo electrónicos de usuarios, este email está perfectamente diseñado para hacerse pasar por uno original de la entidad bancaria, como, por ejemplo, Caixabank, El Santander, BBVA, Bankia y muchos otros bancos.

Dentro del cuerpo del email se le explica al cliente algún problema con su cuenta (problema totalmente ficticio), y le invita a pinchar en un enlace. Este enlace nos llevará directamente a un dominio bajo el control del cibercriminal, y la web de destino estará diseñada exactamente igual que la web oficial del banco.

En esta web falsa, es donde los usuarios “pican” e introducirán sus datos de acceso para acceder a la banca personal. Por supuesto, los datos de acceso son enviados al ciberdelincuente y ya tendrá acceso a la banca digital del banco.

Cómo detectar que un email es phishing

El email que nos llega por parte del ciberdelincuente, normalmente no viene del dominio oficial de la entidad, aunque es posible que nos hayan enviado un email realizando un spoofing del campo “De:” de nuestro banco, para que sea más difícil averiguarlo. En el cuerpo del email podremos ver que hay faltas de ortografía, faltan tildes, signos de puntuación, e incluso nos incitan a que accedamos rápidamente, ya que de lo contrario podrían cobrarnos comisión, bloquear la cuenta bancaria y otras mentiras para que la gente “pique” en este engaño.

Otra forma de detectar que es un phishing, es accediendo al link que nos indica en el email (aunque no es recomendable pinchar nunca en estos enlaces). Normalmente el cibercriminal habrá comprado un dominio muy similar al del banco que quiere suplantar, como, por ejemplo, http://www.bancossantander.com o dominios similares que realmente no existen. Actualmente los cibercriminales ya utilizan HTTPS en sus servidores web, debido a que cualquiera puede tener un certificado gracias a Let’s Encrypt, por tanto, que tenga HTTPS y tengamos el “candadito” no significa que sea un sitio seguro, sino que la comunicación entre nosotros y dicha web sí es segura.

Esperamos que nunca caigáis en el phishing, pero si lamentablemente habéis caído, lo más importante es llamar al banco inmediatamente para que bloqueen la cuenta y generen nuevas credenciales de acceso. Si han realizado transferencias y te has dado cuenta pronto, seguramente podrán anularlas sin mayores problemas. No obstante, siempre que te ocurra, después de llamar al banco os recomendamos ir directamente a una Comisaría de Policía o a la Guardia Civil para poner la correspondiente denuncia, ya que seguramente el Banco os lo pida para realizar todas las acciones de recuperar el dinero estafado.

Artículo: Las 7 fases de un ciberataque. ¿Las conoces? | INCIBE

Conoces las 7 fases de un ciberataque? desde INCIBE te lo muestran.

Origen: Las 7 fases de un ciberataque. ¿Las conoces? | INCIBE

Cada vez son más las empresas que apuestan por la prevención, protección y reacción ante incidentes relacionados con la ciberseguridad. Como la ciberdelincuencia actúa en beneficio propio los métodos y técnicas utilizadas van mutando y evolucionando, dando lugar a nuevas formas de ciberdelincuencia.

A pesar de que el número de organizaciones que han implementado medidas de protección ha aumentado, en ocasiones estas medidas no son capaces de detener ciberataques desconocidos, específicamente diseñados para superar las barreras preventivas conocidas. Solo las empresas que cuentan con equipos propios de respuesta a incidentes pueden permitirse aplicar los medios necesarios.

La clave para detectar, detener, interrumpir y recuperarse ante un ciberataque radica en comprender cuál es su ciclo de vida y así desarrollar e implementar todas las operaciones necesarias que garanticen el mayor grado de seguridad y protección. A este ciclo de vida se le conoce como Cyber Kill Chain.

Este concepto, utilizado en un principio por los militares para definir los pasos que usaba el enemigo a la hora de atacar un objetivo, fue empleado por analistas de Lockheed Martin Corporation como parte de un modelo para ayudar en la toma de decisiones a la hora de responder ante ciberataques e intrusiones. En esta publicación se han identificado cuáles son los pasos que un ciberdelincuente da para alcanzar su objetivo. Conociéndolos, si se detiene el ataque en cualquiera de sus fases se rompería la secuencia del mismo y este quedaría bloqueado. A esta cadena se la conoce en el mundo de la ciberseguridad como Cyber Kill Chain.

¿Qué es y cómo utilizarla para evitar ataques?

Un ataque es un proceso dirigido con una intención bien definida: conseguir unos efectos sobre un objetivo; por ejemplo, robar datos que están en un servidor web o cifrar los contenidos de una máquina para hacer que el usuario pague un rescate. Pero al tratarse de una secuencia de fases (cadena), una mitigación en cualquiera de ellas romperá la cadena, y por lo tanto, frustrará el ataque.

Además, cada ataque deja una serie de huellas de las que se puede aprender y utilizar para comprender a los adversarios y estudiar cómo realizan sus acciones. Esto permitirá diseñar defensas cada vez más efectivas y comprobar si las que tenemos son las más adecuadas.

La Cyber Kill Chain está formada por una secuencia de siete pasos, cada uno de los cuales supone una etapa del ataque:

Imagen que muestra las fases que forman la conocida como cyber kill chain

Reconocimiento

Se trata de la fase en la que el ciberdelincuente recopila información sobre su objetivo. Para ello, observa los detalles que la organización publica en abierto y busca información sobre la tecnología que utiliza, así como datos en redes sociales e incluso realiza interacciones por correo electrónico.

Con esta información, el atacante valora qué métodos de ataque podrían funcionar y con qué probabilidad de éxito. Por este motivo, para evitar que el ciberatacante disponga de estos datos, resulta fundamental que los empleados estén concienciados y desarrollar una verdadera cultura en seguridad, revisando y limitando la información que se comparte en la web y en las redes sociales o imponiendo medidas que la conviertan en inaccesible (utilizando técnicas de cifrado, desechando soportes de forma segura, poniendo límites al compartir información confidencial, etc.).

Preparación

En esta fase se prepara el ataque de forma específica sobre un objetivo. Por ejemplo, un atacante podría crear un documento PDF o de Microsoft Office e incluirlo en un correo electrónico que suplante la identidad de una persona legítima con la que la empresa interactúe normalmente. Una vez más, estar concienciados con la ciberseguridad será el mejor mecanismo para frenar el ataque en esta fase.

Distribución

En esta etapa se produce la transmisión del ataque, por ejemplo, mediante la apertura del documento infectado que había sido enviado por correo electrónico, accediendo a un phishing, etc. Ser conscientes de la existencia de este tipo de ataques y aprender a identificarlos será nuestra primera línea de defensa.

Explotación

Esta fase implica la «detonación» del ataque, comprometiendo al equipo infectado y a la red que pertenezca. Esto se suele producir explotando una vulnerabilidad conocida para la cual ya existe parche de seguridad, como en el caso de una vulnerabilidad del escritorio remoto, que de no estar parcheada permitiría entrar en los equipos desde el exterior. Por este motivo, es muy importante disponer de soluciones de seguridad y mantener todos los sistemas, incluido el antivirus, actualizados a su última versión.

Instalación

Fase en la que el atacante instala el malware en la víctima. También puede darse la circunstancia de que no se requiera instalación, como en el robo de credenciales o en el fraude del CEO. En cualquier caso, la formación y concienciación en ciberseguridad será nuestra principal arma para frenar cualquier tipo de ataque en esta fase, junto con medidas técnicas como la monitorización del estado de los sistemas, ya sea mediante infraestructura propia o a través de seguridad gestionada o subcontratando personal o servicios.

Comando y control

Llegados a este punto el atacante cuenta con el control del sistema de la víctima, en el que podrá realizar o desde el que lanzar sus acciones maliciosas dirigidas desde un servidor central conocido como C&C (Command and Control), pudiendo sustraer credenciales, tomar capturas de pantalla, llevarse documentación confidencial, instalar otros programas, conocer cómo es la red del usuario, etc.

Acciones sobre los objetivos

Esta es la fase final en la que el atacante se hace con los datos e intenta expandir su acción maliciosa hacia más objetivos. Esto explica por qué la kill chain no es lineal sino cíclica, ya que se volverían a ejecutar todas y cada una de sus fases de cara a infectar a más víctimas.

Por lo tanto, para poder romper la cadena y evitar que un ataque consiga sus objetivos será necesario estar verdaderamente comprometido con la ciberseguridad. Una organización que mantenga todos sus sistemas y equipos actualizados, utilice las soluciones de seguridad adecuadas, monitorice la actividad de sus comunicaciones y sus empleados cuenten con los conocimientos necesarios en ciberseguridad, aumentará considerablemente su capacidad para detectar y responder ante este tipo de incidentes de seguridad, poniéndoselo mucho más difícil a los adversarios y evitando que los sistemas y la información que en ellos se almacena se vean comprometidos.

Mantenerse al día y formar y concienciar a tus empleados será la principal barrera frente a cualquier tipo de amenaza o ataque dirigido. ¡Protege tu empresa!

Artículo: Tipos de archivos que pueden contener malware y debes evitar

Software original y actualizado, un antivirus de pago y de confianza y muuuuuuuucho sentido común….

Origen: Tipos de archivos que pueden contener malware y debes evitar

La seguridad es un factor fundamental para nuestros usuarios. Proteger el buen funcionamiento de nuestros equipos será esencial para evitar problemas que pongan en riesgo nuestra privacidad. Son muchos los tipos de virus y amenazas que hay en la red. Los piratas informáticos además utilizan diferentes métodos de ataque para lograr sus objetivos. En este artículo vamos a hablar de ello. Vamos a explicar qué tipos de archivos contienen malware de forma más frecuente y por tanto debemos evitarlos.

Muchos tipos de malware y métodos de infección

Hay que tener en cuenta que hay muchos tipos de malware. Por nombrar algunos podemos hacer mención del ransomware, que tiene como objetivo cifrar los archivos de las víctimas, el spyware, que puede recopilar datos sobre el uso que damos a nuestros equipos e información personal, los keyloggers, que pueden robar nuestras contraseñas… Hay una larga lista de variedades de malware que afectan a nuestros dispositivos sin importar el tipo de sistema o plataforma.

También hay que mencionar que son muchos los métodos de infección. Podemos descargar software malicioso, instalar un programa que ha sido modificado, abrir un archivo adjunto del correo electrónico… Muchos métodos que pueden usar para infectar nuestros equipos.

Ahora bien, por suerte también tenemos diferentes tipos de herramientas con las que podemos protegernos. Eso sí, tener un buen antivirus por sí solo no ayuda a protegernos al 100%. Es necesario contar con otros métodos de defensa, como puede ser mantener el equipo actualizado correctamente y, lo más importante, usar el sentido común.

Dentro del sentido común será vital saber identificar posibles archivos maliciosos. Podemos encontrarnos con una gran cantidad de extensiones que puede comprometer nuestros equipos. Vamos a hablar de qué tipos de archivos pueden contener malware de una manera más frecuente.

Tipos de archivos que contienen malware

Dentro de todos los tipos de archivos que pueden contener malware, uno de los más comunes es el EXE. Incluso a la hora de descargar archivos de este tipo nuestro antivirus puede saltar aunque no se trate de una amenaza. Cuando queremos mandar un EXE por e-mail tampoco nos dejan. Es todo un clásico, ya que se trata de un archivo ejecutable que podría instalar software malicioso en nuestro sistema. Hay que tener mucho ojo siempre que gestionemos un archivo de este tipo.

También está muy presente el malware en archivos de texto, Excel o PowerPoint. Pueden crear macros que se ejecutan al abrir el archivo. Esto iniciaría una secuencia de comandos que puede derivar en la entrada de nuevas amenazas o redirigirnos a páginas fraudulentas. En los últimos tiempos este tipo de archivos está muy presente a través del correo electrónico.

En un archivo PDF también pueden incluir malware. Es muy importante que tengamos esto en cuenta y que siempre conozcamos la fuente real de ese archivo. Es vital para prevenir ataques que puedan poner en riesgo nuestros equipos.

Por otra parte, los archivos de imágenes como JPG también pueden ser utilizados para albergar malware. En muchas ocasiones nos hemos topado con noticias relacionadas con alguna variedad de malware que se distribuye a través de un simple archivo JPG.

De la misma manera, los archivos de audio como puede ser el WAV también podrían guardar amenazas que comprometan nuestros sistemas. Hay diferentes tipos de malware que se han distribuido por estos métodos. Hay que estar siempre alertas a la hora de descargar audios.

Otros archivos menos comunes pero que también pueden albergar malware son BIN, AU3, PY, DLL o BAT. Todos ellos podrían comprometer el buen funcionamiento de nuestros sistemas y ejecutar software malicioso.

Cómo evitar infectarnos con estos tipos de archivos

Es muy importante usar el sentido común siempre. Es esencial saber la procedencia de los archivos y únicamente acceder a ellos desde fuentes fiables. Esto hay que aplicarlo a la hora de descargar software de Internet, ya que podríamos comprometer nuestros sistemas.

Por supuesto también será vital tener software de seguridad en nuestro equipo. Un buen antivirus puede prevenir la entrada de malware que pueda afectar al funcionamiento del sistema y poner en riesgo nuestra privacidad.

Además, tener el equipo actualizado será esencial para prevenir ataques. A veces los piratas informáticos se basan en vulnerabilidades existentes para llevar a cabo sus ataques. Son los propios fabricantes quienes lanzan parches y actualizaciones para evitarlo.

Artículo: Así van a atacar los cibercriminales en 2020.

Mi reto para este año 2020, es que los usuarios tengan más sentido común, y piensen con un poco de lógica antes de «pinchar» un enlace desconocido o proveniente de una fuente que desconozcan. Es mejor pecar de ingenuos que ir de «sobraos» 😉 A ver si lo conseguimos ¡¡

Artículo publicado en http://www.zonavirus.com/noticias/2020/asi-van-a-atacar-los-cibercriminales-en-2020.asp .

2019 no ha sido un año fácil en materia de ciberseguridad. La tecnología no deja de avanzar, y con ella las posibilidades de los ciberdelincuentes. Para el próximo 2020, las primordiales firmas especializadas, como Trend Micro, Sophos, Kaspersky y Check Point, han localizado ciertas amenazas que más quebraderos de cabeza van a dar a los usuarios y las compañías.

Ciberguerra fría

Check Point ha querido llamar la atención sobre el potencial peligro de una ciberguerra fría. La compañía apunta a la creciente tensión internacional como detonante del incremento de ciberataques dirigidos o bien apoyados por unos estados contra otros. Por su parte, hace hincapie en que la guerra comercial entre USA y China es una señal clara de lo que está por venir. “Los ataques cibernéticos se usarán poco a poco más en enfrentamientos indirectos entre países más pequeños, financiados y habilitados por grandes naciones que procuran afianzar y extender sus esferas de repercusión, como se vio en las recientes operaciones cibernéticas contra Irán”, expresa la compañía en un comunicado.

El apogeo del “ransomware” dirigido

A lo largo del mes de noviembre, empresas como Prisa Radio, Everis, Prosegur y la red de centros de salud Sacyl fueron atacadas por “ransomware”; un género de virus, al que pertenece WannaCry, que se identifica por raptar los dispositivos que inficiona para, después, solicitar un rescate a la víctima. Conforme apuntan los especialistas, para 2020 podemos aguardar que estos ataques, dirigidos principalemente contra empresas, aumenten. Y es que producen importantes beneficios a los ciberdelincuentes que los emplean. “Creo que proseguirán medrando por el hecho de que tienen éxito. Los ciberdelincuentes procuran modelos replicables que puedan utilizar contra más compañías. Desgraciadamente, los últimos ataques internacionalmente lo han demostrado”, explica a ABC Ricardo Maté, directivo general de Sophos Iberia, empresa que últimamente festejó en la capital española el acontecimiento de ciberseguridad Sophos Day. En las potenciales víctimas de estos ataques prosiguen resaltando las infraestructuras críticas, como las energéticas, y las compañías públicas.

Por otro lado, el apogeo del IoT (internet de las cosas) y de la hiperconexión provocará que los ataques de tipo “ransomware” empiecen a ser poco a poco más frecuentes en “smartphones” y otro género de dispositivos alén del ordenador. “A medida que más dispositivos se conecten a internet, los ciberdelincuentes asimismo procurarán formas de explotar comercialmente su acceso a estos dispositivos. El “ransomware” es, desafortunadamente, la herramienta más eficaz para extraer un beneficio financiero de las víctimas”, expresa Kaspersky en un comunicado.

Los “deep fakes”, cada más alcanzables y creíbles

Como hemos dicho, el mareante desarrollo tecnológico ha provocado que los cibercriminales tengan más armas a su alcance. Desde Trend Micro apuntan que, si hace unos años solo un reducido conjunto de personas era capaz de crear “deep fakes” de calidad, vídeos en los que se cambia la voz y la cara de quien aparece para distorsionar la realidad, ahora cualquiera con unos conocimientos básicos puede hacerlo en su casa. “El software ha mejorado mucho. Las posibilidades que ofrece a los atacantes son enormes”, explicaba últimamente en un encuentro con la prensa David Sancho, estudioso de amenazas y responsable del equipo de investigación de Trend Micro en España. La compañía de ciberseguridad remarca que los cibercriminales los usarán como mecanismo de phishing contra empresas: “El empleo de “deep fakes” va a pasar poco a poco más de crear vídeos pornos falsos de celebrities a la manipulación de empresas en sus transacciones financieras y resoluciones críticas”.

La vulnerabilidad de la nube

La nube se ha transformado en una parte de la vida de la mayor parte de usuarios. Un sitio, en el que día sí y día asimismo, se vuelca una cantidad ingente de información, mucha de la que es bastante sensible. Desde Sophos apuntan que la computación en la nube se marcha volviendo poco a poco más compleja, con lo que los fallos de los operadores se transforman en un peligro mayor. Algo que, sumado al enorme caudal de información que se guarda, transforma a este género de ambientes en un fin bien interesante a ojos de los cibercriminales, que pueden intentar inficionarlos a través de inyección de código.

“La nube tiene grandes ventajas. El provisionar cualquier servicio es rapidísimo a través de ella. Muy frecuentemente se levantan servicios sin tener en consideración la protección, y se queda información crítica de la compañía libre para cualquiera que la halle. La brecha más reciente es de una compañía de agregacion de datos que tenía publicados los datos de más de mil usuarios”, afirma el directivo general de Sophos Iberia. Por su lado, Sancho apunta que “cada vez más empresas lo ponen todo en la nube. En vez de administrar la información dejan la tarea a cargo de terceros. Los ciberdelincuentes ya están atacando estos ambientes y hay que observarlos de una manera especial”.

Los peligros del 5G

Desde Trend Micro resaltan que la progresiva implementación del 5G en 2020 propondrá nuevos desafíos. Y es que las vulnerabilidades fruto de la novedad de esta red, como la carencia de preparación de los distribuidores frente a las amenazas, pueden ponérselo simple a los ciberdelincuentes en el momento de sacar provecho. La firma experta en ciberseguridad apunta a las operaciones con software frágil como primordial foco de las amenazas. Y es que, como ocurre con todo, para hallar el medio de asegurar la seguridad de esta tecnología hace falta análisis.

El “malware” en la banca móvil

El “malware” (virus informático) en banca móvil ha experimentado un enorme desarrollo a lo largo del presente 2019. Conforme apunta Check Point en un comunicado, su impacto fue un 50% superior al de 2018: “Este género de virus puede hurtar datos de pago, credenciales y fondos de las cuentas corrientes de las víctimas, y hay nuevas versiones libres para distribución extendida para cualquiera que esté presto a abonar a los desarrolladores”.

Artículo: Auditar cambios en el registro sin herramientas de terceros.

Un interesante artículo publicado en http://kinomakino.blogspot.com/2020/01/auditar-cambios-en-el-registro-sin.html

En el post de hoy vamos a volver a machacar al público con una característica básica de seguridad de los sistemas Microsoft como es la monitorización del registro.

Todos los cambios de seguridad que solemos hacer por políticas o comandos suelen acabar en la base de datos de los Windows, el registro.

Hemos hablado mucho de este tema por artículos en el blog, incluso abrí una rama en mi github personal con algunas claves del registro que si o si deberías monitorizar.

Pero para qué hacer esto? imagina que configuras: 
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\SecurityProviders\WDigest DWORD ‘UseLogonCredential’ value 1 

Esto qué hace? habilita en un controlador el tipo de autenticación Wdigest para que cuando ejecuten Mimikatz en un proceso de compromiso las claves estén en claro, no haga falta crackearlas. Los malos lo hacen así !!! tu configuras mecanismos de defensa y ellos los cambian!!!

Bien, la cuestión es que la gente piensa en cómo monitorizar las claves, y piensa en clientes, agentes, cómo las gestiono, como detecto esos cambios en mi SIEM. 

Por partes. Lo que vamos a ver en este artículo es como levantar un evento, una alerta, cada vez que alguien mire o cambie un valor de una clave del registro concreta. Nos aparecerá un log en el visor de eventos y listo. Otra cosa es cuando tengas ese evento, como transformarlo en un correo (hay mil artículos de como enviar correos con eventos) enviarlo a un SIEM, ELK o similar…

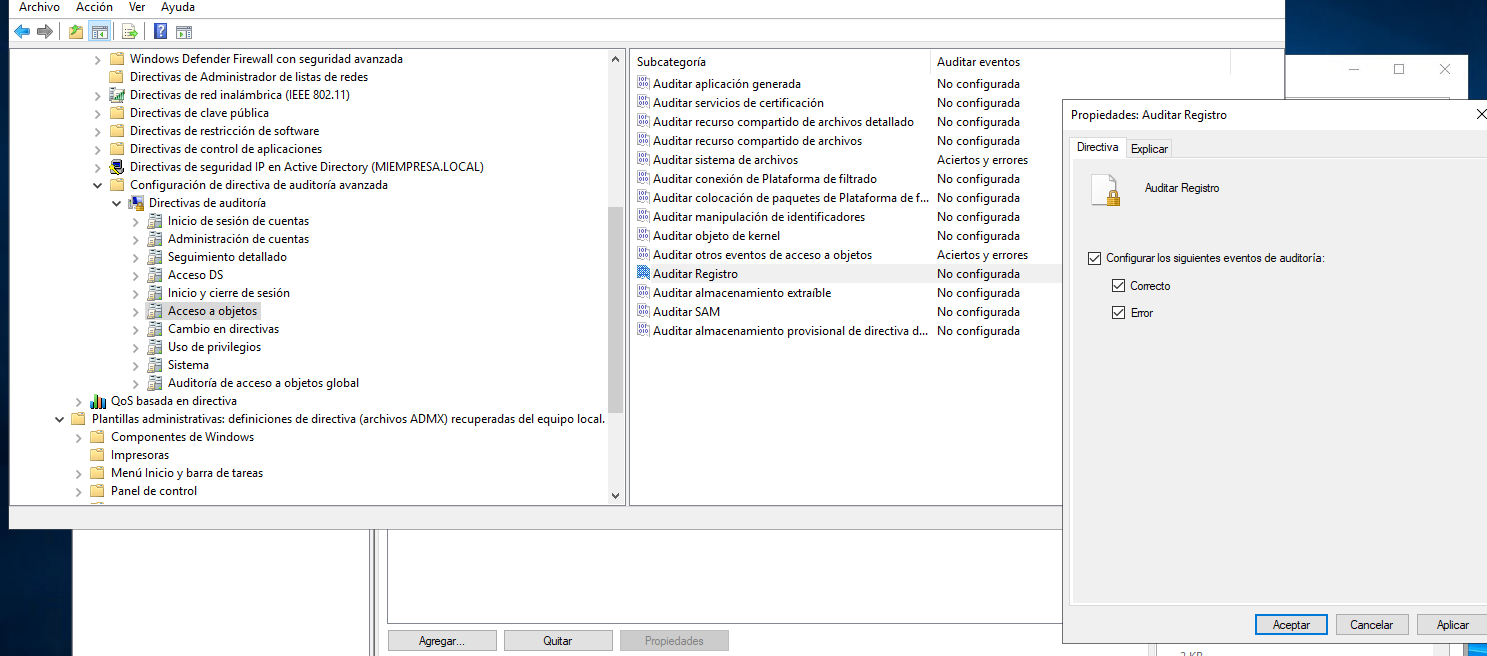
Entonces, al lío. Como cualquier elemento de auditoria en sistemas Microsoft, hay dos partes: decirle al sistema que vamos a auditar acceso y/o error en el registro; el segundo paso es identificar qué ramas del registro queremos auditar.***** esto es igual para TODO en Active Directory******

Allá vamos. Vamos al editor de políticas de grupo y creamos una política con esta información:


Ahora vamos a la rama del registro que queremos auditar y seteamos la configuración, es decir, que para TODOS, audite el uso de estos permisos.


Entonces, seguro que habéis pensado… esta política tiene sentido para el servidor en el que se configura, ya que hemos ido localmente al registro a indicarle la rama concreta. BIEN !!! si no lo has pensado… lo entiendes? xD

Para eso usamos la rama Registro de las GPO en las que nos permite realizar esto, indicar qué claves del registro y qué permisos tienen, así, podemos emplearlo para un grupo de servidores (Por OU o como quiera que apliques la directiva).


Bien, ya sabes como hacerlo. Pero en muchas ocasiones, cuando habla con alumnos de cursos y similar, me comentan que con estos artículos se aprende la teoría, la manera de hacerlo, pero no se termina de centrar.

Me refiero a bien, pero ahora como lo haces, cómo lo mantienes. Te voy a dar unos tips o consejos.

Lo suyo es que esto lo hagas en entornos de pruebas. No esto en concreto porque no tiene mayor relevancia, pero para otros casos quizás si. Lo importante es realizar una copia de seguridad. Es tan sencilla como botón derecho.


Ahora la cuestión es que para importar una GPO entre dominios, en el entorno de pruebas y producción, se hace con un pequeño hack. En el servidor destino creas la política, y le dices que importe la configuración de un backup. De esta manera se importa una GPO entre dominios.

Bien, más trucos… Como he dicho, tengo una lista de claves del registro que me gustan, pero puede que tu tengas la tuya. Hay una manera cutre de importar estas claves de manera automática, y no tener que hacer el proceso 2 ( entrar en el registro, establecer permiso) pero no se la digas a nadie xD

Localiza tu GPO en SYSVOL, en mi caso estaba aquí: \\miempresa.local\SYSVOL\miempresa.local\Policies\{5F23582A-A1BA-4D22-A34B-AB5B3C29307A}\Machine\Microsoft\Windows NT\SecEdit

El fichero es el mismo que teneis en mi github, para que solo copies y pegueis so vagos !!!

Como se aprecia, se identifica la rama del registro y la SACL

«USERS\.DEFAULT\Environment» ,0,»D:PAR(A;CI;KA;;;BA)(A;CIIO;KA;;;CO)(A;CI;KA;;;SY)(A;CI;KR;;;BU)(A;CI;KR;;;S-1-15-2-1)S:AR(AU;OICISA;CCDCLCSD;;;WD)»
«USERS\.DEFAULT\Software\Classes\Exefile\Shell\Runas\Command\IsolatedCommand» ,0,»D:PAR(A;CI;KA;;;BA)(A;CIIO;KA;;;CO)(A;CI;KA;;;SY)(A;CI;KR;;;BU)(A;CI;KR;;;S-1-15-2-1)S:AR(AU;OICISA;CCDCLCSD;;;WD)»
«USERS\.DEFAULT\Software\Classes\Mscfile\Shell\Open\Command» ,0,»D:PAR(A;CI;KA;;;BA)(A;CIIO;KA;;;CO)(A;CI;KA;;;SY)(A;CI;KR;;;BU)(A;CI;KR;;;S-1-15-2-1)S:AR(AU;OICISA;CCDCLCSD;;;WD)»

Si editamos este fichero y lo modificamos añadiendo tus claves de registro, podrás cargar más fácilmente tu lista.

Pero bueno, se nos olvida lo importante !!! Queremos ver cómo al hacer un cambio en la rama del registro nos aparece un evento…

Ahora con ese evento, puedes configurar en tu SIEM, gestor de eventos o aparato mágico una alerta que te información si es un comportamiento normal, o es un «kinomakino» tocando tu Windows

Artículo: ENTREVISTA EN LAWYERPRESS AL PRESIDENTE DE PETEC

El pasado 23 de diciembre de 2019, D. Fernando Mairata, presidente de la Asociación Profesional de Peritos de Nuevas Tecnologías (PETEC) responde a las preguntas de Carlos Capa sobre la profesión de Perito o Forense Tecnológico en este artículo de Lawyerpress.com.

En esta entrevista el Presidente señala que se convocó una asamblea extarordinaria para informar a los asociados que el primer año de la Asociación ha sido muy positivo y que han superado ampliamente los objetivos iniciales consiguiendo varios acuerdos de colaboración con diversas universidades, de interés para los miembros de la asociación.

Además el presidente hace una valoración explicando en qué consiste la Pericia Tecnológica y sus aplicaciones. Para Fernando Mairata es sin duda una actividad cada vez más en auge y que necesita profesionales cualificados.

Ver el artículo completo:

Carlos Capa / @capa_carlos

P: Hace unas semanas tuvo lugar la segunda Asamblea General y primera extraordinaria de PETEC desde su constitución en este mismo año. ¿Se han cumplido las expectativas y objetivos para la puesta en marcha de la Asociación?

R: El motivo que nos llevó a convocar una Asamblea extraordinaria fue precisamente la buena marcha que está llevando la Asociación, superando ampliamente los objetivos planteados desde el principio para este primer año de vida, y repasar todo lo realizado a lo largo de este 2019 desbordando cualquier previsión, incluso las más optimistas. Desde el minuto uno tenemos muy claros los objetivos que buscamos y la profesionalidad con los que la queremos lograr. Somos conscientes de las expectativas que estamos despertando en el mundo de la Pericia Tecnológica gracias al buen trabajo de todos y cada uno de nuestros asociados, que son los mejores embajadores de nuestra marca.

P: ¿La Pericia Tecnológica es una actividad todavía no suficientemente conocida en las empresas?

R: La Pericia Tecnológica aún está muy lejos de lo que debe representar para las empresas, no sólo a la hora de afrontar un problema tecnológico: una brecha de seguridad, una fuga de información, un ciberataque, … , sino también en la parte de la prevención. La Pericia Tecnológica está orientada a investigar cómo se han producido los hechos cuando hay un problema con Tecnología de por medio, pero también, y quizá es la parte menos conocida de esta profesión, está orientada a la prevención mediante la investigación de los posibles problemas de ciberseguridad para plantear su solución antes de que puedan ser explotados con algún fin delictivo.

P: ¿Qué hace PETEC para extender su utilidad en el ámbito mercantil?

R: PETEC está formado por un equipo multidisciplinar de profesionales que abarcan un amplio abanico de especialidades: telecos, informáticos, abogados, … , que desarrollan su labor diaria dentro de grandes empresas, y que orientan sus esfuerzos dentro de la Pericia Tecnológica de distintas formas:

Promoviendo la concienciación a nivel empresarial para dotar de los conocimientos oportunos dentro de las empresas y evitar Ciberproblemas, a  través de auditorías, formaciones, ponencias y eventos, impulsando la mediación ante los conflictos mercantiles que se puedan generar, a través de nuestra oficina de mediación formada por profesionales independientes y realizando la Pericial Tecnológica tras los problemas que se generan, siempre que se les requiera.

P: En lo que se refiere a la Administración de Justicia ¿Los tribunales cuentan de forma habitual con sus servicios periciales? ¿En qué jurisdicciones son más frecuentes las intervenciones periciales?

R: A medida que las evidencias tecnológicas cobran más importancia dentro de los procesos judiciales y, ante la facilidad de manipulación de esas evidencias, la Pericia Tecnológica gana más peso y es más solicitada dentro de esos procesos para poder presentar las evidencias con garantía como prueba en Sede Judicial.

Actualmente las jurisdicciones en las que más demandan los servicios de nuestros asociados son el ámbito laboral y en el mercantil.

P: Las noticias sobre ataques cibernéticos a empresas en instituciones, robo de datos, suplantaciones de identidad, etc. son frecuentes en los medios de comunicación ¿Vivimos en un mundo tecnológicamente inseguro? ¿En qué pueden ayudar los peritos tecnológicos para evitar estas situaciones?

R: Realmente no es que vivamos en un mundo tecnológicamente inseguro, simplemente vivimos en un mundo inseguro y que, como las NTICs cobran cada vez más importancia en nuestra vida diaria, tenemos más vulnerabilidades a través de las tecnologías. Pero no debemos pensar por eso que las NTICs son malas o son inseguras sin remedio, lo más importante es concienciar sobre el “Uso Seguro y Responsable de las NTICs”, desde PETEC promovemos la concienciación en 360 grados, esto significa que nuestros Asociados están involucrados en esta  concienciación desarrollando talleres, charlas y formaciones a todos los niveles: a nivel profesional, en eventos empresariales de concienciación y realizando formaciones específicas a los distintos profesionales de las empresas; a nivel doméstico, concienciando a las familias desde los tres años hasta al mayor de los abuelos, pasando por toda la comunidad educativa. En este sentido estamos especialmente orgullosos por la presencia de varios de nuestros asociados en el top 10 del programa de Cibercooperantes del INCIBE (programa que se lanzó para concienciar sobre el “Uso Seguro y Responsable de las NTICs” en Centros Educativos).

Y para cuando la concienciación falla, los peritos tecnológicos podemos aportar tanto en prevención como en remediación a través de los servicios que ofertan las empresas de nuestros asociados, incluyendo laboratorios forenses e informes periciales.

P: PETEC ha formalizado en estos meses diversos acuerdos con prestigiosas universidades para desarrollar acciones formativas ¿Es la pericia tecnológica una profesión en expansión?

R: Sin duda alguna, vivimos en un mundo hiperconectado, las NTICs forman parte de nuestras vidas y las evidencias tecnológicas son cada vez más frecuentes, por lo que la profesión de Perito o Forense Tecnológico está claramente al alza y cada vez serán necesarios más profesionales para dar respuesta a la demanda de sus servicios. Desde el principio en PETEC apostamos por apoyar al mundo universitario para potenciar esta bonita profesión y promover a los nuevos cibertalentos, incluyendo prácticas en las empresas de nuestros Asociados.

P: También han participado en importantes encuentros y reuniones del sector como el 13ENISE, organizado por el INCIBE en León el pasado noviembre. ¿Cómo valora su presencia en estos ámbitos?

R: Valoramos la presencia en este tipo de eventos de una forma muy positiva, no sólo por lo que podemos aportar desde PETEC, sino también porque son entornos de networking que nos permiten promocionar a nuestros Asociados y dar valor a los trabajos que desarrollan. Consideramos imprescindible la realización de este tipo de eventos que ayudan en la difusión de la cultura de la Seguridad de la Información y que nos permiten estar al día de las nuevas soluciones que se aportan al mercado de la Ciberseguridad y especialmente a nuestro trabajo diario.

Junta Directiva PETEC

Junta Directiva PETEC

P: ¿Qué objetivos se ha marcado PETEC después de la Asamblea General?

R: Los objetivos siguen siendo los mismos que cuando empezamos, el principal es la promoción de la actividad profesional de los PERITOS Y TASADORES TELEMATICOS, INFORMÁTICOS, TELECOMUNICACIONES, y de TECNOLOGIAS DE LA SOCIEDAD DE LA INFORMACION y de todo tipo de NUEVAS TECNOLOGIAS ante la sociedad y su NORMATIVA Y LEGISLACION. Seguir apostando por la profesionalidad y la transparencia, involucrándonos en más eventos cada año. Desarrollar un plan formativo para nuestros asociados y seguir creciendo en los servicios que les ofrecemos. Seguir impulsando acuerdos con nuevas entidades. Y estar cada vez más cerca de la sociedad para cuando se necesite de los servicios de nuestros Asociados, garantizando que sean profesionales y de excelente calidad.

 Fernando Mairata, presidente de PETEC: “La profesión de Perito o Forense Tecnológico está claramente al alza y cada vez serán necesarios más profesionales”

Artículo:Directrices Globales para Laboratorios Forenses Digitales [INTERPOL].

Artículo publicado por nuestros compañero de blog.segu-info.com.ar. Enlace: https://blog.segu-info.com.ar/2019/12/directrices-globales-para-laboratorios.html

En el complejo entorno de seguridad internacional de hoy en día, las investigaciones a menudo requieren experiencia técnica y altamente especializada. Para abordar mejor estos desafíos, una de las capacidades policiales en las que se enfoca INTERPOL es el análisis forense digital, una disciplina que cambia rápidamente y que requiere políticas y procedimientos sólidos.

Además de esto, estamos presenciando tipos de actividades criminales sin precedentes que aparecen repentinamente en el radar de la policía. Estos desarrollos están agregando otra capa de complejidad al desafío. En este contexto, INTERPOL creó su Centro de Innovación en Singapur en 2017 con el fin de fomentar la innovación en la aplicación de la ley mundial.

Un número cada vez mayor de dispositivos conectados (teléfonos inteligentes, relojes, GPS) pueden almacenar información significativa que podría convertirse en evidencia digital. El Laboratorio forense digital (DFL) dentro del Centro de innovación ha liderado el esfuerzo para mejorar las capacidades forenses digitales en los países miembros. A través del DFL, INTERPOL está ayudando a los países miembros a desarrollar su capacidad forense digital nacional y desarrollar procesos de gestión de pruebas para apoyar mejor las investigaciones y juicios.

Con este fin, el DFL ha estado organizando reuniones del Grupo de expertos forenses digitales anualmente en los últimos años, reuniendo a expertos forenses en la aplicación de la ley, la industria y la academia para compartir información, conocimiento y mejores prácticas. Mantener esta red global de expertos en forense digital ha sido tremendamente gratificante y útil para servir a nuestros países miembros de manera más efectiva.

Sobre la base de los intercambios activos en las reuniones del Grupo de Expertos, INTERPOL presentó las Directrices Globales para Laboratorios Forenses Digitales (versión mayor 2019).

Estas Directrices tienen como objetivo proporcionar un marco universal para establecer y administrar un laboratorio forense digital que sea aplicable en cualquier parte del mundo. También se espera que contribuya a cerrar la brecha entre los países miembros en términos de sus prácticas y capacidades forenses digitales.

Esats Directrices describen los procedimientos para establecer y administrar un Laboratorio Forense Digital (DFL) y proporcionan pautas técnicas para administrar y procesar la evidencia electrónica. Estas pautas deberían verse como una plantilla de documento que los países pueden usar al considerar el desarrollo de su capacidad forense digital. El asesoramiento brindado está destinado a ser utilizado tanto a nivel estratégico como táctico, de acuerdo con la legislación, la práctica, la legislación y procedimientos nacionales.

REFERENCIAS

  1. A Basic Guide for the Management and Procedures of a Digital Forensics Laboratory, Council of Europe (COE), Version 1.1, June 2017
  2. Scientific Working Group on Digital Evidence (SWGDE), https://www.swgde.org/
  3. ACPO Good Practice Guide for Digital Evidence, Association of Chief Police Officers, version 5, 2012, https://www.digital-detective.net/digital-forensicsdocuments/ACPO_Good_Practice_Guide_for_Digital_Evidence_v5.pdf
  4. INTERPOL Global Guidelines for Digital Forensics Laboratories

Artículo: Protección del puesto de trabajo. Escenarios de riesgo. #INCIBE

En multitud de ocasiones, tendemos a relacionar la ciberseguridad de una empresa con grandes inversiones en la implantación de medidas tecnológicas orientadas a la protección de la información: sistemas de detección de intrusos, controles de acceso a las instalaciones, salas de servidores, firewalls, etc. 

Sin embargo, hay que tener en cuenta que, cuando hablamos de ciberseguridad, la pieza fundamental es el usuario. Por muchas medidas tecnológicas que se tengan implementadas en una organización, será el usuario final el que, en última instancia, deberá entender si sus acciones guardan o no relación con la ciberseguridad. Para conseguirlo, será fundamental incidir e invertir en la formación y la concienciación del personal de la empresa. 

Uno de los aspectos en los que se tiene que estar plenamente concienciado es en conocer los escenarios de riesgo asociados a su puesto de trabajo, así como las medidas que reducirán o evitarán dichas situaciones. El puesto de trabajo es algo más que la ubicación física en la que un empleado desarrolla sus funciones, ya que también están presentes otros elementos que guardan relación con la seguridad de la información: smartphones, tabletas, dispositivos de almacenamiento externos o extraíbles, impresoras, documentación física, archivadores, etc. 

Por lo tanto, mitigar todos los riesgos no siempre requerirá de grandes inversiones tecnológicas, sino de una cultura en ciberseguridad que pueda conjugarse con las medidas técnicas para proteger el principal activo con el que cuenta una empresa, la información. 

Escenarios de riesgo en relación al puesto de trabajo

Entendemos como escenarios de riesgos las situaciones como las que se describen a continuación:

Prácticas poco recomendables

En ocasiones, las fugas o pérdidas de información se producen por llevar a cabo malas prácticas que bien pueden ser aprovechadas por atacantes externos, o que simplemente provocan consecuencias no deseadas. Por ejemplo, si un empleado instala alguna aplicación que base su actividad en compartir archivos y, por error, compartiera un directorio con información confidencial, incurriría en una pérdida de datos. Para evitar este tipo de situaciones, a nivel técnico será necesario controlar qué aplicaciones se pueden instalar en los equipos corporativos y con qué permisos contarán a la hora de acceder a la información corporativa. 

También se podría dar el caso de que un empleado copiara en un dispositivo extraíble información confidencial, cuyo único fin fuera seguir trabajando desde casa. Si este dispositivo se extraviara, y alguien lo encontrara, estaría en posesión de toda la información contenida. Para evitar estas situaciones se puede establecer una política de dispositivos extraíbles que permita a la empresa decidir si autoriza o no el uso de estos dispositivos, así como diseñar las medidas de seguridad que garanticen la protección de la información contenida, como por ejemplo, cifrando los datos que alberga o estableciendo contraseñas robustas para su acceso.

En ambos casos, si el usuario fuera consciente de la problemática, con independencia de las medidas técnicas que se pudieran tomar, evitaría estas situaciones de riesgo, bien porque fuera consciente de que no debe instalar aplicaciones que no sean fiables o que procedan de fuentes poco confiables, o bien porque supiera que un dispositivo externo se puede proteger con contraseña o cifrarse, para que la información que contiene no pueda ser accesible sin conocer la clave de descifrado. 

Fugas de información que tienen como origen el puesto de trabajo

Se trata de aquellas situaciones en las que, ya sea de manera malintencionada por parte de empleados descontentos, o por simples despistes o desconocimiento, se producen fugas o pérdidas de información a través de herramientas que tienen como origen el propio puesto de trabajo. Por ejemplo, mediante el envío de correos electrónicos a personal ajeno a la organización o mediante publicaciones en redes sociales que sean dañinas para la imagen y reputación de una empresa.

Pero también pueden producirse físicamente con fines maliciosos, es decir, mediante la impresión de datos confidenciales sobre márgenes de venta, información personal, etc., con fines maliciosos.

Una de las principales medidas a la hora de proteger la información, es utilizar el principio del mínimo privilegio. Se trata de que los usuarios únicamente accedan a aquella información que sea estrictamente necesaria para el desempeño de sus funciones diarias. Con este tipo de control evitaremos muchas de estas situaciones. 

Funcionalidades automáticas

Se pueden dar una serie de circunstancias en las que una funcionalidad automática nos podría jugar una mala pasada. Por ejemplo, a la hora de escribir el destinatario de un correo electrónico, solemos utilizar la función de autocompletado haciendo clic en uno de los elementos del listado de direcciones que nos ha aparecido automáticamente, sin detenernos a verificar que hemos seleccionado el destinatario correcto. Se trata de una acción que realizamos de manera mecánica, ante la que un mínimo fallo sería suficiente para enviar información confidencial o datos especialmente protegidos a personal ajeno a la organización o que simplemente, no deba estar en posesión de la misma.

Para evitar estas situaciones será necesario, en primer lugar, poner especial atención en escribir o seleccionar correctamente la dirección del destinatario. Esto es una acción que depende única y exclusivamente del usuario. Pero adicionalmente, se pueden establecer una serie de medidas técnicas que ayuden a la protección de los datos transmitidos y que queden recogidas en una política de uso del correo electrónico. 

Dar más información de la estrictamente necesaria

Si en las publicaciones que una empresa realiza, por ejemplo en redes sociales, un usuario incluye información valiosa sobre algún cliente, proyecto o simplemente una notificación informativa, podría ser utilizado para que un atacante organizara un ataque de ingeniería social, entre otros. Por ejemplo, si una organización anuncia mediante sus redes sociales, que va a proponer a los miembros que conforman su comunidad, un cambio en las contraseñas, como parte de sus políticas de seguridad, podría ser utilizado por un atacante para generar una página de phishing y hacerse con las credenciales de los usuarios de dicho servicio. 

Para evitar este tipo de situaciones, simplemente bastará con ser cuidadoso a la hora de hacer públicos datos sobre tu empresa. 

La falta de sentido común

A pesar de que existen multitud de herramientas cuyo único objetivo es evitar o reducir los riesgos asociados a las fugas de información, la falta de sentido común podría llevar al traste las acciones de estas herramientas. Por ejemplo, si un usuario detiene el antivirus corporativo porque le «ralentiza el funcionamiento del equipo y le impide trabajar», y más tarde se descarga un archivo ejecutable que alguien le ha enviado por correo electrónico, infectando su equipo y la red corporativa, habrá comprometido la información y la seguridad de toda la empresa. 

Además, una infección por virus podría acarrear la interrupción de las actividades, llevando a la compañía a una parálisis en su actividad, con la consiguiente pérdida en términos económicos o de reputación. 

Por otro lado, aun cuando nuestra empresa no sea objetivo de un malware en particular, no podemos obviar su existencia ni su capacidad de infección. El mero hecho de navegar por Internet puede convertirnos en víctimas de este código malicioso y poner en riesgo la integridad de la información. 

Para paliar estas situaciones, habrá que unificar las medidas y políticas de seguridad de la empresa con el sentido común de los empleados. Esta dupla será más sólida cuanto mayor nivel de formación y concienciación en ciberseguridad tengan los empleados. 

Falta de medidas de seguridad

En este apartado podríamos aglutinar aquellas ocasiones en las que un empresario o autónomo cree que «su empresa no se puede ser víctima de infecciones o robos de información, ya que se trata de una empresa muy pequeña». 

Un puesto de trabajo sin las oportunas medidas de seguridad, por muy pequeña que sea la empresa a la que pertenece, podría ser víctima del robo o pérdida de datos ante las acciones de un atacante o fruto del despiste o desconocimiento del trabajador. 

Por ejemplo, si un empleado tira a la papelera los currículums de un proceso de selección, que a su vez van a un contenedor de papel y por algún motivo, quedaran visibles ante terceras personas, estarían poniendo en peligro la confidencialidad de los datos personales contenidos. Esta acción podría acarrear sanciones económicas por parte de la Agencia Española de Protección de Datos y un daño a su imagen y reputación.

Por otro lado, si se llevaran a cabo instalaciones de programas sin licencia, con generadores de números de serie, podrían sin saberlo, instalar código malicioso que as u vez permitiera accesos remotos u otro tipo de acciones maliciosas. 

Para solventar este tipo de situaciones comprometidas se deberá contar con medidas de protección y seguridad, con independencia del sector o tamaño de la empresa. De cara a planificar estas medidas a nivel técnico u organizativo, deberemos desarrollar un Plan Director de Seguridad que analice la situación actual de la empresa, evaluando los riesgos a los que está sometida y aglutinando las medidas y acciones de protección que se llevarán a cabo. 

En muchas ocasiones, mitigar los riesgos en el puesto de trabajo no requiere de grandes inversiones o de la implantación de medidas técnicas, sino de incrementar la formación y concienciación de los empleados que conforman la organización, con el fin de establecer una verdadera cultura de seguridad. Pero también es cierto que las medidas técnicas serán necesarias para poner el máximo de barreras a la hora de protegerla y asegurar su integridad, disponibilidad y confidencialidad. 

Artículo: 5 herramientas de privacidad de datos que se adaptan al crecimiento de las empresas.

Unas ideas idóneas para la empresa de nuestro compañeros de welivesecurity.

Si su empresa, a diferencia de las grandes corporaciones, no dispone de grandes cifras de dinero para gastar, probablemente se pregunte qué herramientas tecnológicas puede utilizar para proteger sus datos y que a la vez sea escalable a medida que su negocio crezca. Por eso, a continuación compartimos cinco ideas que pueden ser de ayuda para aquellos que buscan herramientas de privacidad sólidas y económicas.

  • Autenticación de múltiples factores (MFA)

No debe volverse loco para conseguir una protección decente: por poco dinero es posible obtener un dispositivo hardware de autenticación (generalmente USB/NFC) de un fabricante con buena reputación, lo cual puede resultarle de gran ayuda para asegurar las cosas. También existen una gran cantidad de opciones de software. Además, si su compañía el día de mañana crece y necesita algo más grande y complejo, puede seguir utilizando esta tecnología que es muy difícil de vulnerar.

  • Gestión de contraseñas

Lo importante aquí es elegir algo que tenga una buena reputación de seguridad. Normalmente, las herramientas de gestión de contraseñas son económicas o gratuitas y, en caso de necesitarlo, las más conocidas ofrecen la posibilidad de integrarlas a grandes sistemas.

  • Cifrado de correo

Hoy en día es posible descargar un software gratuito o a un precio económico, como GPG, que puede ser utilizado para firmar electrónicamente las comunicaciones por correo, haciendo que sea prácticamente imposible que un adversario pueda realizar lo que se conoce como email spoofing. También puede cifrar por completo las comunicaciones por correo, de modo que un atacante no pueda interceptar su significado. Si un receptor recibe un correo supuestamente suyo y no lleva una firma criptográfica, probablemente intuya que algo no está bien.

  • Asegurar el router

No necesita invertir más que el costo de un router hogareño económico para encontrar algo que le ofrezca una solución robusta, buen soporte de cara al futuro por parte del fabricante, buena reputación de seguridad y una base de usuarios amplia. Si elige nombres empresariales y busca en los modelos de routers menos costosos, generalmente dirigidos a pequeñas empresas, encontrará dispositivos con funciones de seguridad que se adaptarán al crecimiento y que puede conseguir por precios que superan por no mucho dinero a los routers de la gama baja que quizás pensaba comprar.

  • VPN

Cifrar su tráfico por defecto es una buena forma de mantenerse alejado de los ojos curiosos cuando sus datos están en tránsito. Con modernos software de redes virtuales privadas (VPN), que no son muy difíciles de configurar e incluso se pueden configurarse para conectarse automáticamente cuando se encienden. Nuevamente, busque un proveedor que tenga una opción de gama baja de un producto que esté dirigido a empresas. De ser posible, que no tenga con funcionalidades de relleno como integración con autenticación a través de Active Directory, pero que si luego necesita tenga la chance de integrar algo con lo que ya está familiarizado con solo subir el grado de su licencia.

Si usted tiene alguna de estas piezas implementadas y tiene tiempo para familiarizarse con ellas, ya corre con cierta ventaja ante una eventual escalabilidad de su negocio. Si lo utiliza para uso personal y luego obtiene un trabajo con mayores requisitos de seguridad, seguramente estarán felices de saber que usted está al día en el uso de estas tecnologías. Incluso si tienen sistemas diferentes es probable que haya muchas similitudes con lo que usted ya sabe. Mientras tanto, tendrá más tranquilidad sin salirse del presupuesto.

Artículo: Mejores prácticas para mantenerse seguro en línea durante la temporada de compras navideñas.

En esta temporada de compras navideñas, lo básico para evitar una infección de malware se reduce a: Si suena demasiado bueno para ser verdad, probablemente lo sea.

Si bien a veces los minoristas regalan tarjetas de regalo pequeñas, ese descuento de $ 500 en un nuevo iPhone probablemente no sea real. Si es una estafa, definitivamente no te ayudará a obtener tu nuevo iPhone 11 Pro Max.

Con Black Friday y Cyber ​​Monday, los investigadores de Talos están atacando las redes de radio y televisión para alertar a los clientes sobre qué hacer para mantenerse seguros mientras compran en línea. Los vectores de ataque comunes en esta época del año incluyen sitios web falsos, cupones, facturas y más, todos diseñados para que los compradores hagan clic en enlaces maliciosos que eventualmente conducen a que los adversarios roben información de inicio de sesión, bancaria o personal.

Craig Williams, el director de Talos Outreach, apareció en el programa de radio sindicado a nivel nacional «This Morning with Gordon Deal» y discutió los ataques comunes. Una estafa que discutió involucra a los adversarios que envían un cheque falso o una tarjeta de regalo a un comprador, pidiéndoles que actúen como un «comprador secreto».

Los adversarios hacen que el comprador verifique el servicio de transferencia de dinero en la tienda, como Western Union o MoneyGram, por enviando parte del dinero que recibió el comprador o comprando tarjetas de regalo y enviando fotos de ellos a los adversarios. En este punto, el comprador es libre de gastar el resto del dinero en sí mismo. Eventualmente, sin embargo, el banco se da cuenta de que el cheque es falso y el comprador queda con un agujero masivo en su cuenta bancaria. Los atacantes se llevan un buen regalo de la víctima.

¿Suena demasiado complicado? No se preocupe, los adversarios también siguen atentos a sus correos electrónicos y anuncios maliciosos.

«Simplemente ver la página [maliciosa] es suficiente para comprometer su máquina», dijo Williams en el programa de Deal. “Pero abrir un archivo adjunto es obviamente muy peligroso. Además, hay facturas falsas, cupones falsos, enlaces a sitios para obtener un trato especial ”.

https://www.ktvu.com/video/626615

Puede escuchar el programa completo aquí . El segmento de Williams comienza alrededor de la marca de las 8:05.

Otra técnica común que usan los adversarios son los sitios web de errores tipográficos para minoristas populares. Apareciendo en KTVU-TV en California, el investigador de Talos Matt Valites utilizó el ejemplo de Nike. Si un comprador quisiera comprar algunos zapatos, generalmente iría a Nike [.] Com. Pero los atacantes pueden intentar utilizar URL sorprendentemente similares, como Niek [.] Com, para engañar a los usuarios haciéndoles creer que están en el sitio real.

Pero cuando el comprador ingresa su información de inicio de sesión o número de tarjeta de crédito para comprar algo, los atacantes simplemente roban su información.

«En lugar de hacer clic en [estos enlaces], intente ir directamente al sitio web y escriba la URL del sitio web que está tratando de visitar», dijo Valites. Puede ver su segmento completo a continuación.

 AQUÍ HAY OTROS CONSEJOS PARA EVITAR ESTAFAS DE COMPRAS NAVIDEÑAS:

  • Solo descargue aplicaciones de tiendas de aplicaciones oficiales y de confianza como Google Play Store y iOS App Store. 
  • Busque aplicaciones que soliciten permisos sospechosos, como el acceso a sus mensajes de texto, contactos, contraseñas almacenadas y funciones administrativas.
  • Algunas aplicaciones maliciosas intentarán enmascararse como una versión legítima de la que podría estar buscando. Los signos de estas aplicaciones incluyen mala ortografía y gramática en las descripciones e interfaces de la aplicación, falta de rendimiento de alta calidad y un contacto de desarrollador que utiliza un servicio de correo electrónico gratuito (como @ gmail.com).
  • Evite hacer clic en correos electrónicos no solicitados. Asegúrese de suscribirse a propósito a cualquier correo electrónico de marketing que reciba de los minoristas antes de abrirlo.
  • Use un bloqueador de anuncios localmente en su navegador. Esto a menudo bloqueará cualquier campaña de publicidad maliciosa que tenga como objetivo capitalizar a los compradores que buscan ofertas.
  • Intente utilizar servicios de pago como Google Pay, Samsung Pay y Apple Pay. Estos servicios usan tokenización en lugar del “Número de cuenta principal” (el número de su tarjeta de crédito), lo que hace que su transacción sea más segura.
  • Use contraseñas complejas que sean únicas, por sitio. Los atacantes suelen reutilizar las contraseñas como una forma de comprometer varias cuentas con el mismo nombre de usuario. Use un bloqueador de contraseñas si tiene dificultades para crear y recordar contraseñas seguras.
  • Escriba manualmente las URL de los sitios que desea visitar en lugar de hacer clic en los enlaces. 
  • Utilice la autenticación de dos factores para iniciar sesión en su cuenta de correo electrónico para evitar el acceso no autorizado.