
Desayuno tecnológico de la mano de nuestros compañeros de Digital Hand Made. el pasado 21 d noviembre de 2019.
Nov 27
Artículo: Privacidad en línea: ¿puedes ser rastreado en Internet?
Interesante artículo publicado por nuestros compañeros de welivesecurity. Enlace: Noticia
Con frecuencia escuchamos hablar de la necesidad de utilizar navegadores como Tor con el fin de preservar nuestra privacidad en línea o para evadir la censura en ciertas regiones del planeta. Sin embargo, no siempre resulta evidente la importancia que tiene la correcta gestión de nuestra privacidad en línea. Por eso, en este post explicaremos algunos conceptos básicos que pueden resultar de utilidad a la hora de administrar mejor nuestra privacidad en Internet, sobre todo cómo terceros pueden obtener información de nuestros dispositivos pese a navegar en modo incógnito o utilizando una VPN, y también hablaremos sobre el concepto de browser fingerprinting o huella digital del navegador, así como el rastreo de cookies.
Hay varias respuestas válidas a la pregunta de por qué debería importarnos la privacidad en línea y una de las razones más importantes es que la privacidad y la seguridad están relacionadas.
El concepto de privacidad en línea consiste en conservar fuera del alcance de terceros nuestra información personal o cualquier tipo de información que permita identificarnos y registrar nuestras actividades. Esta información puede ser útil para distintos fines. Los cibercriminales, por ejemplo, suelen emplear la recopilación de información de una víctima y utilizarla de distintas maneras.
Dicho esto, el foco de esta publicación estará puesto en información sobre nuestras actividades e intereses en Internet que permiten a un tercero tener una aproximación más o menos precisa de la persona que está detrás de una computadora, la cual puede ser utilizada tanto para determinar qué anuncios publicitarios se mostrarán a esa persona como para realizar prácticas de espionaje.
En este sentido, un actor malicioso podría llegar a utilizar la huella de nuestro navegador para averiguar qué complementos (plugins) tenemos instalados y explotar posibles vulnerabilidades que se presenten. No está demás aprovechar la ocasión para recordar que utilizar plugins desactualizados o de fuentes poco confiables aumenta significativamente nuestra superficie de ataque; además de hacer que nuestra huella digital sea más específica y, en consecuencia, más rastreable.
Métodos que pueden ser utilizados para rastrear a un usuario
Browser fingerprinting: la huella digital que deja tu navegador
Cuando accedemos a una página web, quienes la desarrollan pueden (y suelen) agregar scripts para obtener información de nuestro sistema operativo, adaptador gráfico, los formatos de audio soportados, la resolución de la pantalla, entre otros datos más.
El principal fin de esta información es el de optimizar el contenido del sitio para nuestro dispositivo.
El problema surge cuando nos conectamos a sitios poco confiables o bien, sitios confiables cuyos servidores hayan sido comprometidos por algún atacante, ya que puede ser utilizado como un método para recolectar información de la actividad por un actor malintencionado. En la siguiente imagen se puede ver un ejemplo de la información que puede ser recopilada por el servidor web.

Ejemplo de datos que pueden obtenerse a partir de datos recopilados por el servidor web.
Quienes sepan inglés habrán notado que solo seis navegadores tienen exactamente el mismo fingerprint que el que fue utilizado para realizar esta demostración, entre aproximadamente 1,3 millones de configuraciones almacenadas en la base de datos. Esto permite una identificación con una precisión superior al 99.99%.
Otro método alternativo para obtener la huella de nuestro navegador es la utilización de Canvas, que es una API incluida por defecto en HTML5 (lenguaje utilizado por la mayoría de las páginas web) que permite utilizar Javascript para indicarle a nuestro navegador cómo debe crear un objeto gráfico y mostrarlo en la pantalla. El truco es que, dependiendo de las características de nuestro sistema, éste renderizado será levemente distinto al que realizarán la mayoría de los otros dispositivos, ya sea por utilizar diferente hardware, software o por distintas configuraciones. A partir de esto se puede generar un hash (función matemática) en base a nuestro sistema que será relativamente único y esto también permitirá la identificación con cierta precisión, como se ve en la siguiente imagen.

Información generada a partir de un hash en base a nuestro sistema
Este método es efectivo para rastrear usuarios en línea incluso cuando el uso de cookies esté deshabilitado, por ejemplo, cuando navegamos en “modo privado”. El uso de una VPN tampoco es útil contra estas prácticas.
Otros mecanismos más específicos que se pueden utilizar es comprobar en qué sitios el usuario ha iniciado sesión y qué librerías o tipografías específicas soporta el cliente.
Las Cookies y las Tracking Cookies
Una cookie es un archivo de texto que se guarda localmente en nuestra computadora al visitar una página web. Idealmente, su uso está limitado a mantener la sesión de usuario con el servidor (ya que el protocolo HTTP no posee esa funcionalidad) y guardar ciertas configuraciones, personalizaciones y preferencias. Son fundamentales para el uso de Internet como lo conocemos y pueden ayudar a mejorar la seguridad de nuestras credenciales.
Habiendo dicho esto, existen distintos tipos de cookies y cada una puede cumplir distintos fines. Además, es algo que muchas veces nos vemos forzados a aceptar sin consentimiento o información al respecto, en la mayoría de nuestros países (si entraron a algún sitio web europeo recientemente habrán notado que el sitio les pide aceptar la política de cookies ya que allí sí está regulado). Hoy nos vamos a concentrar en las Tracking Cookies, también conocidas como cookies de rastreo, un dolor de cabeza para quienes disfrutan de su privacidad en línea.
El uso de cookies está limitado al dominio que las emite bajo las reglas del Same Origin Policy que rige en Internet; es decir, una cookie emitida por abc.com solo puede ser leída y utilizada por abc.com. Bajo esta estricta teoría, debería ser imposible que una cookie “nos persiga” por Internet. Sin embargo, lo que ocurre es que, por diversos motivos, muchos sitios deciden alojar Cookies de Terceros en sus sitios; como puede ser la creación de estadísticas del tráfico web que reciben o para agregar una cierta funcionalidad a su sitio, como la posibilidad de usar el perfil de una red social para comentar en un foro.
Para hacer esto alojan un script desarollado en Javascript (si la acción se realiza del lado del cliente) o bien, utilizando iframes HTML o un “Tracking Pixel” (si se realiza desde el propio servidor), que efectivamente envía nuestra cookie emitida por abc.com a abc.com. Los dueños de abc.com ahora pueden saber quiénes somos, ya que solo nosotros tenemos la cookie emitida por el servidor y que sitio acabamos de visitar.
Las cookies pueden ser de sesión, es decir que se eliminarán al cerrar el navegador, o alternativamente pueden ser persistentes si el servidor especifica una fecha de caducidad.
Sin embargo, no todo son malas noticias. Algunos navegadores han comenzado este año a deshabilitar el uso de cookies de terceros por defecto, como es el caso de Mozilla.
Ejemplo de los scripts y cookies que se descargan al visitar, por ejemplo, la página web de un conocido diario.

Complementos de un sitio promedio
WebRTC
Otra forma que puede ser utilizada por un tercero para obtener información del usuario a partir del navegador es mediante WebRTC, una API soportada y habilitada por defecto en todos los navegadores masivos. Permite al navegador interactuar en forma dinámica con el hardware de nuestro equipo, como micrófono o cámara web, además de algunos beneficios como la transferencia de archivos sin la necesidad de instalar plugins como Flash o Silverlight. Si bien está pensada para generar páginas con mayores funcionalidades, también permite obtener la dirección IP pública y privada del equipo (aun cuando se utiliza una VPN), obtener acceso al hardware y a los archivos en nuestro sistema.
Si bien la tecnología es prometedora, al mismo tiempo puede ser una preocupación más para los usuarios, ya que se han detectado numerosas vulnerabilidades graves, como la CVE-2016-10600.
Si no utilizamos este servicio, quizás sea una buena idea deshabilitarlo.
¿Qué puede hacer un tercero con esta información que dejamos en los sitios web?
Una empresa puede: optimizar el contenido del sitio para que funcione correctamente; personalizar el contenido de la página según nuestras preferencias; ofrecer publicidad u ofertas dirigidas a nuestros intereses; vender o compartir la información a terceros o acceder a cualquier cosa que hayamos aceptado en los términos y condiciones. Todo esto podría usarse para lograr una cierta ventaja competitiva.
Un atacante puede: obtener información de la configuración de nuestro sistema y utilizarla para realizar algún tipo de ataque; vender la información recopilada en la Deep Web, en sitios como Genesis Store, quizás junto con otra información que hayan recopilado (quizás pública). También pueden utilizar la información como un complemento para otro tipo de ataque.
Un investigador puede: vincular a una persona con un equipo físico desde el que se haya cometido un delito para generar una prueba utilizable en una corte.
Recomendaciones
Si después de leer este artículo estás interesado en mejorar tu privacidad y seguridad para tus actividades en línea, algunas recomendaciones (ordenadas según el grado de paranoia del usuario) pueden ser:
- No ingresar a sitios que sean potencialmente peligrosos o que hayan podido ser comprometidos. En este sentido, es muy recomendable la utilización de software antivirus que bloquee páginas web que realicen una actividad maliciosa.
- Mantener el navegador y sus extensiones actualizadas.
- No instalar complementos innecesarios o poco confiables.
- Configurar el navegador para no aceptar cookies de terceros, eliminar las que ya se encuentren guardadas.
- Utilizar complementos que bloqueen el uso de Javascript por defecto, solamente habilitar aquellos scripts en los cuales confiemos. NoScript es una opción para esto.
- Utilizar un Proxy confiable para nuestras conexiones o bien un navegador como Tor.
- Utilizar el sistema operativo Tails, que fuerza a que todas las conexiones a Internet se realicen a través de Tor.
Una de las funcionalidades de Tor es que nos permite aislar las cookies de cada sitio web de forma que nuestra actividad no pueda ser rastreada. Además, genera una “huella digital” falsa de nuestro navegador de forma que todos aquellos que utilizan Tor tengan huellas casi idénticas para evitar la identificación. Para más información, recomendamos la lectura del siguiente artículo: 3 opciones para navegar de forma anónima en Internet.
Conclusión
El conocimiento es poder, tanto para quienes buscan realizar malas acciones como para quienes buscan protegerse. La concientización sobre estas temáticas al menos permite un mayor control sobre qué compartimos y qué no.
Hay que recordar que ni la privacidad ni la seguridad total existe, salvo que vivamos debajo de una roca. Todos estos consejos pueden resultar inútiles si un sitio legítimo en el cual confiamos se ve comprometido por un atacante y se filtran sus datos. Lamentablemente, esto ya no está bajo nuestro control.
Teniendo en cuenta esto último, recomiendo la lectura del artículo “Cómo saber si la contraseña que utilizas fue filtrada en una brecha”, que explica cómo averiguar si tu información privada fue expuesta en una filtración que afectó a un sitio o servicio legítimo en el que quizás hayas creado una cuenta. Por último, recuerda cambiar tus contraseñas periódicamente.
Nov 27
Artículo: Spoofing en un dominio que posee SPF, DKIM y DMARC configurados.
Artículo publicado por nuestros compañeros de blog.segu-info.com.ar. Enlace: Noticia
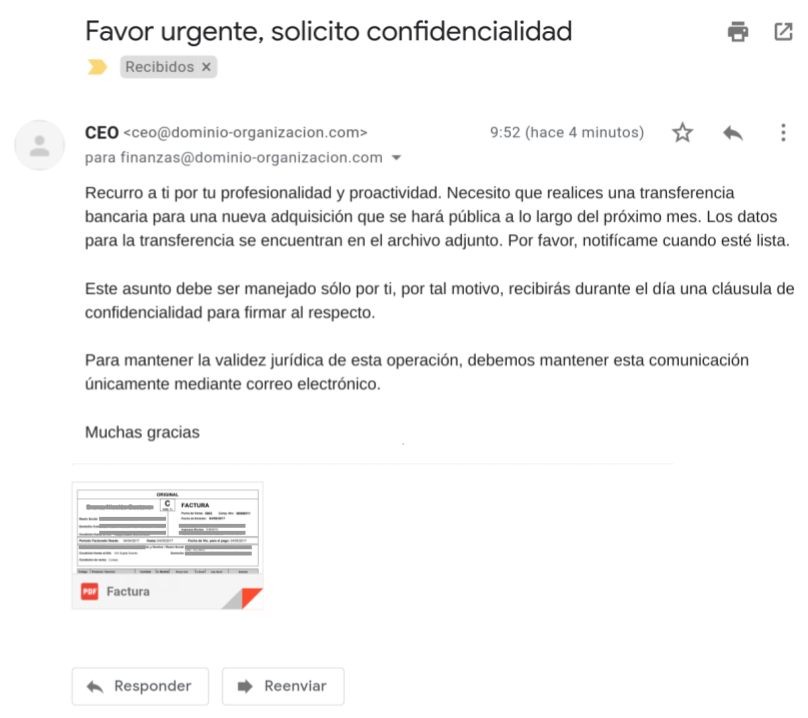
Si nuestro servidor de correo electrónico no se encuentra configurado correctamente, es posible que un ciberdelincuente se conecte al mismo y envíe emails dentro del dominio de nuestra organización utilizando como emisor y receptor cualquier dirección de correo electrónico que exista dentro de dicho dominio. Todo esto sin necesidad de autenticarse mediante el uso de credenciales.
De esta manera, es posible saltar protocolos de seguridad como SPF, DKIM y DMARC, así como también otras soluciones de seguridad implementadas como filtros anti SPAM o listas negras, ya que el correo lo envía el propio servidor de correo electrónico de la organización de manera interna.
Open Relay
Un servidor SMTP configurado para permitir que cualquier usuario de Internet lo utilice para enviar un correo electrónico a través de él se denomina Open Relay.
Esta solía ser la configuración por defecto en muchos servidores de correo, pero esto cambió debido a su explotación por parte de ciberdelincuentes, principalmente para el envío de SPAM. Actualmente, un servidor configurado de esta manera es incluido directamente en listas anti SPAM debido a su potencial mal uso.
¿Combatiendo el SPAM?
Para no ser considerado abierto, un servidor de correo SMTP debe estar configurado para aceptar y reenviar solo los siguientes mensajes:
- Mensajes provenientes de direcciones IP locales a buzones locales
- Mensajes provenientes de direcciones IP locales a buzones no locales
- Mensajes provenientes de direcciones IP no locales a buzones locales
- Mensajes provenientes de clientes autenticados y autorizados
En definitiva, con el fin único de combatir el SPAM, el servidor no debe aceptar ni reenviar correos electrónicos arbitrarios desde direcciones IP no locales a buzones no locales por parte de un usuario no autenticado o no autorizado.
Cualquier otra regla que un administrador decida hacer cumplir debe ser añadida a las mencionadas, sin reemplazarlas. De lo contrario, el servidor se considerará abierto y por lo tanto será añadido a listas negras de SPAM.
Compruebe la configuración de su servidor
En SMARTFENSE ponen a su disposición una herramienta gratuita que le permitirá conocer si la configuración de su servidor de correo SMTP permite que cualquier persona se conecte y realice los pasos necesarios para enviar un correo de suplantación de identidad (spoofing).
Oct 25
Consejo: Buenas prácticas y buenos hábitos: evitando miradas indiscretas. (Actualizado)
Con estos consejos básicos, minimizarás esas miradas indiscretas que pueden poner en peligro tanto tu privacidad como la del trabajo que realizas.
1º.- NO PUBLIQUES LAS CONTRASEÑAS
Evita colocar «post it» con contraseñas en la pantalla del ordenador o pegadas en la mesa de trabajo. En caso de que te ausentes de tu puesto de trabajo, aunque sea un momento, es suficiente para que puedan echar un vistazo donde no deben .
Utiliza el protector de pantalla para que se habilite pasados unos minutos. Lo ideal son 5 minutos, aunque lo puedes programar según tus necesidades. Lo ideal es, cada vez que te ausentes de tu puesto de trabajo, activar el protector de pantalla con la combinación de teclas «WIN + L».
2º ESCRITORIO «HIGIENIZADO»
Deja impoluta tu mesa de trabajo. No dejes ningún documento a la vista de miraras indiscretas. A nadie le importa los asuntos que llevas entre manos excepto a quién debas de rendir cuentas.
Vacía frecuentemente la «papelera de reciclaje», básicamente por que si alguien consigue acceder a tu escritorio en el período de tiempo en el que no estás, pueda recuperar ficheros sensibles.
En tu escritorio, deja solamente los accesos directos necesarios o elimina de vez en cuando aquellos accesos que ya no son necesarios.
3º UTILIZA DISPOSITIVOS DE ALMACENAMIENTO EXTERNOS, SEGUROS.
En caso de que tengas que grabar ficheros sensibles en un dispositivo externo y transportarlo, es conveniente que prepares un volumen encriptado en el dispositivo externo mediante alguna herramienta de encriptación, como puede ser VERACRYPT. Esto permitirá manejar el dispositivo con seguridad y en caso de pérdida, la información será muy difícil de recuperar en manos ajenas.
Recuerda además, que cuando un dispositivo no se use, se guarde en sitio seguro, preferiblemente bajo llave.
Si un dispositivo no va a ser utilizado más, elimina los datos de una manera segura utilizando algún software de borrado seguro como puede ser ActiveKillDisk.
4º ELIMINA CUALQUIER RASTRO DE ACCESOS A PÁGINAS.
Elimina el historial de los navegadores así como las contraseñas guardadas, que utilices frecuentemente. Lo ideal es realizarlo una vez que finalizas tu jornada de trabajo así como la papelera de reciclaje. Evitarás que cualquier persona ajena pueda acceder a páginas a las que no están autorizadas.
5º UTILIZA UN GESTOR DE CONTRASEÑAS
Para recordar las contraseñas que más utilizas en el navegador, instala un gestor de contraseñas seguro. No dejes que el navegador las gestione por tí. Hay varios plugins muy interesantes que te hará la labor de recordarlas de una manera segura mediante contraseñas maestras e inicio de sesión, además, podrás sincronizarlas en otros ordenadores cuando inicies sesión.
Si sigues estas recomendaciones básicas, tu privacidad estará un poco más a salvo y evitarás a corto plazo muchos disgustos. Recuerda que tu privacidad es lo más importante, pero también los datos que manejes en tu puesto de trabajo, ya que es TÚ responsabilidad el mantenerlos fuera del alcance de personas no autorizadas.
6º ANTIVIRUS Y FIREWALL.
Todos los equipos deben de tener un antivirus de confianza, preferiblemente de pago, actualizado, correctamente activado y renovado así como el firewall del S.O activo. Cabe decir que todas las aplicaciones deberán de ser originales y estar actualizadas. También se puede incorporar, como medida preventiva, otras herramientas de seguridad, como la capacidad de detectar webs fraudulentas o de protección contra el ramsomware.
Un saludo ¡¡
Oct 24
Artículo: Recomendaciones para una gestión de identidades eficiente.
Artículo interesante con unas útiles recomendaciones para que los usuarios desarrollen su actividad laboral dentro de un orden y normalidad.
Si analizamos cómo ha evolucionado el desarrollo de la actividad laboral de las empresas, nos damos cuenta de que ha ido variando mucho con los años. El puesto de trabajo ya no es un lugar fijo donde un empleado desarrolla sus quehaceres diarios. Comerciales en busca de clientes, personal de salud que se desplaza hasta el paciente o el teletrabajo son actividades que requieren acceder en mayor o menor medida a recursos de la organización, como correo electrónico, software para la gestión de relaciones con los clientes o CRM, sistemas de planificación de recursos empresariales o ERP o cualquier otra herramienta interna, sin tener que estar presentes en el puesto físico ubicado en su oficina.
Por este motivo, en cualquier organización se plantea el dilema de permitir el acceso remoto y a la vez mantener un nivel óptimo de ciberseguridad. Para conseguirlo es recomendable contar con políticas de seguridad, cuyo cometido, entre otros muchos, será el de permitir, restringir, monitorizar y proteger los accesos, locales y remotos, es decir, establecer quién tiene permiso para entrar, identificar a estos usuarios de forma que se pueda verificar su identidad, y definir qué pueden y qué no pueden hacer.
Microsoft tuvo que hacer frente al mismo problema pues está formado por un gran número de trabajadores distribuidos alrededor del mundo. Aunque la mayoría de empresas no son del tamaño de los de Redmon, las recomendaciones que han seguido pueden ser de ayuda para cualquier organización, adaptándose siempre a las necesidades y capacidades de cada empresa. A continuación, os mostramos algunos aspectos en los que se han centrado para mejorar la gestión de identidades.
Protección de las cuentas de administrador
En cualquier tipo de empresa, los empleados con privilegios de administrador tienen los perfiles de usuario con permisos más elevados. Realizan tareas críticas imprescindibles para un óptimo funcionamiento de la organización, como aplicar parches de seguridad o gestionar los permisos de los demás usuarios. Proteger adecuadamente estos perfiles de usuarios con permisos de administrador es esencial para salvaguardar la seguridad de los sistemas de la empresa y la información que contienen o gestionan.
El primer paso será limitar el número de usuarios con este tipo de privilegios. Cuanto más reducido sea, menos posibilidades habrá de que alguno pudiera verse implicado en un incidente de seguridad. También definiremos las tareas en las que está permitido su uso, como por ejemplo actualizar un determinado software o llevar a cabo tareas de mantenimiento en la red interna. Limitaremos el uso de este tipo de usuarios a tareas puntuales, incluso aunque haya que habilitarlo y deshabilitarlo temporalmente, es decir, no debe ser utilizado de forma continua ya que, ante un incidente de seguridad, las consecuencias para la organización podrían ser muy graves.
Otro aspecto a tener bajo control es definir desde qué equipos es posible utilizar permisos de administrador. Lo ideal es utilizar un dispositivo específico para esa tarea concreta, que contará siempre con las últimas actualizaciones y parches de seguridad.
Doble factor en los sistemas críticos y usabilidad
No es seguro utilizar contraseñas como única medida para evitar accesos no autorizados, en particular a los sistemas críticos de la empresa, por varios motivos:
- Los ciberdelincuentes podrían descubrirlas, mediante campañas de phishing, por fuerza bruta utilizando listados con millones de contraseñas, créalos a medida, etc.
- Los usuarios podrían caer en la tentación de utilizar la misma contraseña para todos sus servicios, alguno de los cuales podría haberse visto comprometido.
- Es muy posible que la contraseña no cumpla los requisitos mínimos para ser considerada robusta y sea asequible para el delincuente con sus medios probar combinaciones hasta encontrarla.
Por ello, siempre que sea posible se debe utilizar un sistema de doble factor de autenticación incorporando, por ejemplo, un segundo factor biométrico, aunque sin perder de vista la usabilidad. Además, siempre que sea posible se deben reducir los flujos de trabajo que requieran la autenticación por medio de contraseña. Para ello se migrarán a un portal separado que requiera un doble factor de autenticación para acceder.Un sistema seguro que es poco amigable para los usuarios terminará por ser inseguro, ya que estos encontrarán métodos para saltarse las restricciones.
Gestión de identidades
Para Microsoft, el punto más importante: simplificar la gestión de privilegios. Los usuarios, deben tener únicamente acceso a la información y herramientas que les permitan desarrollar su actividad laboral. Hay que encontrar el equilibrio en la gestión de los privilegios de los usuarios, ya que una concesión de demasiados permisos pondría en riesgo la seguridad de la empresa. Por otra parte, otorgar pocos permisos a los usuarios también supone un peligro ya podrían solicitar más permisos de los necesarios con la excusa de agilizar el trabajo.
Otro aspecto a tener en cuenta es cómo se gestionan estos permisos. Pueden realizarse de forma individualizada, siempre y cuando el número de usuarios sea reducido, o si este número es amplio, gestionarlos en base a grupos. Por ejemplo, se pueden crear grupos por área de la empresa, como contabilidad, almacén, dirección, informática, etc. Cada uno de estos grupos tendrá los privilegios necesarios para desarrollar su trabajo. En caso de necesitar acceder a un nuevo recurso, se otorgará el acceso al usuario específico o se podría crear un nuevo grupo de usuarios.
También se establecen en las políticas de control de acceso apartados que contemplen la gestión de cuentas cuando hay cambios que afecten a las personas y las auditorías que verifiquen la vigencia de los permisos:
- que cuando un empleado cambia de grupo de usuarios no mantiene los privilegios que tenía con el grupo anterior;
- que se revisan cada cierto tiempo que los permisos concedidos son los necesarios;
- que se dan de baja a los usuarios cuando un empleado abandona la compañía.
De esta forma evitaremos que por descuido o intencionadamente se realicen accesos no permitidos a la información y las herramientas de la empresa.
Un sistema seguro que no permite realizar las tareas de trabajo diarias con fluidez no será aceptado por los trabajadores y terminará volviéndose inseguro. Microsoft concluye que combinando la seguridad con la experiencia de usuario se obtienen mejores resultados. Estas son las principales recomendaciones en cuanto a gestión de identidades. Aplícalas pero siempre en la medida idónea para tu empresa.
Oct 24
Artículo: Microsoft mejora la seguridad al recibir un correo.
Artículo publicado por nuestros compañeros de Zonavirus.com : http://www.zonavirus.com/noticias/2019/microsoft-mejora-la-seguridad-al-recibir-un-correo.asp
El correo electrónico es un medio de comunicación que está muy extendido a todos los niveles. Es muy utilizado tanto por usuarios particulares como por empresas. Esto también ha provocado que en los últimos años haya aumentado la cantidad de ataques dirigidos a quienes utilizan el e-mail. Por ello los proveedores también han mejorado la seguridad. Hoy nos hacemos eco de cómo Microsoft va a mejorar la seguridad para quienes utilicen sus servicios para recibir correos.
Microsoft mejora la seguridad al identificar posibles correos falsos
Los correos de suplantación de identidad están muy presentes. Los ataques Phishing son algunos de los principales que utilizan los ciberdelincuentes para hacerse con las credenciales y contraseñas de las víctimas. Normalmente suelen llegar a través de direcciones falsas que simulan ser legítimas.
Microsoft ahora está implementando una nueva función en Office 365 que ha denominado Remitente no verificado. Está diseñada para ayudar a los usuarios a que puedan identificar correctamente posibles correos electrónicos falsos.
El objetivo lógicamente es evitar que los usuarios accedan a correos que puedan ser un fraude. Gracias a poder verificar el remitente podrán saber si una dirección de e-mail puede ser peligrosa y que ponga en riesgo nuestra seguridad y privacidad.
En caso de que el servicio de Microsoft detecte algo sospechoso nos avisará. Nos indicarán que esta característica de Office 365 no ha podido verificar correctamente el remitente y que por tanto podría ser un problema real para nuestra seguridad. Una manera de evitar caer en la trampa del Phishing o descargar archivos que puedan ser peligrosos.
Esta información aparecerá en la bandeja de entrada de Outlook. Nos indicarán que ese correo no ha sido verificado y que por tanto puede ser peligroso. Las fotos y las iniciales del remitente aparecerán con un signo de interrogación. Así los usuarios verán fácilmente que ese e-mail puede ser peligroso.
Hay que tener en cuenta que el usuario podrá considerar a un remitente como fiable. En este caso Microsoft no volverá a considerarlo una amenaza y podremos recibir correos sin ningún tipo de alerta. Puede ocurrir que la compañía crea que un e-mail que recibimos es un problema para la seguridad pero realmente es de un remitente en el que confiamos y sabemos que no tendrá ningún tipo de problemas.
La lucha por combatir el fraude, cada vez más presente
Hay que mencionar que esta medida de Microsoft no es la única que los diferentes proveedores han implantado en los últimos tiempos. Hay una lucha constante para prevenir los numerosos tipos de ataques que hay presentes en la red a través del correo electrónico.
Como hemos mencionado, muchos tipos de amenazas llegan con un simple e-mail. Podemos hacer frente a ataques Phishing, por ejemplo. Las compañías han mejorado sus defensas para saber detectar este tipo de amenazas de una manera más efectiva. Así evitaremos que lleguen a nuestra bandeja de entrada este tipo de problemas.
También puede ocurrir que un e-mail contenga archivos adjuntos maliciosos. Una simple imagen o archivo PDF podría ser el detonante de que nuestro equipo se infecte. Hay que tener cuidado con ello.
Oct 24
Artículo: Web Spoofing: protégete de estos ataques y evita que te roben.
Extraída de: http://www.zonavirus.com/noticias/2019/web-spoofing-protegete-de-estos-ataques-y-evita-que-te-roben.asp
Información original:
https://www.redeszone.net/tutoriales/seguridad/que-es-web-spoofing/
Web Spoofing: protégete de estos ataques y evita que te roben
Qué es Web Spoofing

Siempre que navegamos por Internet podemos toparnos con múltiples amenazas que pongan en riesgo nuestra seguridad y privacidad. Pueden aparecer en forma de malware, ataques Phishing, páginas fraudulentas… Los piratas informáticos tienen como objetivo principal robar nuestros datos e infectar los dispositivos. En este artículo vamos a hablar de Web Spoofing. Vamos a explicar en qué consiste este tipo de ataques y por supuesto qué podemos hacer para evitarlo. Vamos a dar una serie de consejos para no comprometer nuestra seguridad y privacidad en la red.
Qué es Web Spoofing
Las páginas web suelen ser objetivo de los piratas informáticos. Pueden ser atacadas de múltiples formas con el objetivo de enviar enlaces falsos a los usuarios, inyectar código malicioso o colar software modificado para robar datos. Es por ello que a la hora de navegar hay que prestar mucha atención sobre los sitios que estamos visitando y cómo actuamos.
Web Spoofing es un tipo de ataque en el que básicamente una página web ha sido suplantada. Los ciberdelincuentes crean una web que simula ser la real pero estamos ante una copia falsa que busca engañar a la víctima.
Al crear una página que simula ser la original puede ganarse la confianza de la víctima. El objetivo es hacer creer a los usuarios que están ante el sitio legítimo que estaban esperando. Pueden copiar la imagen, la estructura de la página, el contenido que tiene… Incluso la URL va a ser muy parecida a la original.
Lógicamente suelen suplantar la identidad de sitios populares, que reciben muchas visitas y donde los usuarios van a tener que introducir datos, confiar a la hora de acceder a contenido de terceros, introducir credenciales y contraseñas… De esta forma van a poder llevar a cabo sus ataques.
Cómo distribuyen los ataques de Web Spoofing
Es posible que nos encontremos con este tipo de ataque de diversas formas. Puede que recibamos un correo electrónico supuestamente de una organización o plataforma. Podría incluir incluso su logo, nombre y demás datos. Allí encontraremos links para acceder a ese sitio y al entrar nos lleva a esta página web falsa.
El problema es que la víctima puede pensar que se encuentra en el sitio legítimo. Como hemos mencionado la URL puede ser muy parecida, también el contenido del sitio y la estructura. Tendrán enlaces falsos, descargas que puedan poner en riesgo nuestra seguridad, inicios de sesión con el objetivo de robar contraseñas…
Más allá del correo electrónico también podemos llegar a este tipo de páginas a través de otros sitios que previamente hayan sido atacados o que han sido diseñados de forma maliciosa. Incluso por redes sociales o plataformas de mensajería instantánea podemos recibir links fraudulentos que en ocasiones vienen con algún cebo.
Hay que tener en cuenta que no siempre vamos a llegar a estas páginas falsas directamente a través del link, sino que en ocasiones están ocultos. Pueden ocultarlos por ejemplo entre palabras con un hipervínculo. De esta forma captan la atención de la víctima que simplemente pincha en ese enlace. También suelen utilizar enlaces acortados, con la clara intención de ocultar la URL real. Incluso pueden crear direcciones muy similares a las originales.
Suplantación de páginas web

Cómo protegernos de los ataques Web Spoofing
Por suerte podemos tener en cuenta una serie de herramientas y consejos para detectar este tipo de ataques. De esta forma evitaremos caer en errores que comprometan nuestra seguridad y privacidad. Vamos a dar una serie de recomendaciones y buenas prácticas.
Observa bien la URL
Es muy importante observar bien la URL y su procedencia. Hay que buscar pequeños detalles que puedan diferenciarse de la dirección original, ver si es HTTPS, que no haya alguna letra o número cambiados, etc.
Normalmente van a buscar crear una URL que sea casi idéntica a la original. Pueden meter algún guión, cambiar letras y números que puedan parecerse como la “l” y el “1”, por ejemplo. En definitiva hay que utilizar el sentido común y ver bien las direcciones y su procedencia.
El contenido del sitio, clave
Por supuesto el contenido del sitio es fundamental. Con esto nos referimos a ver la página en general, su estructura, notar cambios frente a la original, ver los logos, imágenes… Puede que haya señales que nos inviten a creer que es una estafa.
Herramientas de seguridad
También, para evitar ser víctimas de ataques Web Spoofing, es importante contar con herramientas de seguridad. No hablamos solo de un antivirus, sino también de otras herramientas como extensiones de navegador que pueden detectar posibles páginas fraudulentas.
Busca información ante la duda
Por último, lo mejor ante la duda es buscar información. Una simple búsqueda en Google puede decirnos si ese sitio es realmente verdadero o hay algo extraño detrás. Es muy probable que haya mucha información al respecto.
Sep 20
Artículo: 4 motivos que convierten al teléfono móvil en el principal objetivo de los cibercriminales.
Artículo publicado en https://globbsecurity.com
El teléfono móvil se ha convertido en un compañero imprescindible en nuestro día a día. Sea cual sea nuestro puesto de trabajo, el uso que hacemos de nuestro de nuestro smartphone es ya mayor al tiempo que pasamos frente a la pantalla de nuestro ordenador. los cibercriminales son conscientes de esto y, cada vez más, dirigen sus ataques a los dispositivos móviles. Conscientes de este hecho, desde Check Point alertan de que los dispositivos móviles se han convertido en el principal objetivo de los cibercriminales e identifican los principales motivos que han hecho que el smartphone cada vez sea más víctima de ciberataques y señalan las claves para garantizar la seguridad de estos dispositivos.
- El más utilizado: Uno de los principales motivos por los que los cibercriminales atacan a los smartphones reside en el hecho de que es uno de los dispositivos más utilizados. Según el informe “Digital en 2018” de Hootsuite, el 96% de la población española tiene un teléfono móvil, de los cuales un 87% son smartphones. Estos datos ponen de manifiesto el alto grado de penetración de este dispositivo en la sociedad española. Además, cabe destacar el hecho de que estos dispositivos cada vez ofrecen una mayor cantidad de funcionalidades que, unido a su conectividad a internet, hace que los utilicemos para llevar a cabo cualquier acción: acceder al correo electrónico, realizar compras online, etc.
- Almacenan información importante: El smartphone ha evolucionado hasta convertirse en un dispositivo de uso personal y corporativo. Es imprescindible destacar que el desarrollo tecnológico hace que los teléfonos móviles sean realmente potentes y permitan a sus usuarios desarrollar infinidad de procesos. Como consecuencia, los smartphones cada vez almacenan una mayor cantidad de información importante como contactos, imágenes, ubicación, credenciales bancarias, datos corporativos, contraseñas, etc. Todos estos datos son especialmente atractivos para los cibercriminales, ya que muchos de ellos les permiten suplantar la identidad del usuario para obtener beneficios económicos, etc.
- Están desprotegidos: A pesar de ser un dispositivo fundamental para los usuarios, desde Check Point destacan la falta de concienciación en torno a la seguridad del smartphone. “Por lo general, la amplia mayoría de los usuarios no cuenta con medidas de seguridad en su smartphone”, señalan desde la compañía. En este sentido, la falta de soluciones de protección como el antivirus hace que los teléfonos móviles estén desprotegidos frente a cualquier amenaza y, por tanto, son vulnerables ante cualquier ciberataque.
- Puerta de acceso a otros dispositivos: Los smartphones forman parte del ecosistema de dispositivos inteligentes (no sólo smartphones, sino también televisores inteligentes, etc.) que se conectan a redes wifi, ya sea tanto en entornos domésticos como corporativos, o incluso en redes abiertas como aeropuertos, restaurantes, etc. La falta de protección de estos dispositivos no sólo facilita los ataques a los cibercriminales, sino que también les abre la puerta a infectar una mayor cantidad de víctimas y producir así ataques masivos. De esta forma, al atacar un único teléfono un cibercriminal puede tener acceso a tremendas cantidades de información, hackear sistemas de seguridad, etc.
Esta combinación de factores convierte a este tipo de dispositivos en la elección obvia por parte de los atacantes para concentrar sus esfuerzos en encontrar potenciales vulnerabilidades y “explotar” los recursos disponibles en ellos, tales como datos personales, acceso a sistemas bancarios, punto de entrada a otros sistemas corporativos o residenciales y, por supuesto, para el espionaje o seguimiento de determinados usuarios.
“El smartphone es imprescindible en nuestras vidas debido, entre otros motivos, a la gran cantidad de información que almacena. Sin embargo, a pesar de ser conscientes de su importancia, apenas destinamos tiempo y recursos a garantizar su seguridad, algo que aprovechan los cibercriminales para su propio beneficio. Por tanto, es fundamental instalar medidas de protección en nuestro terminal”, señala Eusebio Nieva, director técnico de Check Point para España y Portugal.
Sep 20
Artículo: Cómo crear una contraseña fuerte en un minuto y proteger tu identidad digital.
Dispuesto a cambiar esas contraseñas que utilizas fáciles de recordar?
Interesante artículo publicado por welivesecurity:
Protegiendo la llave de tu identidad digital
Redes sociales, servicios en la nube, correos o el ingreso a diversos sistemas comparten el mismo mecanismo de seguridad y autenticación. Las contraseñas o claves son la llave de tu identidad digital y la principal manera de resguardar el acceso a estos servicios. Como te imaginarás, no deben ser compartidas.
Una gran cantidad de gente comparte sus claves de acceso
Esta aclaración parece absurda pero hay una gran cantidad de gente que comúnmente comparte sus claves de acceso, poniendo en riesgo no solo su identidad digital sino también la confidencialidad e integridad de la información, que mayormente es volcada en la nube. Basta recordar cómo varios transeúntes decían sus claves en forma voluntaria ante una cámara de televisión, con el objetivo de que les dijeran si eran seguras. Paradójico, ¿verdad?
¿Qué es una clave segura?
Es habitual que en el ámbito de seguridad hablemos de una “clave segura” o una “contraseña fuerte”. Normalmente, se dice que una contraseña es fuerte cuando tiene una considerable extensión y posee símbolos, mayúsculas, minúsculas e inclusive números. Es decir, cuando está fuera del listado de peores contraseñashabituales como “123456” o “password”.
Este esquema intenta mitigar los ataques denominados de fuerza bruta, con los cuales se intenta adivinar la clave probando todas las combinaciones posibles hasta dar con la indicada.
Sin embargo, en la mayoría de servicios actuales en la red, este tipo de ataques ya no es viable, debido a que los proveedores de las aplicaciones bloquean las cuentas luego de unos pocos intentos fallidos; ya sea por captchas o mediante un correo para reactivar las cuentas, el usuario o el atacante que ha ingresado varias claves erróneas no podrá seguir probando.
Esto significa que el clásico ataque de fuerza bruta con herramientas automatizadas, en estos casos, ha quedado en desuso. Podrías pensar entonces que no es necesario que las contraseñas sean extremadamente largas ni con tantas variaciones de símbolos, pero aquí no termina el tema.
Existen otras casos en los que aún es importante generar una contraseña compleja y de un tamaño considerable, por ejemplo, si se desea cifrar o comprimir un archivo con clave, en el caso de escritorios remotos o cuentas de FTP que no contemplen políticas de bloqueos. Otro ejemplo podría ser la clave maestra de un gestor de contraseñas.
Por otro lado, las contraseñas no deben repetirse entre distintas plataformas: la del correo no puede ser la misma que la de una red social. Además, deben ser fáciles de recordar. Para que termines de entender la esencia de todo esto, presta atención a este video que te enseña a crear una contraseña segura en un minuto:
Puedes ver cómo una palabra significativa para ti va transformándose en una frase y haciéndose más robusta. Como te habrás imaginado, dependiendo del escenario y el servicio en cuestión deberás elegir de qué manera generar tu contraseña para que sea funcional y segura.
¿Por qué esto va de la mano con soluciones de seguridad y gestores de contraseñas?
En ocasiones, utilizar contraseñas fuertes no es suficiente porque los ciberdelincuentes prefieren evadir por completo la labor de adivinarlas, y utilizan códigos maliciosos como keyloggers, exploits o diversos RATs para robar las credenciales directamente desde la PC del usuario. De esta forma, utilizar soluciones integrales de seguridad o antivirus ayuda a proteger las claves y privacidad de los sistemas.
Las claves ejercen el control de tu privacidad e identidad digital
Existen varias herramientas para crear y administrar contraseñas, y de seguro habrás escuchado muchas veces hablar de ellas. Se destacan por funcionalidades útiles como la capacidad de importar datos, automatizar claves y ayudarte a crearlas y almacenarlas. LastPass, KeePass, LogMeOnce y 1U Password Manager son algunas de las más conocidas entre las gratuitas, y a menudo se analizan sus funcionalidades para que puedas elegir la que más te agrade.
Por otro lado, se utiliza software adicionando una segunda barrera de seguridad. Estas soluciones ofrecen un segundo factor de autentificación, es decir que además del método clásico de usuario y contraseña, se agrega un factor adicional que permite adicionar un grado más de robustez al proceso de identificación en determinados servicios. Sitios sociales como Facebook, Google, Twitter e inclusive entornos corporativos y financieros permiten la implementación sencilla de estos sistemas de autentificación secundarios, que emiten un código numérico para cada inicio de sesión.
¿Qué hacer si sospechas que han robado tu contraseña?
Debes considerar que aun tomando todos los recaudos, existe la posibilidad de que tu contraseña sea robada. Las causas pueden ser varias: desde que alguien te haya mirado cuando la escribías hasta ataques más avanzadoscomo la captura de tráfico en redes abiertas, un clásico caso de phishing o inclusive ataques a plataformas de uso frecuente como ocurrió con LinkedIn , Yahoo!, Sony u otros servicios de mail.
Si la causa fue una brecha de seguridad que dejó al descubierto claves de millones de usuarios, tras el robo, tu información formará parte de un paquete que intentará ser vendido o utilizado con fines maliciosos. Pero no debes entrar en pánico: eso lleva su tiempo y tú puedes cambiar tu clave de inmediato.
Por otra parte, si sospechas que algún código malicioso robó tus credenciales, deberás revisar si tus soluciones de seguridad se encuentran actualizadas y funcionales antes de volver a utilizar ese dispositivo. Haz una exploración y, en lo posible, cambia las contraseñas desde otro dispositivo que sea seguro.
Lamentablemente, si no has seguido el consejo de utilizar una contraseña para cada servicio y la clave es robada, deberás recordar todos los lugares en que la utilizaste para cambiarla a la brevedad.
Como última recomendación, siempre es aconsejable cambiar las contraseñas de manera periódica; de esta forma, si alguien roba tu clave y tú no te enteras o no siquiera lo sospechas, podrás mitigar este riesgo. Aquí es cuando los gestores de contraseñas que nombramos más arriba tienen importancia, porque te ayudan a hacer esto.
Si bien las contraseñas son algo que utilizamos a diario no debemos perder el foco de su importancia y criticidad. No olvides que ellas son las que ejercen el control de tu privacidad, identidad digital e inclusive cuentas financieras, o sea, de tu dinero. ¡Cuídalas!
Sep 19
#PETEC PARTICIPARÁ EN EL #13ENISE 2019 @peritecno
La Asociación Profesional de Peritos de Nuevas Tecnologías (PETEC) participará este año en el Encuentro Internacional de Seguridad de la Información #13ENISE organizada por INCIBE y que será el 22 y 23 de octubre en el Palacio de Exposiciones de León. PETEC contará con un stand (que se comunicará próximamente) en el «Trade Show», para dar a conocer a la Asociación y los servicios que oferta.
El lema de esta decimotercera edición es «Ciberseguridad en la industria conectada: de la amenaza a la oportunidad». Un tema conductor muy interesante con el que PETEC se identifica perfectamente. Es sin duda una gran oportunidad para conversar, aprender y generar oportunidades de networkig.
Para más información: 13ENISE 2019
Invitamos a todas aquellas personas y entidades del sector a asistir a este encuentro y a visitar nuestro stand.
Link: https://periciatecnologica.org/petec-participara-en-el-13enise-2019/
Debe estar conectado para enviar un comentario.